スティーブ・ヨー、ソレンソン・コミュニケーションズ ITディレクター(ITセキュリティ担当)
あらゆるアイデンティティを管理する。.
すべてのポリシーを徹底する。.
どんな監査人に対しても、それを証明してください。.
RSA® 「ガバナンス&ライフサイクル」は、プロビジョニングからプロビジョニング解除に至るまでのアイデンティティのライフサイクル全体を自動化すると同時に、クラウド、ハイブリッド、オンプレミスの各環境にわたって、AIを活用した継続的なアクセスガバナンスを実現します。.
政府機関、金融機関、および高信頼性が求められる組織向けの、包括的なIDガバナンスおよび管理プラットフォーム。.
クラウド、ハイブリッド、オンプレミス環境にわたる継続的なガバナンスにより、コンプライアンス要件を上回る水準を実現します。.
政策と現実のギャップを埋める
自動化されたアクセス認証、職務分離(SoD)の検知および適用により、形だけのコンプライアンス対応を終わらせましょう。.
1つのプラットフォーム。あらゆるアイデンティティ。.
単一のプラットフォームから、人間のユーザー、非人間のID、マシンアカウントなどを一元管理できます。.
より良い行動。 より良いガバナンス。.
統合されたゲーミフィケーション機能により、認証サイクルが短縮され、意思決定が改善され、セキュリティが強化されます。.
電気通信
アイデンティティ・ガバナンスの標準。.
金融サービス企業、政府機関、その他の高い信頼性が求められる組織が、最も難しい課題に対処するために必要とするツール。.
すべての人を統治する
RSA Governance & Lifecycles は、組織がいつでも答えられるようにしておかなければならない基本的な疑問、すなわち「誰がアクセス権を持っているのか?」「どのようにしてそのアクセス権を取得したのか?」「そのアクセス権を今も保持し続けるべきなのか?」といった疑問に答えます。
『Automated Access』のレビュー
自動化されたレビューと認証により、レビュー担当者の負担を軽減します。ゲーミフィケーションを活用することで、レビュー担当者の関与を維持し、サイクルタイムを短縮します。.
職務分離(SoD)の検知
監査上の指摘事項となる前に、違反を未然に防ぎましょう。.
カスタマイズ可能なコンプライアンスレポート
CJIS、HIPAA、IRS 1075、SOX、23 NYCRR 500、PCI-DSS、NIST 800-53、FISMA などの報告業務を管理します。.
完全な監査証跡
すべてのアクセス要求、承認、変更について完全な履歴を記録しておき、監査担当者からの質問には数週間ではなく、数分で回答できるようにしてください。.
ライフサイクル自動化
RSA Governance & Lifecycle は、「入社・異動・退社」というワークフロー全体にわたって ID のプロビジョニングとデプロビジョニングを自動化し、すべてのユーザーが適切なタイミングで適切なアクセス権限のみを確実に得られるようにします。.
自動化されたJML
オンボーディング、役職変更、オフボーディングのワークフローを自動化します。.
役割ベースのアクセス制御(RBAC)
アクセス要求、承認、および対応のワークフローをビジネスプロセスに合わせて調整する。.
あらゆるアイデンティティ、あらゆる場所
単一のプラットフォームから、環境をまたいで従業員、契約業者、および非人間のIDを管理します。.
クローズドループ検証
スケジュールされたアクションが完了したことを確認してください。コネクタがアクセス権を削除したり、アカウントをプロビジョニングしたりした場合、次の収集サイクルでそれが正しく行われたかどうかが検証されます。.
リスクに関する洞察
RSAのAIを活用したリスク分析機能は、接続されたすべてのシステムにわたるアクセス権限を継続的に評価します。監査時ではなく、リアルタイムで、異常なアクセスパターン、過剰な権限、危険な権限の組み合わせ、およびアクセス権限の逸脱を検知します。.
正しいこと――すべてではない
AIを活用した権限分析を適用し、高リスクな組み合わせや異常なアクセスパターンを特定します。.
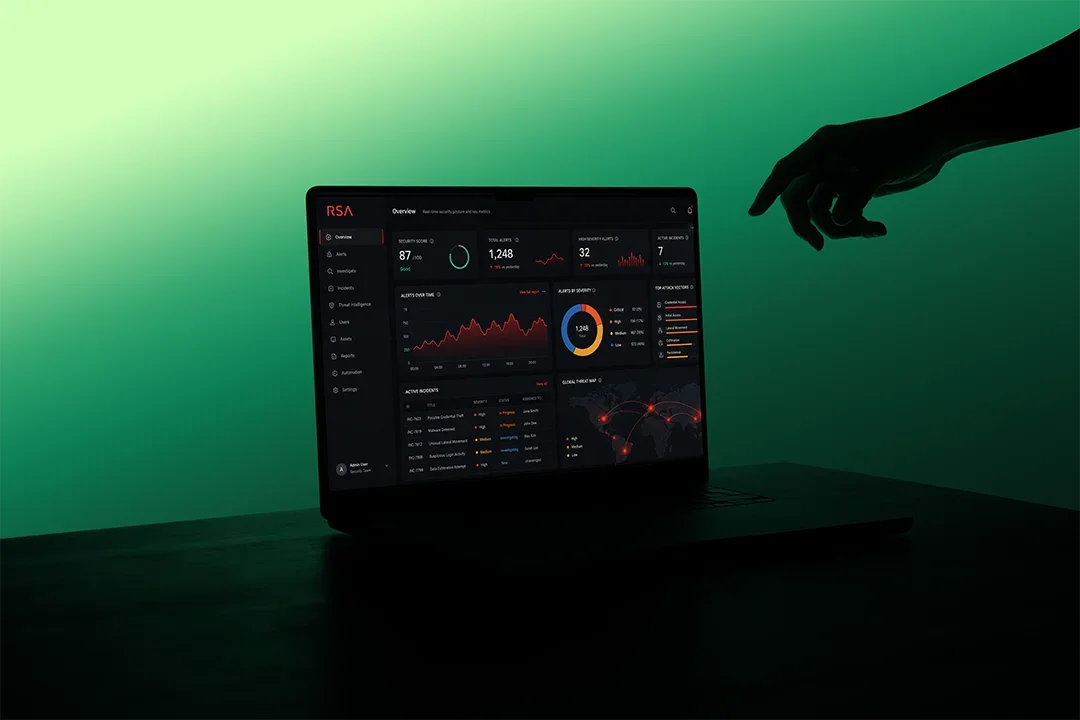
リスクの動向
高度なダッシュボードを活用して、ガバナンスの有効性を測定し、リスクの傾向を明らかにします。.
常時可視化
オンプレミス環境とクラウド環境を横断して、ID、ロール、および権限に関する継続的な可視性を維持します。.
ゼロトラストに移行する
すべての環境において、最小権限の原則を徹底する。.
お客様のミッションが展開される現場に配備。お客様のリスク要件に応じた管理を実現します。.

環境
G&Lをミッションが展開されるあらゆる場所に導入し、あらゆる環境において完全な互換性を確保します。.
- オンプレミス
- エアギャップ環境/機密環境
- プライベートクラウド
- ハイブリッド(クラウドとオンプレミス)

RSAガバナンスおよびライフサイクルが管理する対象
G&Lは、人間であるか否かを問わず、システムへのアクセス権を持つすべてのIDを管理します。.
- 人的構成員(従業員、契約社員、季節労働者、パートナー)
- 人間以外のアイデンティティ(サービスアカウント、ボット、マシンアイデンティティ)
- 特権付きおよび高リスクの権限
- 第三者および機関間のアイデンティティ関係
RSAのガバナンスとライフサイクルについて詳しく見る
製品ツアーをご覧いただき、RSA Governance & Lifecycle がどのようにリスク対象範囲を管理し、コンプライアンス対応を簡素化し、ゼロトラストの態勢を検証し、アクセスレビューを完了させるかをご確認ください:
よくある質問
RSA Governance & Lifecycle では、AIをどのように活用しているのでしょうか?
RSA Governance & Lifecycle は、AI を活用した分析機能により、接続されたシステム全体にわたる権限設定やアクセスパターンを継続的に評価します。このプラットフォームは、リスクの高い権限の組み合わせを特定し、異常なアクセス行動を検知するとともに、アクセス審査の際に状況に応じたガイダンスを提供します。これにより、審査担当者は、評価するための背景情報が不足しているアクセスを承認することに時間を費やすことなく、重要な事項に集中できるようになります。 リスクに関する洞察は、実行可能な推奨事項とともに動的なダッシュボードに表示されます。.
RSA Governance & Lifecycle はどのような導入モデルに対応していますか?
RSA Governance & Lifecycle は、オンプレミス、エアギャップ環境および機密情報を取り扱う環境、プライベートクラウド、ハイブリッド(クラウドとオンプレミス)といったさまざまな導入モデルに対応しています。こうした幅広い導入オプションにより、クラウドのみのソリューションが採用できない環境で業務を行う連邦政府機関や金融機関に適しています。.
RSA Governance & Lifecycle は、サードパーティや請負業者のIDをどのように管理しているのでしょうか?
RSA Governance & Lifecycle は、正社員と同じプラットフォームおよびポリシーのもとで、サードパーティ、契約業者、パートナーのIDを管理します。契約終了時には自動化されたワークフローによって権限の削除が実行されるため、社内外の従業員が複雑に混在する組織において恒常的なリスクとなる「孤立アカウント」を排除します。.
コンプライアンスの基準を上回る。.
政策と現実のギャップを埋める。.


 含まれる