Steve Yeo, diretor de TI da Sorenson Communications – Segurança de TI
Gerenciar todas as identidades.
Aplique todas as políticas.
Comprove isso para qualquer auditor.
RSA® O Governance & Lifecycle automatiza todo o ciclo de vida da identidade — desde o provisionamento até o desprovisionamento —, ao mesmo tempo em que oferece governança de acesso contínua e orientada por IA em ambientes de nuvem, híbridos e locais.
Uma plataforma completa de governança e administração de identidades para o setor público, o setor financeiro e organizações que exigem alto nível de segurança.
Vá além da conformidade por meio de uma governança contínua em ambientes de nuvem, híbridos e locais.
Reduzir a distância entre as políticas e a realidade
Acabe com a “farsa da conformidade” por meio de certificações automatizadas de acesso, detecção e aplicação da separação de funções (SoD).
Uma plataforma. Todas as identidades.
Gerencie usuários humanos, identidades não humanas, contas de máquinas e muito mais a partir de uma única plataforma.
Melhor conduta. Melhor governança.
Os recursos integrados de gamificação aceleram os ciclos de certificação, aprimoram as decisões e aumentam a segurança.
TELECOMUNICAÇÕES
O padrão de governança de identidade.
As ferramentas de que as organizações de serviços financeiros, órgãos governamentais e outras organizações que exigem alto nível de segurança precisam para responder às questões mais complexas.
Governar a todos
O RSA Governance & Lifecycles responde às perguntas fundamentais que as organizações devem ser capazes de responder a qualquer momento: quem tem acesso? Como obtiveram esse acesso? Ainda deveriam ter esse acesso?
Avaliações do Automated Access
Reduza o cansaço dos revisores por meio de revisões e certificações automatizadas, apoiadas por elementos de gamificação que mantêm os revisores engajados e aceleram os tempos de ciclo.
Detecção de segregação de funções (SoD)
Evite as violações antes que se tornem constatações de auditoria.
Relatórios de conformidade personalizáveis
Gerencie os relatórios exigidos pelas normas CJIS, HIPAA, IRS 1075, SOX, 23 NYCRR 500, PCI-DSS, NIST 800-53, FISMA e outras.
TRILHAS DE AUDITORIA COMPLETAS
Mantenha um registro histórico completo de todas as solicitações de acesso, aprovações e alterações para que você possa responder a qualquer pergunta de um auditor em minutos, e não em semanas.
Automação do ciclo de vida
O RSA Governance & Lifecycle automatiza o provisionamento e o desprovisionamento de identidades ao longo de todo o fluxo de trabalho de admissão, transferência e desligamento, garantindo que todos os usuários tenham o acesso correto no momento certo — e nada além disso.
JML automatizado
Automatize os fluxos de trabalho de integração, mudança de função e desligamento.
Controles de acesso baseados em funções (RBAC)
Alinhar os fluxos de trabalho de solicitações de acesso, aprovação e atendimento aos processos de negócios.
Todas as identidades, em todos os lugares
Gerencie identidades de funcionários, prestadores de serviços e entidades não humanas em diversos ambientes a partir de uma única plataforma.
Validação em circuito fechado
Confirme se as ações programadas foram concluídas. Quando um conector revoga o acesso ou provisiona uma conta, o próximo ciclo de coleta verifica se isso ocorreu corretamente.
Análises de risco
A análise de riscos baseada em IA da RSA avalia continuamente as autorizações em todos os sistemas conectados. Identifique padrões de acesso anômalos, permissões excessivas, combinações prejudiciais e desvios de acesso em tempo real, e não apenas durante uma auditoria.
O que é certo — nem tudo
Aplique análises de permissões baseadas em IA para identificar combinações de alto risco e padrões de acesso anômalos.
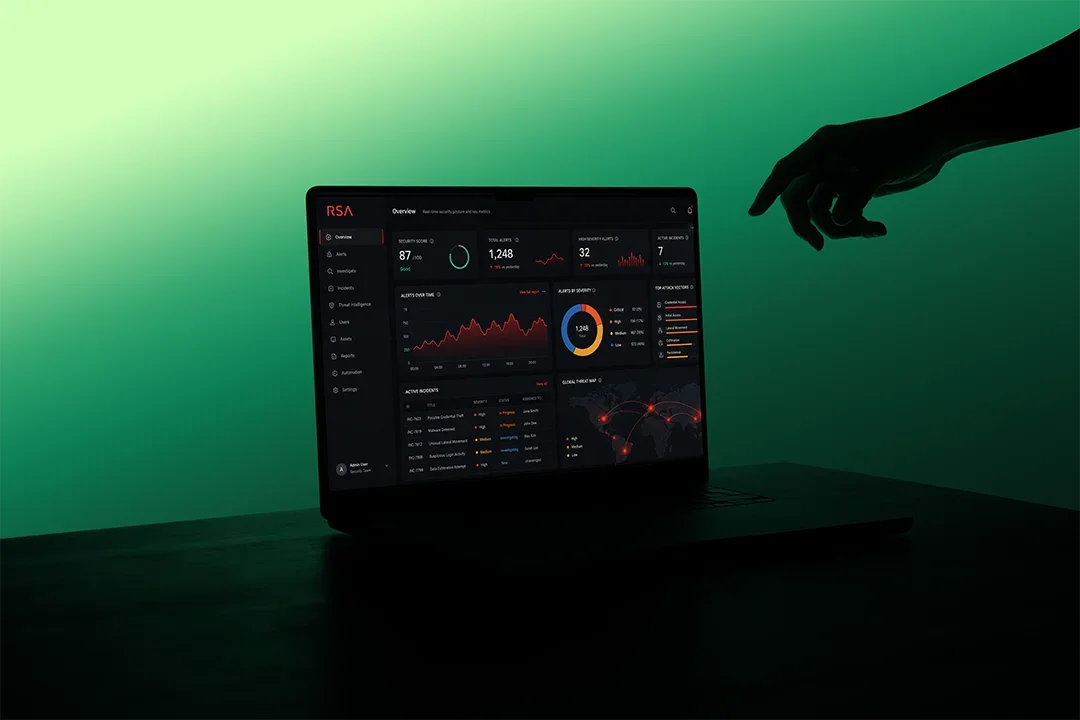
Tendências de risco
Utilize painéis avançados para avaliar a eficácia da governança e identificar tendências de risco.
Visibilidade constante
Mantenha visibilidade contínua sobre identidades, funções e permissões em ambientes locais e na nuvem.
Mudança para a confiança zero
Aplicar o princípio do privilégio mínimo em todos os ambientes.
Implantado onde sua missão é realizada. Gerenciando o que seu risco exige.

Modelos de Implantação
Implemente o G&L em qualquer lugar onde sua missão seja realizada, com total compatibilidade em todos os ambientes.
- No local
- Ambientes isolados da rede / confidenciais
- Nuvem privada
- Híbrido (na nuvem e no local)

O que a Governança e o Ciclo de Vida da RSA regulamentam
A G&L controla todas as identidades com acesso aos seus sistemas, sejam elas humanas ou não.
- Identidades humanas (funcionários, prestadores de serviços, trabalhadores sazonais, parceiros)
- Identidades não humanas (contas de serviço, bots, identidades de máquina)
- Direitos privilegiados e de alto risco
- Relações de identidade entre terceiros e entre órgãos
Conheça a Governança e o Ciclo de Vida da RSA
Faça o tour pelo produto para ver como o RSA Governance & Lifecycle gerencia sua superfície de risco, simplifica a conformidade, analisa a postura de Zero Trust e realiza análises de acesso:
Perguntas frequentes
Como o RSA Governance & Lifecycle utiliza a IA?
O RSA Governance & Lifecycle aplica análises baseadas em IA para avaliar continuamente as autorizações e os padrões de acesso em todos os sistemas conectados. A plataforma identifica combinações de autorizações de alto risco, destaca comportamentos de acesso anômalos e oferece orientação contextual durante as revisões de acesso — ajudando os revisores a se concentrarem no que é importante, em vez de aprovarem acessos que não têm contexto suficiente para avaliar. As informações sobre riscos são apresentadas em painéis dinâmicos com recomendações práticas.
Quais modelos de implantação o RSA Governance & Lifecycle oferece suporte?
O RSA Governance & Lifecycle oferece suporte a modelos de implantação locais, isolados fisicamente e de informações confidenciais, em nuvem privada e híbridos (nuvem e local). Essa variedade de opções de implantação torna a solução adequada para órgãos federais e instituições financeiras que operam em ambientes onde soluções exclusivamente na nuvem não são viáveis.
Como o RSA Governance & Lifecycle gerencia as identidades de terceiros e prestadores de serviços?
O RSA Governance & Lifecycle gerencia as identidades de terceiros, prestadores de serviços e parceiros na mesma plataforma e de acordo com as mesmas políticas aplicadas aos funcionários efetivos. Fluxos de trabalho automatizados acionam o cancelamento de acesso quando os contratos são encerrados, eliminando as contas abandonadas que representam um risco persistente para organizações que contam com uma combinação complexa de colaboradores internos e externos.
SUPERAR A CONFORMIDADE.
Reduzir a discrepância entre as políticas e a realidade.