Steve Yeo, Direktur TI Sorenson Communications – Keamanan TI
Kelola Setiap Identitas.
Tegakkan Setiap Kebijakan.
Buktikanlah kepada auditor mana pun.
RSA® Governance & Lifecycle mengotomatiskan seluruh siklus hidup identitas—mulai dari penyediaan hingga pencabutan akses—sekaligus menerapkan tata kelola akses yang berkelanjutan dan didukung oleh kecerdasan buatan (AI) di lingkungan cloud, hybrid, dan on-premises.
Sebuah platform tata kelola dan administrasi identitas yang lengkap untuk instansi pemerintah, sektor keuangan, dan organisasi dengan standar keamanan tinggi.
Melampaui standar kepatuhan melalui tata kelola berkelanjutan di seluruh lingkungan cloud, hybrid, dan on-premises.
Menyempitkan kesenjangan antara kebijakan dan kenyataan
Akhiri "sandiwara kepatuhan" dengan sertifikasi akses otomatis, deteksi, dan penegakan prinsip pemisahan tugas (SoD).
Satu platform. Semua identitas.
Kelola pengguna manusia, identitas non-manusia, akun mesin, dan lainnya dari satu platform.
Perilaku yang lebih baik. Tata kelola yang lebih baik.
Fitur gamifikasi terintegrasi mempercepat siklus sertifikasi, meningkatkan kualitas pengambilan keputusan, dan memperkuat keamanan.
TELEKOMUNIKASI
Standar tata kelola identitas.
Alat-alat yang dibutuhkan oleh lembaga jasa keuangan, instansi pemerintah, dan organisasi lain yang mengutamakan keandalan tinggi untuk menjawab pertanyaan-pertanyaan tersulit.
Memerintah semua orang
RSA Governance & Lifecycles menjawab pertanyaan-pertanyaan mendasar yang harus dapat dijawab oleh organisasi kapan saja: siapa saja yang memiliki akses? Bagaimana mereka mendapatkannya? Apakah mereka masih berhak memilikinya?
Ulasan tentang Akses Otomatis
Kurangi kelelahan penilai dengan proses peninjauan dan sertifikasi otomatis, yang didukung oleh gamifikasi yang menjaga keterlibatan penilai dan mempercepat waktu siklus.
Deteksi pemisahan tugas (SoD)
Cegah pelanggaran sebelum menjadi temuan audit.
Laporan kepatuhan yang dapat disesuaikan
Kelola pelaporan untuk CJIS, HIPAA, IRS 1075, SOX, 23 NYCRR 500, PCI-DSS, NIST 800-53, FISMA, dan lainnya.
JEJAK AUDIT YANG LENGKAP
Simpan catatan riwayat lengkap mengenai setiap permintaan akses, persetujuan, dan perubahan agar Anda dapat menjawab pertanyaan auditor mana pun dalam hitungan menit, bukan minggu.
Otomatisasi siklus hidup
RSA Governance & Lifecycle mengotomatiskan proses pemberian dan pencabutan hak akses identitas di seluruh alur kerja "joiner-mover-leaver", memastikan semua pengguna memiliki akses yang tepat pada waktu yang tepat—dan tidak lebih dari itu.
JML Otomatis
Otomatiskan alur kerja onboarding, perubahan peran, dan offboarding.
Kontrol akses berbasis peran (RBAC)
Selaraskan alur kerja permintaan akses, persetujuan, dan pemenuhan dengan proses bisnis.
Setiap identitas, di mana pun
Kelola identitas karyawan, kontraktor, dan entitas non-manusia di berbagai lingkungan melalui satu platform.
Validasi Lingkaran Tertutup
Pastikan bahwa tindakan terjadwal telah selesai. Ketika sebuah konektor mencabut akses atau membuat akun, siklus pengumpulan berikutnya akan memverifikasi apakah proses tersebut telah berjalan dengan benar.
Wawasan Risiko
Analisis risiko berbasis AI dari RSA secara terus-menerus mengevaluasi hak akses di seluruh sistem yang terhubung. Temukan pola akses yang tidak wajar, izin yang berlebihan, kombinasi yang berisiko, dan pergeseran akses secara real-time, bukan saat audit berlangsung.
Hal yang benar—bukan segalanya
Gunakan analisis hak akses berbasis kecerdasan buatan (AI) untuk mengidentifikasi kombinasi berisiko tinggi dan pola akses yang tidak wajar.
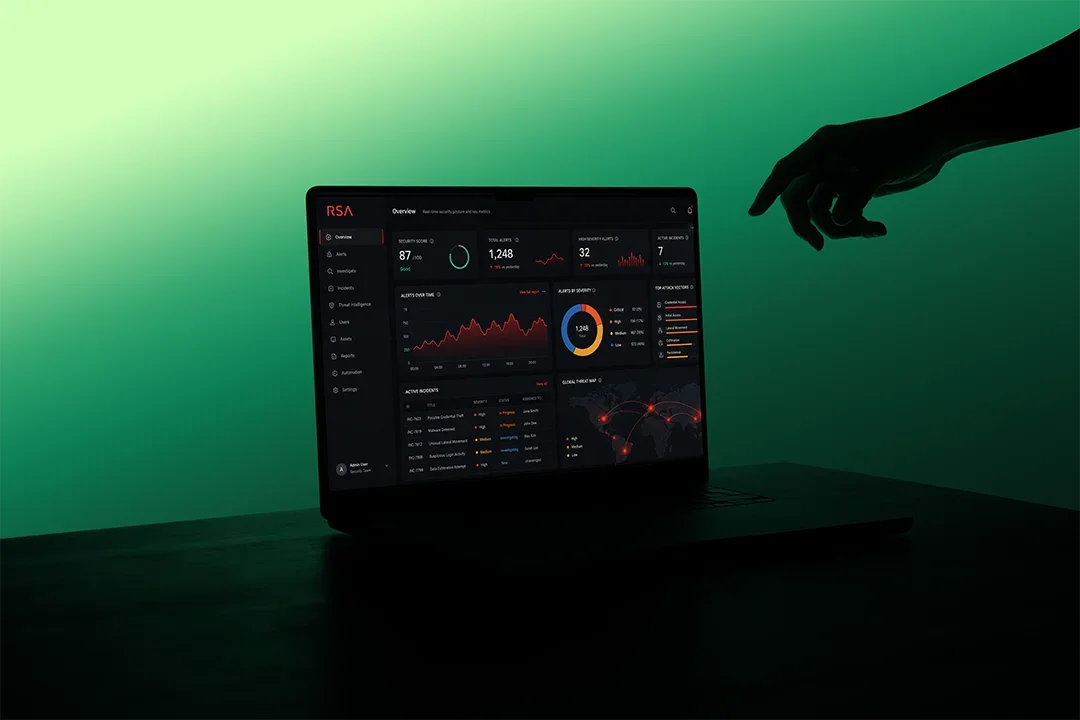
Tren risiko
Gunakan dasbor canggih untuk mengukur efektivitas tata kelola dan mengidentifikasi tren risiko.
Visibilitas yang selalu aktif
Pastikan visibilitas yang berkelanjutan terhadap identitas, peran, dan hak akses di seluruh lingkungan on-premises dan cloud.
Pindah ke Zero Trust
Terapkan prinsip hak akses minimal di seluruh lingkungan.
Diterapkan di lokasi di mana misi Anda berlangsung. Menyesuaikan dengan kebutuhan manajemen risiko Anda.

Model Penerapan
Terapkan G&L di mana pun misi Anda dijalankan, dengan kesetaraan penuh di setiap lingkungan.
- Di tempat
- Lingkungan yang terisolasi secara fisik / lingkungan rahasia
- Awan pribadi
- Hibrida (cloud dan di lokasi)

Apa yang Diatur oleh RSA Governance & Lifecycle
G&L mengatur setiap entitas yang memiliki akses ke sistem Anda, baik manusia maupun entitas lainnya.
- Identitas individu (karyawan, kontraktor, pekerja musiman, mitra)
- Identitas non-manusia (akun layanan, bot, identitas mesin)
- Hak istimewa dan hak berisiko tinggi
- Hubungan identitas pihak ketiga dan antarlembaga
Temukan Tata Kelola & Siklus Hidup RSA
Ikuti tur produk ini untuk melihat bagaimana RSA Governance & Lifecycle mengelola area risiko Anda, menyederhanakan kepatuhan, mengevaluasi postur Zero Trust, dan melakukan tinjauan akses:
Pertanyaan yang Sering Diajukan
Bagaimana RSA Governance & Lifecycle memanfaatkan AI?
RSA Governance & Lifecycle menerapkan analitik berbasis kecerdasan buatan (AI) untuk secara berkelanjutan mengevaluasi hak akses dan pola akses di seluruh sistem yang terhubung. Platform ini mengidentifikasi kombinasi hak akses berisiko tinggi, mengungkap perilaku akses yang menyimpang, dan memberikan panduan kontekstual selama proses peninjauan akses—sehingga membantu peninjau untuk fokus pada hal-hal yang penting, alih-alih menyetujui akses yang tidak dapat mereka evaluasi karena kurangnya konteks. Wawasan risiko ditampilkan dalam dasbor dinamis yang dilengkapi dengan rekomendasi yang dapat ditindaklanjuti.
Model penerapan apa saja yang didukung oleh RSA Governance & Lifecycle?
RSA Governance & Lifecycle mendukung model penerapan di lokasi sendiri, terisolasi (air-gapped) dan rahasia, cloud pribadi, serta hibrida (cloud dan di lokasi sendiri). Beragam pilihan penerapan ini membuatnya cocok untuk lembaga pemerintah federal dan lembaga keuangan yang beroperasi di lingkungan di mana solusi berbasis cloud saja tidak dapat diterapkan.
Bagaimana RSA Governance & Lifecycle mengelola identitas pihak ketiga dan kontraktor?
RSA Governance & Lifecycle mengelola identitas pihak ketiga, kontraktor, dan mitra dalam platform dan kebijakan yang sama seperti halnya karyawan tetap. Alur kerja otomatis memicu pencabutan akses saat masa kerja berakhir, sehingga menghilangkan akun-akun terlantar yang menjadi risiko berkelanjutan bagi organisasi yang mengandalkan kombinasi kompleks antara pekerja internal dan eksternal.
MELAMPUI PERSYARATAN KEPATUHAN.
Menyempitkan kesenjangan antara kebijakan dan kenyataan.



 Termasuk