Steve Yeo, IT-Leiter bei Sorenson Communications – IT-Sicherheit
Jede Identität verwalten.
Jede Richtlinie durchsetzen.
Beweisen Sie es jedem Wirtschaftsprüfer.
RSA® „Governance & Lifecycle“ automatisiert den gesamten Identitätslebenszyklus – von der Bereitstellung bis zur Aufhebung der Berechtigungen – und sorgt gleichzeitig für eine kontinuierliche, KI-gestützte Zugriffssteuerung in Cloud-, Hybrid- und lokalen Umgebungen.
Eine umfassende Plattform für Identitäts-Governance und -Verwaltung für Behörden, Finanzinstitute und Organisationen mit hohen Sicherheitsanforderungen.
Übertreffen Sie die Compliance-Anforderungen durch kontinuierliche Governance in Cloud-, Hybrid- und lokalen Umgebungen.
Die Kluft zwischen Politik und Realität schließen
Beenden Sie das „Compliance-Theater“ mit automatisierten Zugriffsberechtigungen, SoD-Erkennung und -Durchsetzung.
Eine Plattform. Alle Identitäten.
Verwalten Sie menschliche Nutzer, nicht-menschliche Identitäten, Maschinenkonten und vieles mehr über eine einzige Plattform.
Besseres Verhalten. Bessere Regierungsführung.
Integrierte Gamification-Funktionen beschleunigen Zertifizierungszyklen, verbessern die Entscheidungsfindung und erhöhen die Sicherheit.
TELEKOMMUNIKATION
Der Standard für Identitätsmanagement.
Die Werkzeuge, die Finanzdienstleister, Behörden und andere Organisationen mit hohen Sicherheitsanforderungen benötigen, um auch die schwierigsten Fragen zu beantworten.
Alle regieren
RSA Governance & Lifecycles liefert Antworten auf die grundlegenden Fragen, die Unternehmen jederzeit beantworten können müssen: Wer hat Zugriff? Wie hat diese Person den Zugriff erhalten? Sollte sie ihn noch haben?
Bewertungen zu „Automated Access“
Verringern Sie die Ermüdung der Prüfer durch automatisierte Prüfungen und Zertifizierungen, unterstützt durch Gamification, die das Engagement der Prüfer aufrechterhält und die Durchlaufzeiten verkürzt.
Erkennung von Funktionstrennung (SoD)
Beugen Sie Verstößen vor, bevor sie zu Prüfungsfeststellungen werden.
Anpassbare Compliance-Berichte
Verwalten Sie die Berichterstattung gemäß CJIS, HIPAA, IRS 1075, SOX, 23 NYCRR 500, PCI-DSS, NIST 800-53, FISMA und weiteren Vorschriften.
VOLLSTÄNDIGE PRÜFVERLAUFE
Führen Sie ein lückenloses Protokoll über jede Zugriffsanfrage, Genehmigung und Änderung, damit Sie die Fragen eines Prüfers innerhalb von Minuten und nicht erst nach Wochen beantworten können.
Automatisierung des Lebenszyklus
RSA Governance & Lifecycle automatisiert die Bereitstellung und Entziehung von Identitäten über den gesamten „Joiner-Mover-Leaver“-Workflow hinweg und stellt so sicher, dass alle Benutzer zur richtigen Zeit den richtigen Zugriff haben – und nicht mehr als das.
Automatisiertes JML
Automatisieren Sie Workflows für die Einarbeitung, den Rollenwechsel und das Ausscheiden.
Rollenbasierte Zugriffskontrolle (RBAC)
Passen Sie die Arbeitsabläufe für Zugriffsanfragen, Genehmigungen und die Erledigung an die Geschäftsprozesse an.
Jede Identität, überall
Verwalten Sie die Identitäten von Mitarbeitern, Auftragnehmern und nicht-menschlichen Identitäten über verschiedene Umgebungen hinweg von einer einzigen Plattform aus.
Validierung im geschlossenen Regelkreis
Stellen Sie sicher, dass geplante Aktionen abgeschlossen wurden. Wenn ein Connector den Zugriff entzieht oder ein Konto einrichtet, wird im nächsten Erfassungszyklus überprüft, ob dies korrekt erfolgt ist.
Einblicke in Risiken
Die KI-gestützte Risikoanalyse von RSA bewertet kontinuierlich die Zugriffsrechte in allen verbundenen Systemen. Entdecken Sie ungewöhnliche Zugriffsmuster, übermäßige Berechtigungen, riskante Kombinationen und Zugriffsabweichungen in Echtzeit – und nicht erst im Rahmen eines Audits.
Das Richtige – nicht alles
Setzen Sie KI-gestützte Berechtigungsanalysen ein, um risikoreiche Kombinationen und ungewöhnliche Zugriffsmuster zu identifizieren.
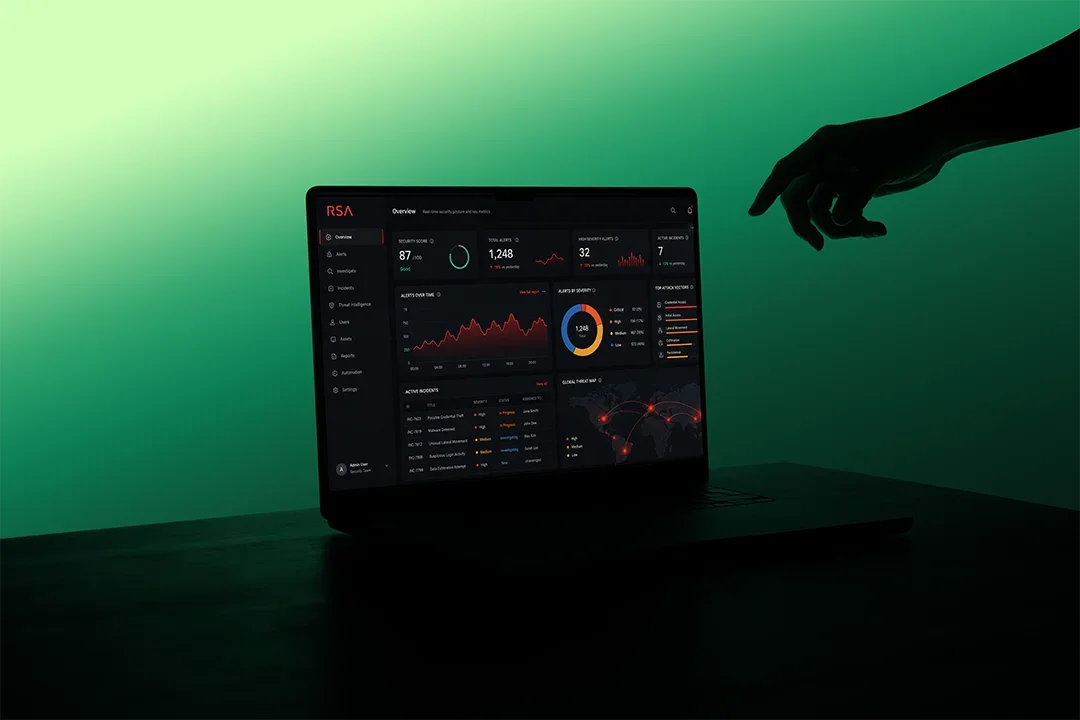
Risikotrends
Nutzen Sie erweiterte Dashboards, um die Wirksamkeit der Governance zu messen und Risikotrends aufzudecken.
Ständige Transparenz
Sorgen Sie für einen kontinuierlichen Überblick über Identitäten, Rollen und Berechtigungen in lokalen und Cloud-Umgebungen.
Übergang zu Zero Trust
Setzen Sie das Prinzip der geringsten Berechtigungen in allen Umgebungen durch.
Eingesetzt dort, wo Ihr Einsatz stattfindet. Angepasst an Ihre Risikobedürfnisse.

Bereitstellungsmodelle
Setzen Sie G&L überall dort ein, wo Ihre Mission stattfindet – mit vollständiger Kompatibilität in jeder Umgebung.
- Vor-Ort
- Air-Gapped-Umgebungen / Umgebungen mit Sicherheitsklassifizierung
- Private Cloud
- Hybrid (Cloud und lokal)

Was durch RSA Governance & Lifecycle geregelt wird
G&L verwaltet jede Identität, die Zugriff auf Ihre Systeme hat – egal, ob es sich um Menschen oder andere Akteure handelt.
- Personen (Mitarbeiter, Auftragnehmer, Saisonarbeiter, Partner)
- Nicht-menschliche Identitäten (Dienstkonten, Bots, Maschinenidentitäten)
- Privilegierte und risikoreiche Berechtigungen
- Identitätsbeziehungen zu Dritten und zwischen Behörden
Entdecken Sie RSA Governance & Lifecycle
Machen Sie die Produkttour und erfahren Sie, wie RSA Governance & Lifecycle Ihre Risikofläche verwaltet, die Compliance vereinfacht, die Zero-Trust-Sicherheitslage überprüft und Zugriffsprüfungen durchführt:
Häufig gestellte Fragen
Wie nutzt RSA Governance & Lifecycle künstliche Intelligenz?
RSA Governance & Lifecycle nutzt KI-gestützte Analysen, um Berechtigungen und Zugriffsmuster über alle verbundenen Systeme hinweg kontinuierlich zu bewerten. Die Plattform identifiziert risikoreiche Berechtigungskombinationen, deckt anomales Zugriffsverhalten auf und bietet kontextbezogene Anleitungen bei der Überprüfung von Zugriffen – so können sich die Prüfer auf das Wesentliche konzentrieren, anstatt Zugriffe zu genehmigen, für deren Bewertung ihnen der Kontext fehlt. Risikoerkenntnisse werden in dynamischen Dashboards mit umsetzbaren Empfehlungen dargestellt.
Welche Bereitstellungsmodelle unterstützt RSA Governance & Lifecycle?
RSA Governance & Lifecycle unterstützt Bereitstellungsmodelle vor Ort, in luftisolierten und als geheim eingestuften Umgebungen, in privaten Clouds sowie in Hybridumgebungen (Cloud und vor Ort). Dank dieser Bandbreite an Bereitstellungsoptionen eignet sich die Lösung für Bundesbehörden und Finanzinstitute, die in Umgebungen tätig sind, in denen reine Cloud-Lösungen nicht realisierbar sind.
Wie regelt RSA Governance & Lifecycle die Identitäten von Drittanbietern und Auftragnehmern?
RSA Governance & Lifecycle verwaltet die Identitäten von Dritten, Auftragnehmern und Partnern auf derselben Plattform und nach denselben Richtlinien wie die von festangestellten Mitarbeitern. Automatisierte Workflows lösen die Deaktivierung von Konten aus, sobald ein Arbeitsverhältnis endet, und beseitigen so verwaisten Konten, die in Unternehmen, die auf eine komplexe Mischung aus internen und externen Mitarbeitern setzen, ein anhaltendes Risiko darstellen.
ÜBERTRIFFT DIE VORSCHRIFTEN.
Die Kluft zwischen Politik und Realität schließen.


 Eingeschlossen