스티브 예오, 소렌슨 커뮤니케이션즈 IT 이사 – IT 보안 담당
모든 정체성을 관리하십시오.
모든 정책을 철저히 이행하십시오.
어떤 감사관에게도 그 사실을 증명해 보십시오.
RSA® ‘거버넌스 및 라이프사이클’은 프로비저닝부터 디프로비저닝에 이르는 전체 ID 라이프사이클을 자동화하는 동시에, 클라우드, 하이브리드 및 온프레미스 환경 전반에 걸쳐 AI 기반의 지속적인 액세스 거버넌스를 제공합니다.
정부, 금융 및 고신뢰도 기관을 위한 종합적인 신원 거버넌스 및 관리 플랫폼.
클라우드, 하이브리드 및 온프레미스 환경에 걸친 지속적인 거버넌스를 통해 규정 준수를 뛰어넘으십시오.
정책과 현실 간의 격차를 해소해야 한다
자동화된 접근 권한 인증, 역할 기반 접근 제어(SoD) 탐지 및 적용을 통해 형식적인 규정 준수 절차를 끝내십시오.
하나의 플랫폼. 모든 신원.
단일 플랫폼에서 인간 사용자, 비인간 신원, 기계 계정 등을 관리하세요.
더 나은 행동. 더 나은 거버넌스.
통합된 게임화 기능은 인증 절차를 가속화하고, 의사결정을 개선하며, 보안을 강화합니다.
통신
신원 거버넌스 표준.
금융 서비스 기관, 정부 기관 및 기타 높은 수준의 신뢰성이 요구되는 조직이 가장 까다로운 질문에 답하기 위해 필요한 도구들입니다.
모든 사람을 다스리다
RSA 거버넌스 및 라이프사이클은 조직이 언제든지 명확히 파악해야 하는 근본적인 질문들에 대한 해답을 제공합니다. 즉, 누가 접근 권한을 가지고 있는지, 어떻게 그 권한을 얻었는지, 그리고 여전히 그 권한을 유지해야 하는지 등입니다.
'Automated Access' 리뷰
검토자의 참여도를 높이고 처리 주기를 단축하는 게임화 요소를 바탕으로 한 자동화된 검토 및 인증 프로세스를 통해 검토자의 피로도를 줄이세요.
업무 분리(SoD) 탐지
위반 사항이 감사 지적 사항으로 드러나기 전에 미리 차단하십시오.
사용자 정의가 가능한 규정 준수 보고서
CJIS, HIPAA, IRS 1075, SOX, 23 NYCRR 500, PCI-DSS, NIST 800-53, FISMA 등의 보고 업무를 관리합니다.
완전한 감사 추적 기록
모든 접근 요청, 승인 및 변경 사항에 대한 완전한 이력 기록을 유지하여, 감사관의 어떤 질문에도 몇 주가 아닌 단 몇 분 만에 답변할 수 있도록 하십시오.
라이프사이클 자동화
RSA Governance & Lifecycle은 입사자, 전근자, 퇴사자를 아우르는 전체 워크플로우 전반에 걸쳐 신원 프로비저닝 및 디프로비저닝을 자동화하여, 모든 사용자가 적시에 적절한 접근 권한만을 갖도록 보장합니다.
자동화된 JML
입사, 직무 변경 및 퇴사 관련 업무 흐름을 자동화하세요.
역할 기반 접근 제어(RBAC)
접근 요청, 승인 및 이행 워크플로를 비즈니스 프로세스에 맞춰 조정합니다.
어디서나, 모든 정체성
단일 플랫폼을 통해 다양한 환경에 걸쳐 직원, 계약자 및 비인간 신원 정보를 관리하세요.
폐쇄 루프 검증
예약된 작업이 완료되었는지 확인하십시오. 커넥터가 액세스 권한을 제거하거나 계정을 프로비저닝하면, 다음 수집 주기에서 해당 작업이 올바르게 수행되었는지 확인합니다.
리스크 분석
RSA의 AI 기반 위험 분석 기능은 연결된 모든 시스템 전반에 걸쳐 권한을 지속적으로 평가합니다. 감사 시점이 아닌 실시간으로 비정상적인 액세스 패턴, 과도한 권한, 위험한 권한 조합, 액세스 편차를 탐지합니다.
올바른 일—모든 것이 아니라
AI 기반 권한 분석 기능을 적용하여 고위험 조합과 비정상적인 접근 패턴을 식별합니다.
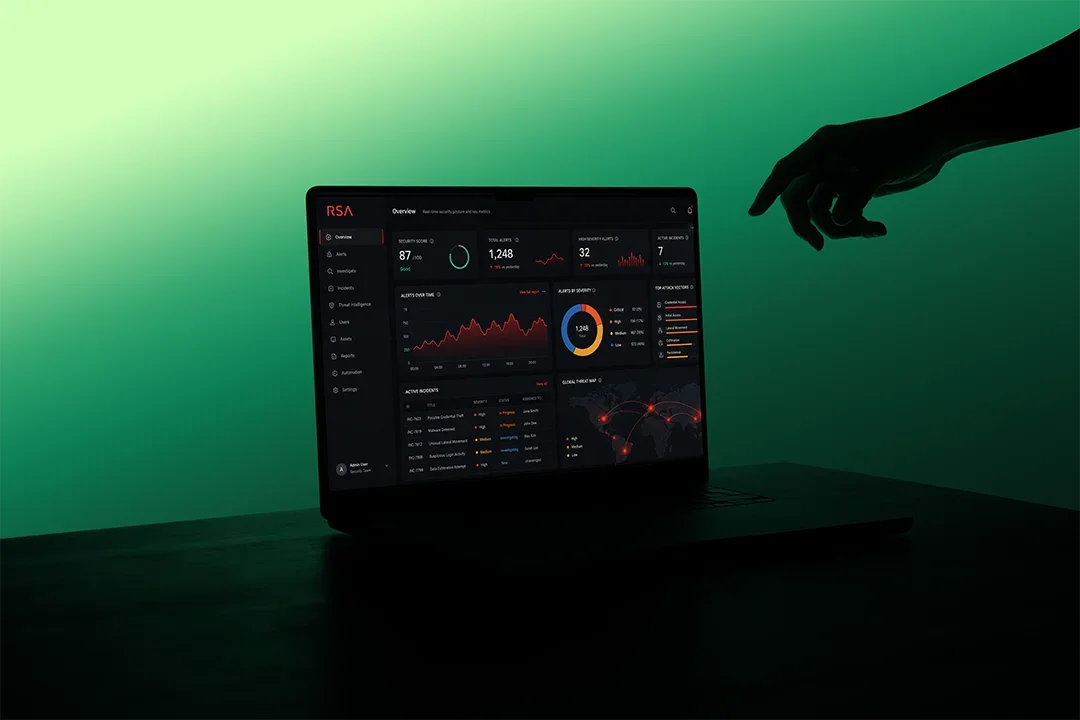
위험 동향
고급 대시보드를 활용하여 거버넌스 효율성을 측정하고 위험 동향을 파악하십시오.
상시 가시성
온프레미스 및 클라우드 환경 전반에 걸쳐 신원, 역할, 권한에 대한 지속적인 가시성을 유지하십시오.
제로 트러스트로 전환
모든 환경에서 최소 권한 원칙을 철저히 적용하십시오.
임무가 수행되는 현장에 배치됩니다. 위험 요인에 따른 요구 사항을 관리합니다.

배포 모델
임무가 수행되는 모든 곳에 G&L을 배포하고, 모든 환경에서 완벽한 호환성을 확보하십시오.
- 온프레미스
- 에어갭 방식 / 기밀 환경
- 프라이빗 클라우드
- 하이브리드(클라우드 및 온프레미스)

RSA 거버넌스 및 라이프사이클이 관리하는 대상
G&L은 사람이나 그 밖의 모든 주체를 막론하고 귀사의 시스템에 접근 권한이 있는 모든 신원을 관리합니다.
- 인적 구성원(직원, 계약직, 계절 근로자, 파트너)
- 비인간 계정(서비스 계정, 봇, 기계 계정)
- 특권적 및 고위험 권한
- 제3자 및 기관 간 신원 관계
RSA 거버넌스 및 라이프사이클 살펴보기
제품 투어를 통해 RSA Governance & Lifecycle이 위험 노출 범위를 관리하고, 규정 준수를 간소화하며, 제로 트러스트 상태를 검토하고, 접근 권한 검토를 수행하는 방법을 확인해 보세요:
자주 묻는 질문
RSA Governance & Lifecycle은 AI를 어떻게 활용하나요?
RSA Governance & Lifecycle은 AI 기반 분석 기술을 활용하여 연결된 시스템 전반의 권한 및 액세스 패턴을 지속적으로 평가합니다. 이 플랫폼은 고위험 권한 조합을 식별하고, 비정상적인 액세스 행동을 파악하며, 액세스 검토 과정에서 상황에 맞는 지침을 제공함으로써, 검토자가 평가할 맥락을 알지 못하는 액세스 요청을 승인하는 대신 중요한 사항에 집중할 수 있도록 지원합니다. 위험 관련 인사이트는 실행 가능한 권장 사항과 함께 동적 대시보드에 표시됩니다.
RSA Governance & Lifecycle은 어떤 배포 모델을 지원합니까?
RSA Governance & Lifecycle은 온프레미스, 에어갭 및 기밀 환경, 프라이빗 클라우드, 하이브리드(클라우드 및 온프레미스) 배포 모델을 지원합니다. 이러한 다양한 배포 옵션을 통해, 클라우드 전용 솔루션이 적용 불가능한 환경에서 운영되는 연방 기관 및 금융 기관에 적합합니다.
RSA Governance & Lifecycle은 제3자 및 계약업체의 신원을 어떻게 관리합니까?
RSA Governance & Lifecycle은 정규직 직원과 동일한 플랫폼 및 정책 하에서 제3자, 계약직 및 파트너의 신원을 관리합니다. 계약이 종료되면 자동화된 워크플로우가 계정 해지 절차를 실행함으로써, 내부 및 외부 인력이 복잡하게 혼합된 조직에서 지속적인 위험 요인이 되는 방치된 계정을 제거합니다.
규정 준수 기준을 뛰어넘습니다.
정책과 현실 간의 격차를 해소해야 한다.