金融サービスのサイバーセキュリティは、アイデンティティ管理から始まります。.
金融サービスのサイバーセキュリティは、誰が何にアクセスできるかを管理し、それを規制当局に証明することに依存しています。.
RSAは、銀行、保険会社、資本市場関連企業、および資産運用会社に対し、クラウド、ハイブリッド、オンプレミス、エアギャップ環境を横断した、フィッシング攻撃に強い認証、ヘルプデスクにおける本人確認、および自動化されたアクセスガバナンスを提供しています。.
金融サービス向けID・アクセス管理
RSAは、フィッシング対策認証、ヘルプデスクでの本人確認、および自動化されたアクセスガバナンスを統合した唯一のプラットフォームであり、金融機関に対し、認証情報に基づく攻撃を防止し、規制当局の要件を満たし、業務を継続するための、実績ある基盤を提供します。.
金融機関向けの認証、アクセス管理、ガバナンス
RSAは、120カ国以上の金融機関のセキュリティを確保し、銀行、保険会社、資本市場関連企業、その他の金融サービス機関が、情報漏洩を防止し、業務を保護し、あらゆる規制要件を満たすために必要な機能を提供しています。.
認証
RSA ID Plusは、クラウド、ハイブリッド、オンプレミス環境を横断して、フィッシング攻撃に耐性のある多要素認証(MFA)、パスワードレス認証、およびリスクベースのアクセス制御を提供し、PCI-DSS要件8、FFIECの認証ガイダンス、およびDORAのICTリスク要件を満たしています。.
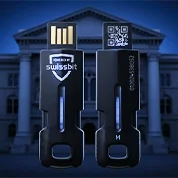
RSA iShield Key 2 for Enterprise
FIPS 140-3 レベル 3、FIDO2 認定のセキュリティキーにより、規制対象環境における特権ユーザーやリモートワーカーに対して、最高水準の信頼性を備えた認証を提供します。.
RSA パスワードレス
すべてのユーザー、あらゆる環境、あらゆる場面でパスワードレスを実現し、取引の安全性を確保しつつ、利用の煩わしさを解消します。.
RSA® Risk AI
異常なアクセス行動を検知し、動的なポリシー制御を実施することで、ゼロトラストを推進し、DORAが定めるICTリスクの継続的な監視要件を満たします。.
RSAヘルプデスク・ライブ・ベリファイ
ヘルプデスクでのやり取り、電信送金、支払い、およびアカウントへのアクセス要求を、ソーシャルエンジニアリングや多要素認証(MFA)の迂回攻撃から保護します。.
アクセス
RSAは、金融機関が必要とするアクセス制御機能――継続的な認証、適応型ポリシーの適用、および従業員が業務を行うあらゆる環境にわたるハイブリッドフェイルオーバー――を提供します。.
RSA ID Plus ソブリン導入
プライベートクラウド、マルチクラウド、オンプレミス、およびエアギャップ環境において、フルスタック型のIAMを導入できます。データ居住要件を持つ機関向けに特別に設計されています。.
Microsoft 365 統合
RSAは、Microsoft 365およびAzure ADと連携し、多くの金融機関が依存している環境全体にわたるアクセスを保護します。.
RSAハイブリッドフェイルオーバー
市場で唯一のハイブリッド認証フェイルオーバー機能――クラウドサービスに障害が発生しても、ユーザーの認証状態は維持され、トランザクションは継続されます。.
シングルサインオン(SSO)
一元化されたID管理により、ハイブリッド、クラウド、オンプレミスの各アプリケーションへのアクセスを簡素化します。従業員の負担を軽減しつつ、セキュリティを損なうことはありません。.
ガバナンスとコンプライアンス
RSAは、金融機関に対し、最小権限の原則を徹底し、アクセス認証を自動化し、PCI-DSS、SOX、DORA、FFIEC、NY DFS、およびGLBAの各要件にわたる継続的なコンプライアンスを実証するための可視性と管理機能を提供します。.
アイデンティティ・セキュリティ体制管理(ISPM)
RSA Governance & Lifecycleは、攻撃者がそれらを発見する前に、環境全体にわたって権限が過剰なアクセス、休眠アカウント、およびコンプライアンス上の不備を監視します。.
アクセス審査の自動化
手動による認証サイクルをAIを活用したアクセス審査に置き換え、最小権限の原則を徹底するとともに、監査対応済みのSOX、PCI-DSS、DORA、およびFFIECレポートを生成します。.
ライフサイクル自動化
従業員、契約社員、および外部ベンダーの入社・異動・退社に関するワークフローを自動化し、システム全体で予定通りにアクセス権の付与、調整、および取り消しを行います。.
リアルタイムの監査証跡
OCC、FDIC、および州の規制当局による検査において、コンプライアンスの証拠となる記録を、手作業を必要とせずに継続的に作成・報告します。.
金融サービス分野別のIDセキュリティ
RSAは、グローバルな銀行から地域の信用組合、保険から資本市場に至るまで、金融サービスのあらゆる分野にわたる組織に対し、あらゆる環境において実績のあるソリューションを通じて保護を提供しています。.
銀行業におけるIDセキュリティ
RSAは、フィッシング対策機能を備えた多要素認証(MFA)、ヘルプデスクでの本人確認、および自動化されたガバナンスにより、リテール銀行および商業銀行のセキュリティを確保し、FFIECの認証ガイドライン、GLBAのデータ保護要件、およびPCI-DSS要件8を満たしています。.
保険業界におけるIDセキュリティ
RSAは、損害保険、生命保険、医療保険の各保険会社に対し、従業員のアクセス管理、サードパーティとの連携、および保険契約者データの管理を通じて、IDセキュリティソリューションを提供しています。自動化されたアクセスガバナンスと継続的なコンプライアンス監視により、NIST、SOX、および州レベルの規制要件を満たします。.
資本市場におけるIDセキュリティ
RSAは、SOX、FINRA、DORA、およびNIS2の要件に準拠した、高信頼性の認証、特権アクセス制御、および監査対応のガバナンスにより、取引プラットフォーム、証券仲介システム、および投資銀行業務を保護します。.
資産運用におけるIDセキュリティ
RIAコンプライアンスおよびFINRAの監督要件を満たすIDライフサイクル管理と監査記録を備え、アドバイザー、サードパーティプラットフォーム、および顧客ポータルへの安全なアクセスを確保します。.
アジア太平洋地域の主要銀行が5万件のID情報を確保した経緯
オーストラリアおよびニュージーランド最大級の銀行の1つが、自社のペースに合わせてIAMをクラウドに移行し、2万人の従業員と3万人の富裕層ビジネスバンキング顧客のセキュリティを確保し、RSA ID Plusを活用してAPRA CPS 234およびオーストラリアの「Essential Eight」要件を満たした事例をご覧ください。.
“「フィッシング攻撃に強い認証。5万件以上のIDを管理。調達プロセスの効率化。業務を中断することなく、APRAおよびEssential Eightのコンプライアンスを遵守。」”
よくある質問
金融機関に対するPCI-DSSにおけるMFAの要件にはどのようなものがありますか?
PCI-DSS v4.0 の要件 8.4 では、従業員や外部業者によるリモートアクセスを含め、カード会員データ環境へのあらゆるアクセスにおいて、多要素認証の実施が義務付けられています。. RSA ID Plus FIDO2ハードウェアキー、デバイス紐付け型パスキー、およびクラウド、ハイブリッド、オンプレミス環境を横断したリスクベース認証など、フィッシング攻撃に強いMFAオプションにより、この要件を満たしています。.
DORAでは、IDおよびアクセス管理に関してどのような要件が定められていますか?
DORA(デジタル・オペレーショナル・レジリエンス法)は、EUの金融機関に対し、業務継続性フレームワークの一環として、情報通信技術(ICT)リスクを管理することを義務付けています。IDおよびアクセス管理に関しては、これには特権アクセス制御、多要素認証、アクセス異常の継続的な監視、および文書化された監査証跡が含まれます。. RSA ID Plus また、 RSAガバナンスとライフサイクル フィッシング対策機能を備えた多要素認証(MFA)、ISPM、自動化されたアクセス審査、およびリアルタイムの監査ログ記録を通じて、これらの要件に対応します。.
FFIECの認証に関するガイドラインでは、オンラインバンキングに関してどのような要件が定められているのでしょうか?
FFIECのガイダンスでは、金融機関に対し、オンラインバンキングや高リスク取引において、リスクベースの認証や異常検知を含む多層的なセキュリティ対策を実施することが求められています。. RSA ID Plus 認証のたびにデバイス、場所、行動パターンなどのシグナルを評価する、適応型かつリスクベースの多要素認証(MFA)を提供し、FFIECの多層セキュリティ要件を満たしています。.
NY DFS 23 NYCRR 500とは何ですか?
NY DFS 23 NYCRR 500は、金融サービス企業を対象としたニューヨーク州のサイバーセキュリティ規制であり、重要システムにおける多要素認証、特権アカウントの管理、および監査報告を義務付けています。. RSA ID Plus また、 RSAガバナンスとライフサイクル NY DFSのコンプライアンス要件を満たす、フィッシング攻撃に強い多要素認証(MFA)、特権アクセスガバナンス、および監査証跡を提供します。.
SOXコンプライアンスでは、どのようなアクセス制御が求められますか?
SOX法では、金融機関に対し、財務報告システムに対して厳格なアクセス制御を維持し、最小権限の原則を徹底し、検査に備えて監査証跡を作成することが義務付けられています。. RSAガバナンスとライフサイクル アクセス認証、ロール管理、監査レポート作成を自動化し、手作業を必要とせずにSOX準拠を証明するために必要な文書を組織に提供します。.
攻撃者はどのようにしてITヘルプデスクを標的にするのか、そしてそれを阻止するものは何か?
ヘルプデスクを装った攻撃は、組織に数億ドルの損害をもたらしてきた、既知の攻撃手法である。. RSAヘルプデスク・ライブ・ベリファイ ヘルプデスクの担当者が何らかの対応を行う前に、発信者の身元を確認することで、従来の認証制御では検知できないMFAの迂回試みを阻止します。.
アイデンティティ・セキュリティ・ポスチャー管理(ISPM)とは何か、またなぜ金融サービス業界にとって重要なのか?
ISPM ISPMは、アクセス権限を定期的に確認するのではなく、ID環境を継続的に監視し、過剰な権限を持つアカウント、休眠中のアクセス、およびコンプライアンス上の不備を特定します。規制当局による継続的な監視下にある金融機関において、ISPMはセキュリティチームに対し、特定の時点のスナップショットではなく、IDリスクに関する継続的な可視性を提供します。.
金融機関は、クラウドの障害発生時に、どのように認証機能を維持しているのでしょうか?
RSAハイブリッドフェイルオーバー これは、市場で唯一のハイブリッド認証フェイルオーバー機能です。クラウドベースの認証への接続が途絶えた場合でも、ユーザーは中断することなくオンプレミスコンポーネントを介して認証を継続できます。これにより、障害発生時でも取引、取引プラットフォーム、および中核業務を継続させることができ、DORAが求める業務継続性の要件を直接的に満たします。.
金融機関は、第三者や委託業者へのアクセス権をどのように管理すべきでしょうか?
RSAガバナンスとライフサイクル 従業員、契約社員、およびパートナー組織の入社、異動、退社に関するワークフローを自動化します。アクセス権限はスケジュールに従って付与、調整、取り消しが行われるため、審査サイクルの間に休眠アカウントや権限が過剰なアカウントが存在するリスクを低減します。これにより、GLBAのデータ保護要件およびDORAのサードパーティリスクに関する義務を直接的に支援します。.
NIS2、MAS TRM、およびAPRA CPS 234では、IDおよびアクセス管理に関してどのような要件が定められているのでしょうか?
RSAは、フィッシング攻撃に耐性のある認証を通じて、NIS2(EU)、MAS TRMガイドライン(シンガポール)、およびAPRA CPS 234(オーストラリア)への準拠を支援しています。, ISPM, 、自動化されたアクセスガバナンス、およびリアルタイムの監査ログ記録。. RSA ID Plus ソブリン導入 これらの枠組みが課すデータ居住要件およびデータ主権要件に対応しています。.
規制対象の金融機関には、どのようなID導入オプションが必要でしょうか?
RSAは、オンプレミス、プライベートクラウド、マルチクラウド、ハイブリッド、およびエアギャップ環境での導入に対応しています。. RSA ID Plus ソブリン導入 本ソリューションは、データ居住要件を課されている機関や、規制の厳しい環境で事業を展開する機関向けに特別に設計されています。導入の柔軟性は、単なる追加機能ではなく、設計上の基本原則です。.
ISPMと従来のアイデンティティ・ガバナンスおよび管理(IGA)との違いは何ですか?
従来のIGAでは、アクセスの付与や、予定された間隔での認証キャンペーンの実施に重点が置かれています。. ISPM さらに、定期的なレビューの合間にも、環境を継続的に監視し、権限が過剰なアカウント、休眠状態のアクセス権、およびコンプライアンス上の不備を検知します。継続的な規制当局の検査の対象となる金融機関にとって、ISPMは、定期的なIGAレビューだけでは得られない継続的な可視性を提供します。.
RSA ID Plusは、コアバンキングおよび金融サービスプラットフォームと連携できますか?
RSA ID Plus SAML、OIDC、およびRADIUS規格を通じて、Microsoft 365、Azure AD、主要なコアバンキングシステムやERPシステムなど、主要なエンタープライズプラットフォームと連携します。. RSAに連絡する お客様の環境における具体的な統合要件について協議するため。.
RSAはどのような金融機関にサービスを提供していますか?
RSAは、フォーチュン1,000社の中から70%社にサービスを提供しており、その中にはグローバル銀行、地域銀行、信用組合、保険会社、資本市場関連企業、資産運用会社などが含まれています。. RSAに連絡する 貴機関および導入環境に適しているかを確認するため。.
失敗が許されない状況では、RSAが唯一の選択肢です。.
RSAを活用して、組織を保護し、あらゆる規制当局の要件を満たし、業務を継続しましょう。.