La sicurezza informatica nei servizi finanziari parte dall'identità.
La sicurezza informatica dei servizi finanziari dipende dal controllo degli accessi e dalla capacità di dimostrarlo alle autorità di vigilanza.
RSA offre a banche, compagnie assicurative, società operanti nei mercati dei capitali e gestori patrimoniali soluzioni di autenticazione resistenti al phishing, servizi di verifica dell’identità tramite help desk e governance automatizzata degli accessi in ambienti cloud, ibridi, on-premise e air-gapped.
Gestione delle identità e degli accessi per i servizi finanziari
RSA è l'unica piattaforma che integra autenticazione resistente al phishing, verifica dell'identità per l'help desk e governance automatizzata degli accessi, offrendo agli istituti finanziari una base collaudata per prevenire gli attacchi basati sulle credenziali, soddisfare i requisiti delle autorità di regolamentazione e garantire la continuità operativa.
Non rimanere mai offline
L'unico sistema ibrido di failover dell'autenticazione presente sul mercato garantisce che gli utenti rimangano autenticati e che le transazioni continuino a essere elaborate anche in caso di interruzione della connessione.
Blocca il phishing
e sociale
ingegneria
e sociale
ingegneria
L'autenticazione a più fattori (MFA) resistente al phishing e la verifica bidirezionale dell'help desk bloccano il furto delle credenziali e gli attacchi di ingegneria sociale prima ancora che abbiano inizio.
Qualsiasi framework. Non è richiesta alcuna configurazione.
La conformità alle normative FFIEC, NY DFS, DORA, NIS2, PCI-DSS, SOX e GLBA è integrata nel sistema, non aggiunta in un secondo momento.
Autenticazione, accesso e governance per gli istituti finanziari
RSA garantisce la sicurezza degli istituti finanziari in oltre 120 paesi, fornendo le funzionalità di cui banche, assicurazioni, società operanti nei mercati dei capitali e altre organizzazioni del settore dei servizi finanziari hanno bisogno per prevenire violazioni, proteggere le operazioni e soddisfare ogni requisito normativo.
Autenticazione
RSA ID Plus offre un'autenticazione multifattoriale (MFA) resistente al phishing, un'autenticazione senza password e controlli di accesso basati sul rischio in ambienti cloud, ibridi e on-premise, soddisfacendo il requisito 8 dello standard PCI-DSS, le linee guida FFIEC in materia di autenticazione e i requisiti di rischio ICT previsti dal DORA.
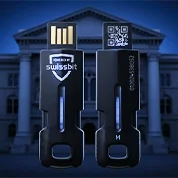
RSA iShield Key 2 per le aziende
Garantisce il massimo livello di sicurezza nell'autenticazione per utenti con privilegi e lavoratori remoti in ambienti soggetti a normative, grazie a una chiave di sicurezza certificata FIPS 140-3 Livello 3, FIDO2.
RSA senza password
Garantisci la sicurezza delle transazioni eliminando al contempo gli ostacoli, grazie all'accesso senza password per ogni utente, in ogni ambiente e in ogni occasione.
RSA® Risk AI
Rilevare comportamenti di accesso anomali e applicare controlli dinamici basati su policy per promuovere l'approccio Zero Trust e soddisfare i requisiti previsti dal DORA in materia di monitoraggio continuo dei rischi ICT.
Verifica in tempo reale dell'help desk RSA
Proteggi le interazioni con l'help desk, i bonifici bancari, i pagamenti e le richieste di accesso agli account dagli attacchi di ingegneria sociale e dal bypass dell'autenticazione a più fattori (MFA).
Controllo Accesso
RSA offre i controlli di accesso di cui gli istituti finanziari hanno bisogno: verifica continua, applicazione adattiva delle politiche e failover ibrido in ogni ambiente in cui opera il personale.
Distribuzione sovrana RSA ID Plus
Implementa una soluzione IAM full-stack in configurazioni di cloud privato, multi-cloud, on-premise e air-gapped. Progettata appositamente per le istituzioni soggette a requisiti di residenza dei dati.
Integrazione Microsoft 365
RSA si integra con Microsoft 365 e Azure AD per garantire la sicurezza degli accessi negli ambienti da cui dipendono la maggior parte degli istituti finanziari.
Failover ibrido RSA
L'unica soluzione ibrida di failover dell'autenticazione presente sul mercato: gli utenti mantengono l'autenticazione e le transazioni proseguono anche in caso di interruzioni dei servizi cloud.
Accesso singolo (SSO)
Semplifica l'accesso alle applicazioni ibride, cloud e on-premises grazie alla gestione centralizzata delle identità: meno complicazioni per i dipendenti, senza compromettere la sicurezza.
Governance e conformità
RSA offre agli istituti finanziari la visibilità e il controllo necessari per applicare il principio del privilegio minimo, automatizzare le autorizzazioni di accesso e dimostrare la conformità continua ai requisiti PCI-DSS, SOX, DORA, FFIEC, NY DFS e GLBA.
Gestione della postura di sicurezza dell'identità (ISPM)
RSA Governance & Lifecycle monitora gli accessi con privilegi eccessivi, gli account inattivi e le lacune di conformità a livello di intero ambiente prima che gli aggressori possano individuarli.
Verifiche automatizzate degli accessi
Sostituire i cicli di certificazione manuali con revisioni degli accessi assistite dall'intelligenza artificiale per applicare il principio del privilegio minimo e generare report conformi ai requisiti di audit per SOX, PCI-DSS, DORA e FFIEC.
Automazione del ciclo di vita
Automatizza i flussi di lavoro relativi all’assunzione, al trasferimento e alla cessazione del rapporto di lavoro per dipendenti, collaboratori esterni e fornitori terzi, concedendo, modificando e revocando gli accessi secondo un calendario prestabilito su tutti i sistemi.
Registri di controllo in tempo reale
Registrazione e rendicontazione continue che forniscono prove di conformità ai fini delle ispezioni normative condotte dall’OCC, dalla FDIC e dalle autorità statali, senza alcun intervento manuale.
Sicurezza dell'identità per segmento dei servizi finanziari
RSA protegge le organizzazioni del settore dei servizi finanziari in ogni segmento del settore — dal settore bancario globale alle cooperative di credito regionali, dal settore assicurativo ai mercati dei capitali — con soluzioni collaudate in ogni ambiente.
Sicurezza delle identità nel settore bancario
RSA garantisce la sicurezza delle banche al dettaglio e commerciali grazie a un'autenticazione a più fattori (MFA) resistente al phishing, alla verifica dell'identità tramite help desk e alla governance automatizzata, soddisfacendo le linee guida FFIEC in materia di autenticazione, i requisiti di protezione dei dati previsti dal GLBA e il requisito n. 8 dello standard PCI-DSS.
Sicurezza delle identità nel settore assicurativo
RSA garantisce la sicurezza delle identità per le compagnie assicurative del ramo danni, vita e salute, gestendo l'accesso dei dipendenti, le integrazioni con terze parti e i dati degli assicurati. Assicura la conformità ai requisiti normativi NIST, SOX e statali grazie alla governance automatizzata degli accessi e al monitoraggio continuo della conformità.
Sicurezza delle identità per i mercati dei capitali
RSA protegge le piattaforme di trading, i sistemi di intermediazione e le operazioni di investment banking grazie a sistemi di autenticazione ad alto livello di sicurezza, controlli sugli accessi privilegiati e una governance conforme ai requisiti di audit previsti dalle normative SOX, FINRA, DORA e NIS2.
Sicurezza delle identità per la gestione patrimoniale
Accesso sicuro per consulenti, piattaforme di terze parti e portali clienti, con la gestione del ciclo di vita delle identità e la documentazione di audit richieste dalla normativa RIA e dalla supervisione della FINRA.
Come una grande banca dell’area APAC ha protetto 50.000 identità
Scopri come una delle maggiori banche dell’Australia e della Nuova Zelanda ha trasferito la propria soluzione IAM sul cloud secondo i propri tempi, ha garantito la sicurezza di 20.000 dipendenti e 30.000 clienti aziendali con un patrimonio netto elevato e ha soddisfatto i requisiti della norma APRA CPS 234 e dell’“Essential Eight” australiano grazie a RSA ID Plus.
“Autenticazione resistente al phishing. Oltre 50.000 identità gestite. Processi di approvvigionamento semplificati. Conformità alle normative APRA e Essential Eight, senza interrompere le operazioni.”
Domande frequenti
Quali sono i requisiti MFA previsti dallo standard PCI-DSS per gli istituti finanziari?
Il requisito 8.4 dello standard PCI-DSS v4.0 impone l'autenticazione a più fattori per tutti gli accessi all'ambiente contenente i dati dei titolari di carta, compreso l'accesso remoto da parte del personale e dei fornitori terzi. RSA ID Plus soddisfa questo requisito grazie a opzioni di autenticazione a più fattori (MFA) resistenti al phishing, tra cui chiavi hardware FIDO2, passkey associate al dispositivo e autenticazione basata sul rischio in ambienti cloud, ibridi e on-premise.
Quali sono i requisiti previsti dalla normativa DORA in materia di gestione delle identità e degli accessi?
Il DORA (Digital Operational Resilience Act) impone agli enti finanziari dell’UE di gestire i rischi legati alle tecnologie dell’informazione e della comunicazione (TIC) nell’ambito del proprio quadro di resilienza operativa. Per quanto riguarda la gestione delle identità e degli accessi, ciò comprende i controlli sugli accessi privilegiati, l’autenticazione a più fattori, il monitoraggio continuo delle anomalie di accesso e la documentazione delle tracce di audit. RSA ID Plus e Governance e ciclo di vita RSA rispondere a tali requisiti attraverso l'autenticazione multifattoriale (MFA) resistente al phishing, l'ISPM, le verifiche automatizzate degli accessi e la registrazione in tempo reale degli audit.
Cosa prevedono le linee guida della FFIEC in materia di autenticazione per i servizi bancari online?
Le linee guida della FFIEC impongono agli istituti finanziari di implementare controlli di sicurezza a più livelli, tra cui l'autenticazione basata sul rischio e il rilevamento delle anomalie, per i servizi bancari online e le transazioni ad alto rischio. RSA ID Plus offre un'autenticazione multifattoriale (MFA) adattiva e basata sul rischio che valuta i segnali relativi al dispositivo, alla posizione e al comportamento ad ogni tentativo di autenticazione, soddisfacendo i requisiti di sicurezza a più livelli stabiliti dalla FFIEC.
Che cos’è il NY DFS 23 NYCRR 500?
Il regolamento NY DFS 23 NYCRR 500 è la normativa dello Stato di New York in materia di sicurezza informatica per le società di servizi finanziari, che richiede l'autenticazione a più fattori per i sistemi critici, controlli sugli account con privilegi e report di audit. RSA ID Plus e Governance e ciclo di vita RSA fornire l'autenticazione a più fattori (MFA) resistente al phishing, la governance degli accessi privilegiati e le tracce di audit richieste dalla normativa del Dipartimento dei Servizi Finanziari dello Stato di New York (NY DFS).
Quali controlli di accesso sono richiesti dalla conformità alla legge SOX?
La legge SOX impone agli istituti finanziari di mantenere rigorosi controlli di accesso sui sistemi di rendicontazione finanziaria, di applicare il principio del "privilegio minimo" e di produrre tracciati di audit a fini di verifica. Governance e ciclo di vita RSA automatizza la certificazione degli accessi, la gestione dei ruoli e la reportistica di audit, fornendo alle istituzioni la documentazione necessaria per dimostrare la conformità alla normativa SOX senza alcun intervento manuale.
In che modo gli autori degli attacchi prendono di mira l'help desk IT e cosa li ferma?
L'usurpazione dell'identità tramite l'help desk è un vettore di attacco ben documentato che è costato alle organizzazioni centinaia di milioni di dollari. Verifica in tempo reale dell'help desk RSA conferma l'identità dei chiamanti prima che il personale dell'help desk intraprenda qualsiasi azione, bloccando i tentativi di aggirare l'autenticazione a più fattori (MFA) che i controlli di autenticazione tradizionali non riescono a individuare.
Che cos’è la gestione della sicurezza dell’identità (ISPM) e perché è importante per il settore dei servizi finanziari?
ISPM monitora costantemente l'ambiente delle identità alla ricerca di account con privilegi eccessivi, accessi inattivi e lacune di conformità, anziché limitarsi a verificare gli accessi solo a intervalli prestabiliti. Per gli istituti finanziari sottoposti a un controllo normativo costante, ISPM offre ai team di sicurezza una visione continua dei rischi legati alle identità, anziché una semplice istantanea puntuale.
In che modo gli istituti finanziari garantiscono il funzionamento dei sistemi di autenticazione durante un’interruzione del servizio cloud?
Failover ibrido RSA è l'unica funzionalità ibrida di failover dell'autenticazione presente sul mercato. Se la connettività con il sistema di autenticazione basato su cloud viene interrotta, gli utenti continuano ad autenticarsi tramite componenti on-premise senza interruzioni, garantendo il funzionamento delle transazioni, delle piattaforme di trading e delle operazioni fondamentali durante le interruzioni di servizio e sostenendo direttamente il mandato di resilienza operativa previsto dal DORA.
In che modo gli istituti finanziari dovrebbero gestire l'accesso di terzi e degli appaltatori?
Governance e ciclo di vita RSA automatizza i flussi di lavoro relativi all’assunzione, al trasferimento e alla cessazione del rapporto di lavoro per dipendenti, collaboratori esterni e organizzazioni partner. L’accesso viene concesso, modificato e revocato secondo un calendario prestabilito, riducendo il rischio di account inattivi o con privilegi eccessivi tra un ciclo di revisione e l’altro. Ciò è in linea con i requisiti di protezione dei dati previsti dal GLBA e con gli obblighi relativi ai rischi di terze parti previsti dal DORA.
Quali sono i requisiti previsti dalla NIS2, dal MAS TRM e dalla CPS 234 dell’APRA in materia di gestione delle identità e degli accessi?
RSA garantisce la conformità alle normative NIS2 (UE), alle linee guida MAS TRM (Singapore) e alla norma APRA CPS 234 (Australia) grazie a un sistema di autenticazione resistente al phishing, ISPM, la gestione automatizzata degli accessi e la registrazione in tempo reale delle attività di audit. Distribuzione sovrana RSA ID Plus soddisfa i requisiti in materia di residenza e sovranità dei dati previsti da tali quadri normativi.
Di quali opzioni di implementazione dell’identità hanno bisogno gli istituti finanziari soggetti a regolamentazione?
RSA supporta implementazioni on-premise, su cloud privato, multi-cloud, ibride e air-gapped. Distribuzione sovrana RSA ID Plus È stato progettato appositamente per le istituzioni soggette a requisiti di residenza dei dati o per quelle che operano in ambienti soggetti a restrizioni. La flessibilità di implementazione è un principio fondamentale alla base della progettazione, non una funzionalità aggiuntiva.
Qual è la differenza tra l'ISPM e la governance e l'amministrazione tradizionali delle identità (IGA)?
L'IGA tradizionale si concentra sulla concessione degli accessi e sull'esecuzione di campagne di certificazione a intervalli prestabiliti. ISPM va oltre, monitorando costantemente l’ambiente alla ricerca di account con privilegi eccessivi, accessi inattivi e lacune di conformità tra una verifica e l’altra. Per gli istituti finanziari soggetti a controlli normativi continui, ISPM offre quella visibilità costante che le sole verifiche periodiche dell’IGA non sono in grado di garantire.
RSA ID Plus è in grado di integrarsi con le piattaforme bancarie e di servizi finanziari principali?
RSA ID Plus Si integra con le principali piattaforme aziendali, tra cui Microsoft 365, Azure AD e i principali sistemi core banking ed ERP, tramite gli standard SAML, OIDC e RADIUS. Contatta la RSA per discutere dei requisiti specifici di integrazione per il vostro ambiente.
A quali istituti finanziari fornisce servizi RSA?
RSA serve 70% delle aziende presenti nella classifica Fortune 1.000, tra cui banche globali, banche regionali e cooperative di credito, compagnie assicurative, società operanti nei mercati dei capitali e gestori patrimoniali. Contatta la RSA per verificare che sia compatibile con la vostra istituzione e con l'ambiente di implementazione.
Quando il fallimento non è un'opzione, RSA è l'unica scelta possibile.
Proteggi la tua organizzazione, soddisfa tutti i requisiti normativi e garantisci la continuità operativa con RSA.