Cybersicherheit im Finanzdienstleistungssektor beginnt bei der Identitätsprüfung.
Die Cybersicherheit im Finanzdienstleistungssektor hängt davon ab, dass kontrolliert wird, wer Zugriff auf welche Daten erhält, und dass dies gegenüber den Aufsichtsbehörden nachgewiesen wird.
RSA bietet Banken, Versicherungen, Kapitalmarktunternehmen und Vermögensverwaltern eine phishing-resistente Authentifizierung, Identitätsprüfung im Helpdesk sowie automatisierte Zugriffssteuerung in Cloud-, Hybrid-, On-Premises- und Air-Gapped-Umgebungen.
Identitäts- und Zugriffsmanagement für Finanzdienstleistungen
RSA ist die einzige Plattform, die phishing-resistente Authentifizierung, Identitätsprüfung im Helpdesk und automatisierte Zugriffssteuerung vereint – und bietet Finanzinstituten damit eine bewährte Grundlage, um Angriffe auf Zugangsdaten zu verhindern, die Anforderungen der Aufsichtsbehörden zu erfüllen und den Geschäftsbetrieb aufrechtzuerhalten.
Niemals offline gehen
Dank des marktweit einzigen hybriden Authentifizierungs-Failovers bleiben Benutzer auch bei einem Verbindungsausfall authentifiziert und Transaktionen werden weiterhin abgewickelt.
Phishing blockieren
und sozial
Ingenieurwesen
und sozial
Ingenieurwesen
Phishing-resistente MFA und eine bidirektionale Helpdesk-Verifizierung verhindern den Diebstahl von Zugangsdaten und Social-Engineering-Angriffe, noch bevor sie beginnen.
Jedes Framework. Keine Konfiguration erforderlich.
Die Einhaltung der Vorschriften von FFIEC, NY DFS, DORA, NIS2, PCI-DSS, SOX und GLBA ist fest integriert und nicht nur nachträglich hinzugefügt.
Authentifizierung, Zugriffssteuerung und Governance für Finanzinstitute
RSA schützt Finanzinstitute in über 120 Ländern und stellt die Lösungen bereit, die Banken, Versicherungen, Kapitalmarktunternehmen und andere Finanzdienstleister benötigen, um Sicherheitsverletzungen zu verhindern, den Geschäftsbetrieb zu schützen und alle regulatorischen Anforderungen zu erfüllen.
Authentifizierung
RSA ID Plus bietet phishing-resistente MFA, passwortlose Authentifizierung und risikobasierte Zugriffskontrollen in Cloud-, Hybrid- und lokalen Umgebungen und erfüllt damit die PCI-DSS-Anforderung 8, die FFIEC-Richtlinien zur Authentifizierung sowie die DORA-Anforderungen an das IKT-Risiko.
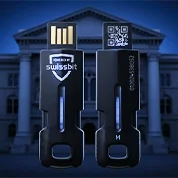
RSA iShield Key 2 für Unternehmen
Bietet Authentifizierung mit höchster Sicherheitsstufe für privilegierte Benutzer und Remote-Mitarbeiter in regulierten Umgebungen mithilfe eines nach FIPS 140-3 Level 3, FIDO2 zertifizierten Sicherheitsschlüssels.
RSA ohne Passwort
Sorgen Sie für sichere Transaktionen und beseitigen Sie gleichzeitig Reibungsverluste – mit passwortloser Authentifizierung für jeden Nutzer, in jeder Umgebung und bei jeder Nutzung.
RSA® Risk AI
Erkennen Sie ungewöhnliches Zugriffsverhalten und setzen Sie dynamische Richtlinienkontrollen durch, um das Zero-Trust-Konzept voranzutreiben und die Vorgaben von DORA zur kontinuierlichen Überwachung von IKT-Risiken zu erfüllen.
RSA Help Desk Live Verify
Schützen Sie Helpdesk-Interaktionen, Überweisungen, Zahlungen und Kontozugriffsanfragen vor Social-Engineering-Angriffen und Angriffen zur Umgehung der Multi-Faktor-Authentifizierung (MFA).
Zugang
RSA bietet die Zugriffskontrollen, die Finanzinstitute benötigen: kontinuierliche Überprüfung, adaptive Durchsetzung von Richtlinien und hybrides Failover in allen Umgebungen, in denen Ihre Mitarbeiter tätig sind.
RSA ID Plus Sovereign-Bereitstellung
Stellen Sie Full-Stack-IAM in Private-Cloud-, Multi-Cloud-, On-Premises- und Air-Gapped-Konfigurationen bereit. Speziell entwickelt für Institutionen mit Anforderungen an den Datenaufbewahrungsort.
Microsoft 365-Integration
RSA lässt sich in Microsoft 365 und Azure AD integrieren, um den Zugriff in den Umgebungen zu sichern, auf die sich die meisten Finanzinstitute verlassen.
RSA Hybrid Failover
Die einzige hybride Authentifizierungs-Ausfallsicherung auf dem Markt – Benutzer bleiben authentifiziert und Transaktionen werden auch bei Ausfällen von Cloud-Diensten fortgesetzt.
Einmalige Anmeldung (SSO)
Vereinfachen Sie den Zugriff auf Hybrid-, Cloud- und lokale Anwendungen durch ein zentralisiertes Identitätsmanagement – weniger Aufwand für die Mitarbeiter, ohne Abstriche bei der Sicherheit.
Unternehmensführung und Compliance
RSA bietet Finanzinstituten die nötige Transparenz und Kontrolle, um das Prinzip der geringsten Berechtigungen durchzusetzen, Zugriffsberechtigungen zu automatisieren und die kontinuierliche Einhaltung der Anforderungen von PCI-DSS, SOX, DORA, FFIEC, NY DFS und GLBA nachzuweisen.
Sicherheitsmanagement für die Identität (ISPM)
RSA Governance & Lifecycle überwacht die gesamte Umgebung auf übermäßige Zugriffsrechte, inaktive Konten und Compliance-Lücken, bevor Angreifer diese entdecken.
Automatisierte Zugriffsprüfungen
Ersetzen Sie manuelle Zertifizierungszyklen durch KI-gestützte Zugriffsprüfungen, um das Prinzip der geringsten Berechtigungen durchzusetzen und auditfähige Berichte gemäß SOX, PCI-DSS, DORA und FFIEC zu erstellen.
Automatisierung des Lebenszyklus
Automatisieren Sie die Workflows für neue Mitarbeiter, Versetzungen und Austritte von Mitarbeitern, Auftragnehmern und Drittanbietern – und erteilen, passen Sie an und widerrufen Sie Zugriffsrechte termingerecht systemübergreifend.
Echtzeit-Prüfpfade
Kontinuierliche Protokollierung und Berichterstellung, die ohne manuellen Aufwand Nachweise zur Einhaltung der Vorschriften für Prüfungen durch die OCC, die FDIC und die staatlichen Aufsichtsbehörden liefert.
Identitätssicherheit nach Finanzdienstleistungssegmenten
RSA schützt Finanzdienstleister in allen Bereichen der Branche – vom globalen Bankwesen bis hin zu regionalen Kreditgenossenschaften, von Versicherungen bis hin zu den Kapitalmärkten – mit bewährten Lösungen für jede Umgebung.
Identitätssicherheit im Bankwesen
RSA schützt Privat- und Geschäftsbanken durch phishing-resistente Multi-Faktor-Authentifizierung (MFA), Identitätsprüfung durch den Helpdesk und automatisierte Governance und erfüllt damit die Authentifizierungsrichtlinien der FFIEC, die Datenschutzanforderungen des GLBA sowie die Anforderung 8 des PCI-DSS.
Identitätssicherheit für Versicherungen
RSA bietet Identitätssicherheit für Schaden- und Unfall-, Lebens- und Krankenversicherer und verwaltet dabei den Mitarbeiterzugriff, die Integration von Drittanbietern sowie die Daten der Versicherungsnehmer. Erfüllen Sie die Anforderungen von NIST, SOX und den staatlichen Vorschriften durch automatisierte Zugriffssteuerung und kontinuierliche Compliance-Überwachung.
Identitätssicherheit für Kapitalmärkte
RSA schützt Handelsplattformen, Maklersysteme und das Investmentbanking mit hochsicheren Authentifizierungsverfahren, Kontrollen für den privilegierten Zugriff und einer auditfähigen Governance, die auf die Anforderungen von SOX, FINRA, DORA und NIS2 abgestimmt ist.
Identitätssicherheit für die Vermögensverwaltung
Sicherer Zugriff für Berater, Plattformen von Drittanbietern und Kundenportale – einschließlich des Identitätslebenszyklusmanagements und der Prüfungsdokumentation, die für die Einhaltung der RIA-Vorschriften und die FINRA-Aufsicht erforderlich sind.
Wie eine große Bank aus dem asiatisch-pazifischen Raum 50.000 Identitäten gesichert hat
Erfahren Sie, wie eine der größten Banken Australiens und Neuseelands ihre Identitäts- und Zugriffsverwaltung (IAM) in ihrem eigenen Tempo in die Cloud verlagert, 20.000 Mitarbeiter und 30.000 vermögende Firmenkunden geschützt und mit RSA ID Plus die Anforderungen der APRA CPS 234 sowie der australischen „Essential Eight“-Vorgaben erfüllt hat.
“Phishing-sichere Authentifizierung. Über 50.000 verwaltete Identitäten. Optimierte Beschaffung. Einhaltung der APRA- und Essential-Eight-Vorgaben – ohne Betriebsunterbrechungen.”
Häufig gestellte Fragen
Welche MFA-Anforderungen gelten gemäß PCI-DSS für Finanzinstitute?
Die Anforderung 8.4 der PCI-DSS-Version 4.0 schreibt eine Multi-Faktor-Authentifizierung für jeden Zugriff auf die Karteninhaberdatenumgebung vor, einschließlich des Fernzugriffs durch Mitarbeiter und Drittanbieter. RSA ID Plus erfüllt diese Anforderung mit phishing-resistenten MFA-Optionen, darunter FIDO2-Hardware-Schlüssel, gerätegebundene Passkeys und risikobasierte Authentifizierung in Cloud-, Hybrid- und lokalen Umgebungen.
Was schreibt DORA hinsichtlich der Identitäts- und Zugriffsverwaltung vor?
Das DORA-Gesetz (Digital Operational Resilience Act) verpflichtet Finanzinstitute in der EU, Risiken im Bereich der Informations- und Kommunikationstechnologie (IKT) im Rahmen ihres Konzepts zur operativen Widerstandsfähigkeit zu steuern. Im Bereich der Identitäts- und Zugriffsverwaltung umfasst dies die Kontrolle privilegierter Zugriffe, die Multi-Faktor-Authentifizierung, die kontinuierliche Überwachung auf Anomalien beim Zugriff sowie dokumentierte Prüfpfade. RSA ID Plus und RSA Governance & Lebenszyklus diese Anforderungen durch phishing-resistente MFA, ISPM, automatisierte Zugriffsprüfungen und Audit-Protokollierung in Echtzeit erfüllen.
Was sehen die FFIEC-Richtlinien zur Authentifizierung für das Online-Banking vor?
Die FFIEC-Richtlinien verlangen von Finanzinstituten, dass sie für das Online-Banking und risikoreiche Transaktionen mehrstufige Sicherheitsmaßnahmen umsetzen, darunter eine risikobasierte Authentifizierung und die Erkennung von Anomalien. RSA ID Plus bietet eine adaptive, risikobasierte MFA, die bei jedem Authentifizierungsversuch Geräte-, Standort- und Verhaltenssignale auswertet und damit die Anforderungen der FFIEC an eine mehrschichtige Sicherheit erfüllt.
Was ist NY DFS 23 NYCRR 500?
NY DFS 23 NYCRR 500 ist die New Yorker Cybersicherheitsverordnung für Finanzdienstleistungsunternehmen, die eine Multi-Faktor-Authentifizierung für kritische Systeme, Kontrollen für privilegierte Konten sowie die Erstellung von Prüfungsberichten vorschreibt. RSA ID Plus und RSA Governance & Lebenszyklus die phishing-sichere MFA, die Steuerung privilegierter Zugriffe und die Prüfpfade bereitstellen, die für die Einhaltung der Vorschriften des NY DFS erforderlich sind.
Welche Zugriffskontrollen sind für die Einhaltung der SOX-Vorschriften erforderlich?
Der SOX-Standard verpflichtet Finanzinstitute dazu, strenge Zugriffskontrollen für Finanzberichtssysteme einzurichten, das Prinzip der geringstmöglichen Zugriffsrechte durchzusetzen und Prüfpfade für Prüfungen zu erstellen. RSA Governance & Lebenszyklus automatisiert die Zugriffsberechtigung, die Rollenverwaltung und die Erstellung von Audit-Berichten und liefert den Institutionen so die erforderlichen Unterlagen, um die SOX-Konformität ohne manuellen Aufwand nachzuweisen.
Wie gehen Angreifer gezielt gegen den IT-Helpdesk vor, und was hält sie davon ab?
Die Vortäuschung einer Helpdesk-Identität ist ein dokumentierter Angriffsvektor, der Unternehmen bereits Hunderte Millionen Dollar gekostet hat. RSA Help Desk Live Verify überprüft die Identität der Anrufer, bevor die Helpdesk-Mitarbeiter Maßnahmen ergreifen, und verhindert so Versuche, die Multi-Faktor-Authentifizierung zu umgehen, die herkömmliche Authentifizierungskontrollen nicht erkennen können.
Was ist Identity Security Posture Management (ISPM) und warum ist es für die Finanzdienstleistungsbranche von Bedeutung?
ISPM überwacht Ihre Identitätsumgebung kontinuierlich auf Konten mit übermäßigen Berechtigungen, inaktive Zugriffe und Compliance-Lücken, anstatt die Zugriffe nur in festgelegten Zeitabständen zu überprüfen. Für Finanzinstitute, die einer ständigen behördlichen Überwachung unterliegen, bietet ISPM den Sicherheitsteams einen fortlaufenden Überblick über Identitätsrisiken und nicht nur eine Momentaufnahme.
Wie stellen Finanzinstitute sicher, dass die Authentifizierung auch während eines Cloud-Ausfalls weiterhin funktioniert?
RSA Hybrid Failover ist die einzige hybride Ausfallsicherung für die Authentifizierung auf dem Markt. Sollte die Verbindung zur cloudbasierten Authentifizierung unterbrochen werden, können sich die Nutzer ohne Unterbrechung weiterhin über lokale Komponenten authentifizieren – wodurch Transaktionen, Handelsplattformen und Kerngeschäftsprozesse auch während Ausfällen weiterlaufen und die von DORA geforderte operative Widerstandsfähigkeit direkt unterstützt wird.
Wie sollten Finanzinstitute den Zugriff von Dritten und Auftragnehmern regeln?
RSA Governance & Lebenszyklus automatisiert die Arbeitsabläufe bei Eintritt, Versetzung und Austritt von Mitarbeitern, Auftragnehmern und Partnerorganisationen. Der Zugriff wird termingerecht gewährt, angepasst und widerrufen, wodurch das Risiko inaktiver oder mit übermäßigen Berechtigungen ausgestatteter Konten zwischen den Überprüfungszyklen verringert wird. Dies unterstützt direkt die Datenschutzanforderungen des GLBA sowie die Verpflichtungen der DORA hinsichtlich Dritterisiken.
Welche Anforderungen stellen NIS2, MAS TRM und APRA CPS 234 an das Identitäts- und Zugriffsmanagement?
RSA unterstützt die Einhaltung der NIS2-Vorschriften (EU), der MAS-TRM-Richtlinien (Singapur) und der APRA-CPS-234-Vorschriften (Australien) durch eine gegen Phishing geschützte Authentifizierung, ISPM, automatisierte Zugriffssteuerung und Protokollierung von Prüfvorgängen in Echtzeit. RSA ID Plus Sovereign-Bereitstellung unterstützt die Anforderungen hinsichtlich Datenaufbewahrung und Datenhoheit, die diese Rahmenwerke vorgeben.
Welche Optionen zur Identitätsbereitstellung benötigen regulierte Finanzinstitute?
RSA unterstützt Bereitstellungen vor Ort, in privaten Clouds, in Multi-Cloud-Umgebungen, in Hybrid-Umgebungen sowie in Air-Gapped-Umgebungen. RSA ID Plus Sovereign-Bereitstellung wurde speziell für Institutionen entwickelt, die Anforderungen an den Datenaufbewahrungsort erfüllen müssen oder in eingeschränkten Umgebungen tätig sind. Flexibilität bei der Bereitstellung ist ein Grundprinzip des Designs und kein nachträgliches Zusatzfeature.
Was ist der Unterschied zwischen ISPM und herkömmlicher Identitäts-Governance und -Verwaltung (IGA)?
Bei der herkömmlichen IGA liegt der Schwerpunkt auf der Bereitstellung von Zugriffsrechten und der Durchführung von Zertifizierungskampagnen in festgelegten Zeitabständen. ISPM geht noch einen Schritt weiter, indem es Ihre Umgebung zwischen diesen Überprüfungen kontinuierlich auf Konten mit übermäßigen Berechtigungen, inaktive Zugriffe und Compliance-Lücken überwacht. Für Finanzinstitute, die einer laufenden aufsichtsrechtlichen Prüfung unterliegen, bietet ISPM die kontinuierliche Transparenz, die regelmäßige IGA-Überprüfungen allein nicht gewährleisten können.
Lässt sich RSA ID Plus in Kernbank- und Finanzdienstleistungsplattformen integrieren?
RSA ID Plus lässt sich über die Standards SAML, OIDC und RADIUS in wichtige Unternehmensplattformen wie Microsoft 365, Azure AD sowie führende Kernbank- und ERP-Systeme integrieren. Kontakt zur RSA um die spezifischen Integrationsanforderungen für Ihre Umgebung zu besprechen.
Welche Finanzinstitute betreut RSA?
RSA betreut 70% der Fortune-1.000-Unternehmen, darunter globale Banken, regionale Banken und Kreditgenossenschaften, Versicherer, Kapitalmarktunternehmen und Vermögensverwalter. Kontakt zur RSA um zu überprüfen, ob es für Ihre Einrichtung und Ihre Einsatzumgebung geeignet ist.
Wenn Scheitern keine Option ist, ist RSA die einzige Wahl.
Schützen Sie Ihr Unternehmen, erfüllen Sie alle behördlichen Anforderungen und gewährleisten Sie die Geschäftskontinuität – mit RSA.