多要素認証(MFA)とは何ですか?


多要素認証では、複数の方法で本人確認を行うことを義務付けることで、ユーザーが本当に本人であることをより確実に保証し、機密データへの不正アクセスのリスクを低減します。 何しろ、盗まれたパスワードを入力してアクセスを得ることと、盗まれたパスワードを入力した上に、正当なユーザーのスマートフォンにSMSで送信されたOTPの入力も求められることとは、まったく別物だからです。.
2つ以上の要素を組み合わせた場合、それは多要素認証とみなされます。また、2つの要素のみを使用する場合は、二要素認証(Two-Factor Authentication)と呼ばれることもあります。
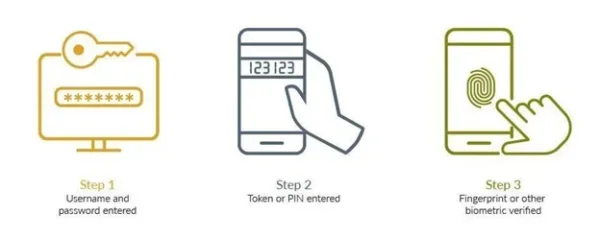
ステップ1 – ユーザー名とパスワードの入力
多要素認証プロセスの最初のステップは、通常、ユーザが自分の固有のユーザ名とパスワードを入力することから始まります。この従来型の認証方法は、不正アクセスに対する初期の防御手段として機能します。ユーザは、安全なログインページで資格情報の入力を求められます。しかし、ユーザ名とパスワードのみに依存することは、フィッシング攻撃、ソーシャルエンジニアリング、中間者攻撃(Adversary-in-the-Middle Attack)、またはサードパーティのデータ侵害によって資格情報が脅威アクターに流出するなど、さまざまな脅威のために不十分である場合があります。
そのため、従来のMFAプロセスを完了する場合でも、パスワードを超えた認証を目指す場合でも、組織のセキュリティ体制を強化するためには、追加の確認方法が必要です。
ステップ2 – トークンまたはPINの入力
ユーザ名とパスワードを正常に入力した後、ほとんどのMFAプロセスでは、ユーザに一時的な個人識別番号(PIN)またはワンタイムパスコード(OTP)の入力を求めます。このステップの主な特徴は、トークンが時間に敏感であり、通常は定期的に変更されることです。つまり、悪意のある攻撃者がユーザのパスワードを取得した場合でも、ログインプロセスを完了するためにはトークンへのアクセスが必要となるため、セキュリティが大幅に強化されます。この二重認証の要求により、侵入者がアクセスを得るのが非常に困難になります。
OTPを第二の認証要素として使用することは、パスワードのみを使用するよりもはるかに安全ですが、他のプロトコルほど安全ではありません。さらに、OTPをどのように共有するかも認証プロセス全体のセキュリティにおいて重要な要素であり、SMSやメールは一般的にセキュリティが低いと見なされています。
ステップ3 – 指紋またはその他の生体認証による本人確認
多要素認証プロセスの最終ステップでは、指紋スキャン、顔認識、虹彩スキャンなどの生体認証、またはデバイスに紐づけられたパスキーのような所有物による認証が行われます。生体認証は、複製や偽造が非常に困難なユニークな身体的特徴に依存しています。ユーザ名、パスワード、トークンに加えて生体認証を要求することにより、MFAはアカウントにアクセスしようとしている人物が確実に認証されたユーザであることを保証します。このステップは、指紋認証や顔認識技術を搭載した多くのデバイスがあるモバイル環境では特に価値があります。生体認証を導入することで、セキュリティが強化されるだけでなく、ユーザは複雑なコードを覚える必要なく、迅速かつ簡単に自分の身元を確認できるため、シームレスでユーザフレンドリーな体験が提供されます。
デバイスに紐づけられたパスキーやその他のハードウェア認証装置やハードウェアトークンもセキュリティを強化します。デバイスに紐づけられたパスキーは、特定の「セキュリティキー」デバイスにホストされ、鍵ペアは単一のデバイスで生成され、保存されます。さらに、鍵自体はそのデバイスから離れることがないため、より安全な認証フローが実現します。
多要素認証の方法は、通常、以下の3つのカテゴリーに分類されます:
1.知識要素— PIN、パスワード、またはセキュリティ質問の答え
パスワードやPINは「知識要素」の例です。これらはユーザが知っている秘密であり、防御の最初のラインとして機能します。MFAの一部として、これらはユーザが記憶しているとされ、他者にはアクセスできない情報に基づいてセキュリティを確保します。
2.所持要素 — OTP、トークン、信頼されたデバイス、スマートカードやバッジ、デバイスバウンドパスキー
ハードウェアトークン、デバイスに紐づけられたパスキー、または携帯電話などの物理的デバイスを所有することは「所持要素」に該当します。これらのアイテムは暗号鍵を保持していたり、認証コードを受信する能力を持っており、不正アクセスのための追加の障壁を提供します。所持要素を使用する場合、パスワードを知っているだけでは不十分で、ユーザが物理的に持っているものが必要となります。
3.生体要素 — 顔、指紋、網膜スキャン、その他の生体認証
「生体要素」は個人の生体的特徴に関連します。例としては、指紋、顔認識、音声パターン、さらには網膜スキャンなどがあります。これらの要素は人間の生物学的特徴のユニークさを活用しており、潜在的な侵入者にとって大きな障壁を提供します。
以下のいずれかの方法をパスワードと組み合わせて使用することで、多要素認証を実現できます。
- 生体認証—指紋、顔の特徴、網膜や虹彩などの生体情報を、デバイスやアプリケーションが認識することに基づく認証方式
- プッシュで承認—ユーザーの端末に表示される通知で、画面をタップしてアクセス許可を承認するよう求めるもの
- ワンタイムパスワード(OTP)—1回のログインセッションまたはトランザクションに限り、ユーザーを認証するための自動生成された文字列
- ハードウェアトークン あるいはハードトークンやデバイスに紐づくパスキー—小型で持ち運び可能なOTP生成デバイスで、時には次のようなキーフォブとも呼ばれる 「RSA iShield Key 2シリーズ」 やRSA DS100ハードウェア認証器のようにキーフォブと呼ばれることもある
- ソフトウェアトークン あるいはソフトトークンやソフトウェア認証ツール—物理的なトークンではなく、スマートフォンやその他のデバイス上のソフトウェアアプリとして存在するトークン。例えば、iOSおよびAndroidで利用可能なRSAの「Authenticator」アプリなど。
セキュリティの向上
多要素認証はセキュリティを強化します。結局のところ、アクセスのポイントを守るメカニズムが1つ(例えばパスワード)のみであれば、悪意のある者がアクセスを得るために必要なことは、そのパスワードを推測したり盗んだりする方法を見つけることだけです。このため、データ漏洩の多くは、侵害された認証情報や、認証情報を盗むためのフィッシングから始まります。
しかし、もしアクセスするために、2番目(あるいは3番目)の認証要素も必要となれば、特にそれが推測や盗難が難しい生体認証のようなものであれば、侵入がさらに困難になります。
MFAはまた、組織の ゼロトラスト 成熟度を高め、フィッシング対策機能を備えた認証によりフィッシングを阻止します。.
デジタルイニシアチブの推進
今日、 リモートワーク を導入する組織が増え、消費者が店舗ではなく オンラインで買い物 をして、さらに多くの組織がアプリやリソースを クラウド, に移行している中で、多要素認証は強力な支援となります。デジタル時代において、組織やeコマースのリソースを保護することは挑戦的であり、多要素認証はオンラインでのやり取りや取引を安全に保つために非常に貴重な役割を果たします。
より安全なアクセス環境を作る過程で、利便性が低下する可能性があります。それが欠点となることもあります。(これは、 ゼロトラスト, が、ネットワークやその上で動作しているアプリケーションやサービスも潜在的な脅威と見なすという考え方が、安全なアクセスの基盤として広まりつつある現在、特に当てはまります。)従業員は毎日ログインやリソースへのアクセスの際に複数の障害を処理するために余分な時間を使いたくはなく、急いで買い物や銀行取引を済ませたい消費者も、複数の認証要件に邪魔されることを望んでいません。重要なのは、セキュリティと利便性のバランスを取ることです。アクセスが安全であることは重要ですが、正当な理由でアクセスが必要な人々にとって過度の不便を生じさせないようにすることが求められます。
セキュリティを確保しつつ利便性を保つための方法の一つは、アクセス要求に関連するリスクに応じて認証要件を強化または緩和することです。これが リスクベース認証(Risk-Based Authentication)と呼ばれるものです。リスクは、アクセスされる内容、アクセスを要求している人物、またはその両方に関連しています。
- アクセスされる内容によるリスク: 例えば、誰かが銀行口座へのデジタルアクセスを要求した場合、それは送金を開始するためなのか、それともすでに開始された送金の状況を確認するためだけなのか?あるいは、誰かがオンラインショッピングのウェブサイトやアプリを利用する場合、それは何かを注文するためなのか、それとも既存の注文の配送状況を確認するためだけなのか? 後者の場合、ユーザー名とパスワードだけで十分かもしれませんが、高額な資産が危険にさらされている場合には、多要素認証を導入するのが理にかなっています。.
- アクセス要求者によるリスク: リモートの従業員や契約者が、毎日同じ都市から同じラップトップを使用して企業ネットワークにアクセスを要求する場合、その人物であると疑う理由はほとんどありません。しかし、ある朝、ミネアポリスのメアリーからのリクエストがモスクワから来た場合はどうでしょうか? この潜在的なリスク(本当に彼女なのか?)は、追加の認証を要求する理由になります。
多要素認証は、組織にとってより安全で、ユーザにとってはより便利なアクセスを提供するために進化し続けています。生体認証はこの考え方の良い例です。指紋や顔を盗むことは難しく、より安全であり、また、ユーザはパスワードのようなものを覚えたり、他の大きな努力をする必要がないため、より便利です。以下は、現在多要素認証を形作っているいくつかの進展です。
- 人工知能(AI)と機械学習(ML): AIやMLを活用することで、特定のアクセス要求が「正常」であり、したがって追加の認証を必要としないかどうかを示す行動を識別することが可能です(あるいは逆に、追加の認証を必要とする異常な行動を識別することも可能です)。.
- Fast Identity Online (FIDO): FIDO認証は、FIDOアライアンスが策定した一連の無料かつオープンな標準規格に基づいています。これにより、ウェブサイトやアプリにおいて、パスワードによるログインに代わり、安全かつ迅速なログイン体験を実現します。.
- パスワード不要の認証: パスワードを本人確認の主な手段として使用し、それに他のパスワード以外の方法を補完的に組み合わせるのではなく、パスワードレス認証では、認証手段としてのパスワードそのものを排除します。.
多要素認証は、ユーザが自分が言っている通りの人物であることを確実に証明する方法を模索し続ける中で、変化と改善を続けることは間違いありません。
トライアル ID Plusクラウド多要素認証(MFA)ソリューション—市場で最もセキュリティの高い製品の一つであり、世界で最も導入されている多要素認証(MFA)です。.
その理由をぜひご確認ください:45日間の無料トライアルにご登録ください: 無料トライアルを開始する
MFAとは、多要素認証(Multi-Factor Authentication)の略称です。これは、パスワードのみではなく、2つ以上の独立した要素を用いてユーザーが本人確認を行うことを要求し、その後にアクセスが許可されるセキュリティ対策です。2つ以上の要素の組み合わせであればどのようなものでも有効であるため、2要素認証もMFAの一種となります。.
二要素認証では、まさに2つの要素が使用されます。多要素認証では2つ以上の要素が使用されるため、2FAはMFAと競合するアプローチではなく、その一部に過ぎません。実用上の違いは「上限」にあり、「種類」ではありません。つまり、MFAポリシーでは高リスクのアクセス要求に対して3つ目の要素を要求できるのに対し、2FAは2つで終わります。.
認証要素は、パスワードやPINといった「知っているもの」、ハードウェアトークン、スマートカード、デバイスに紐付けられたパスキーといった「持っているもの」、そして指紋、顔、虹彩といった「本人固有の特徴」の3つのカテゴリーに分類されます。真のMFAでは、同じカテゴリーから2つを選ぶのではなく、異なるカテゴリーの要素を組み合わせます。.
パスワードを入力した後、登録済みの携帯電話でプッシュ通知を承認する手順は、多要素認証にあたります。これは、「知っているもの」と「持っているもの」を組み合わせているためです。一方、パスワードを入力した後、セキュリティの質問に答える手順は多要素認証には該当しません。どちらも「知っているもの」に基づく要素であり、一度の侵害で両方が漏洩する可能性があるためです。.
フィッシング耐性のある多要素認証(MFA)とは、ユーザーを騙して認証情報を引き出させても破られない認証方式のことです。これは、認証情報を正当なサイトと暗号的に紐付けることで、認証フローから共有秘密鍵を排除します。FIDO2やWebAuthnのパスキー、PIVまたはCACスマートカードなどがこれに該当します。 SMSコード、メールコード、および標準的なプッシュ通知による承認は、これに含まれません。.
はい。攻撃者は、暗号化を破ることなく、代わりにユーザーやセッションを標的にすることで、多要素認証(MFA)を無効化します。一般的な手法としては、コードをリアルタイムで中継する「中間者型フィッシングプロキシ」、認証プロセスを完全にバイパスする盗まれたセッショントークン、SMSコードを悪用したSIMスワッピング、および登録済みデバイスのリセットを目的としたヘルプデスクへのソーシャルエンジニアリングなどが挙げられます。.
「MFA疲労(プッシュ爆弾攻撃とも呼ばれる)」とは、有効なパスワードをすでに掌握している攻撃者が、ユーザーが混乱や苛立ちから承認してしまうまで、承認リクエストを繰り返し送信する攻撃のことです。番号の一致確認、承認プロンプトのレート制限、フィッシング対策が講じられている方法などを活用することで、このリスクを軽減できます。.
リスクベース認証では、リクエストのリスクに応じて、ユーザーが証明すべき事項を調整します。デバイス、位置情報、ネットワーク、リソースの機密性などの指標がリスクスコアの算出に反映されます。低リスクのリクエストは少ない認証手順で処理される一方、異常なリクエストが検出された場合は、より強力な認証要素へのステップアップがトリガーされます。.
デバイスに紐付けられたパスキー、FIDO2セキュリティキー、およびスマートカードは、秘密鍵がデバイスから決して外部に出ることなく、フィッシングやリプレイ攻撃の被害に遭うことがないため、最も強力な保護機能を提供します。一方、SMSやEメールによるワンタイムパスコードは、広く導入されている選択肢の中では最も脆弱であり、SIMスワッピングや通信傍受のリスクにさらされています。.
いいえ、ただし両者には共通点もあります。「パスワードレス」は認証要素としてのパスワードを排除するものであり、一方「多要素認証(MFA)」は、いくつの独立した要素が必要かという点に焦点を当てています。生体認証やデバイスのPINでロックを解除するパスキーは、「パスワードレス」であると同時に「多要素認証」でもあります。一方、ローカルでのロック解除を伴わない単一の「パスワードレス」要素は、どちらにも該当しません。.
はい。SSOは、ユーザーが認証を行う「回数」を制御するものであり、「強度」を制御するものではありません。MFAが導入されていない場合、パスワードが1つ盗まれただけで、連携されているすべてのアプリケーションが一斉にアクセス可能になってしまいます。これにより、影響範囲は縮小されるどころか、かえって拡大してしまいます。SSOとMFAは、互いに補完し合う制御手段です。.



 含まれる