What is Multi-Factor Authentication (MFA)?


By requiring people to confirm identity in more than one-way, multi-factor authentication provides greater assurance that they really are who they claim to be—which reduces the risk of unauthorized access to sensitive data. After all, it’s one thing to enter a stolen password to gain access; it’s quite another to enter a stolen password and then also be required to enter an OTP that was texted to the legitimate user’s smartphone.
Toute combinaison de deux facteurs ou plus est considérée comme une authentification multifactorielle. L'utilisation de deux facteurs seulement peut également être qualifiée d'authentification à deux facteurs.
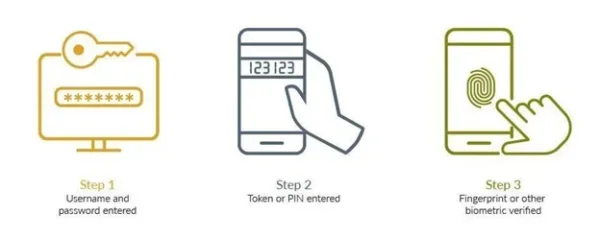
Première étape – Saisie du nom d'utilisateur et du mot de passe
La première étape du processus d'authentification multifactorielle consiste généralement pour l'utilisateur à saisir son nom d'utilisateur et son mot de passe. Cette méthode traditionnelle d'authentification constitue souvent la première ligne de défense contre les accès non autorisés. Les utilisateurs sont invités à fournir leurs informations d'identification sur une page de connexion sécurisée. Cependant, se fier uniquement à un nom d'utilisateur et à un mot de passe peut s'avérer inadéquat en raison de diverses menaces, telles que les attaques par hameçonnage, l'ingénierie sociale, les attaques de type "adversary-in-the-middle" ou les violations de données de tiers qui ont mis les informations d'identification des utilisateurs à la disposition d'acteurs menaçants.
Par conséquent, qu'il s'agisse de compléter le processus traditionnel d'AMF ou d'aller au-delà des mots de passe, des méthodes de vérification supplémentaires sont nécessaires pour améliorer la posture de sécurité d'une organisation.
Deuxième étape – Saisie du jeton ou du code PIN
Après avoir saisi avec succès leur nom d'utilisateur et leur mot de passe, la plupart des processus d'AMF demandent aux utilisateurs de saisir un numéro d'identification personnel (PIN) temporaire ou un code de passe à usage unique (OTP). La caractéristique principale de cette étape est que le jeton est sensible au temps et change souvent à intervalles réguliers. Cela signifie que même si un acteur malveillant a obtenu le mot de passe d'un utilisateur, il devra toujours avoir accès au jeton pour terminer le processus de connexion. Cette exigence de double vérification renforce considérablement la sécurité du compte de l'utilisateur, ce qui rend l'accès beaucoup plus difficile pour les intrus.
Bien que l'utilisation de l'OTP comme deuxième facteur soit beaucoup plus sûre que l'utilisation d'un simple mot de passe, elle n'est pas aussi sûre que d'autres protocoles. En outre, la manière dont les organisations partagent les OTP est également un facteur important pour déterminer la sécurité globale du processus d'authentification, les SMS et les courriels étant généralement considérés comme offrant une sécurité globale plus faible.
Troisième étape – Vérification par empreinte digitale ou autre donnée biométrique
La dernière étape du processus d'authentification multifactorielle implique souvent une vérification biométrique, telle qu'un balayage des empreintes digitales, une reconnaissance faciale ou un balayage de l'iris, ou une authentification basée sur quelque chose que vous possédez, telle qu'une clé de sécurité liée à un appareil. La biométrie repose sur des caractéristiques physiques uniques qui sont extrêmement difficiles à reproduire ou à falsifier. En exigeant une vérification biométrique en plus du nom d'utilisateur, du mot de passe et du jeton, l'AMF garantit que la personne qui tente d'accéder au compte est bien l'utilisateur autorisé. Cette étape est particulièrement utile dans les environnements mobiles, où de nombreux appareils sont équipés d'une technologie de reconnaissance faciale ou d'empreintes digitales. La mise en œuvre de l'authentification biométrique permet non seulement de renforcer la sécurité, mais aussi d'offrir une expérience transparente et conviviale, car les utilisateurs peuvent rapidement et facilement vérifier leur identité sans avoir à se souvenir de codes complexes.
Les clés de sécurité liées à l'appareil et d'autres authentificateurs matériels ou jetons matériels offrent également une sécurité renforcée. Les passkeys liés à un appareil sont généralement hébergés sur des dispositifs de "clés de sécurité" spécifiques, les paires de clés étant générées et stockées sur un seul appareil. De plus, la clé elle-même ne quitte jamais ce dispositif, ce qui rend le flux d'authentification plus sûr.
Une méthode d'authentification multifactorielle est généralement classée dans l'une des trois catégories suivantes :
1. Quelque chose que vous connaissez - NIP, mot de passe ou réponse à une question de sécurité
Les mots de passe et les codes PIN sont des exemples de facteurs de connaissance. Il s'agit de secrets connus de l'utilisateur et qui constituent la première ligne de défense. Dans le cadre de l'AMF, ils ancrent la sécurité dans des informations qui sont supposées être mémorisées par l'utilisateur et inaccessibles à d'autres.
2. Quelque chose que vous possédez -OTP, jeton, dispositif de confiance, carte à puce ou badge, passkeys liés à un dispositif
La possession de dispositifs physiques, tels que des jetons matériels, des passe-partout liés à un dispositif ou des téléphones mobiles, constitue un facteur de possession. Ces objets contiennent souvent des clés cryptographiques ou sont capables de recevoir des codes de vérification, ce qui ajoute une barrière supplémentaire à l'accès non autorisé. Avec les facteurs de possession, la simple connaissance d'un mot de passe ne suffit pas ; l'accès nécessite un objet que l'utilisateur détient physiquement.
3. Ce que vous êtes - visage, empreintes digitales, scan rétinien ou autres données biométriques
Les facteurs d'inhérence sont liés aux caractéristiques biométriques d'un individu. Les exemples incluent les empreintes digitales, la reconnaissance faciale, les modèles vocaux et même les scans rétiniens. Ces facteurs exploitent le caractère unique des caractéristiques biologiques humaines, ce qui constitue un obstacle de taille pour les intrus potentiels.
L'une des méthodes suivantes peut être utilisée en plus du mot de passe pour obtenir une authentification multifactorielle.
- Biométrie—a form of authentication that relies on a device or application recognizing a biometric, such as a person’s fingerprint, facial features or the retina or iris of the eye
- Pousser pour approuver—a notification on someone’s device that asks the user to approve a request for access by tapping their device screen
- One-time password (OTP)—an automatically generated set of characters that authenticates a user for one login session or transaction only
- Jeton matériel or hard tokens or device-bound passkeys—a small, portable OTP-generating device, sometimes referred to as a key fob like the RSA iShield Key 2 series ou l'authentificateur matériel RSA DS100
- Jeton logiciel or soft tokens or software authenticators—a token that exists as a software app on a smartphone or other device rather than as a physical token, like RSA’s Authenticator App available on iOS and Android
Améliorer la sécurité
L'authentification multifactorielle améliore la sécurité. Après tout, lorsqu'un seul mécanisme protège un point d'accès, tel qu'un mot de passe, la seule chose qu'un acteur malveillant doit faire pour entrer est de trouver un moyen de deviner ou de voler ce mot de passe. C'est la raison pour laquelle la majorité des violations de données commencent par des informations d'identification compromises ou par du phishing, qui conduit à des informations d'identification compromises.
Mais si l'entrée nécessite un deuxième (ou même un deuxième et un troisième) facteur d'authentification, il est d'autant plus difficile d'entrer, surtout si l'on exige quelque chose de plus difficile à deviner ou à voler, comme une caractéristique biométrique.
Le MFA améliore également la capacité d'une organisation à Confiance zéro maturity and stops phishing with phishing-resistant authentication.
Soutenir les initiatives numériques
De plus en plus d'organisations sont désireuses de déployer un travail à distance Aujourd'hui, de plus en plus de consommateurs optent pour acheter en ligne plutôt que dans les magasins, et de plus en plus d'organisations déplacent leurs applications et autres ressources vers les sites web de l'UE. le nuage, L'authentification multifactorielle est un outil puissant. La sécurisation des ressources des organisations et du commerce électronique est un défi à l'ère numérique, et l'authentification multifactorielle peut s'avérer inestimable pour aider à sécuriser les interactions et les transactions en ligne.
En créant un environnement d'accès plus sûr, il est possible d'en créer un moins pratique, ce qui peut être un inconvénient. (Cela est d'autant plus vrai que les Confiance zéro, qui traite tout comme une menace potentielle, y compris le réseau et toutes les applications ou services fonctionnant sur le réseau, continue de gagner du terrain en tant que fondement de l'accès sécurisé). Aucun employé ne souhaite passer plus de temps chaque jour à gérer les multiples obstacles à la connexion et à l'accès aux ressources, et aucun consommateur pressé de faire ses courses ou ses opérations bancaires ne souhaite être dérouté par de multiples exigences d'authentification. L'essentiel est de trouver un équilibre entre sécurité et commodité, de sorte que l'accès soit sécurisé, mais que les conditions d'accès ne soient pas trop onéreuses au point de gêner indûment les personnes qui en ont légitimement besoin.
L'un des moyens de trouver un équilibre entre la sécurité et la commodité consiste à renforcer ou à réduire les exigences d'authentification en fonction de l'enjeu, c'est-à-dire du risque associé à une demande d'accès. C'est ce que l'on entend par l'authentification basée sur le risque. Le risque peut être lié à l'objet de l'accès, à la personne qui demande l'accès ou aux deux.
- Risque lié à l'objet de l'accès : For example, if someone requests digital access to a bank account, is it to initiate a funds transfer, or just to check the status of a transfer that’s already been initiated? Or if someone interacts with an online shopping website or app, is it to order something, or just to check the delivery status of an existing order? A username and password may suffice for the latter, but multi-factor authentication makes sense when there’s a high-value asset at risk.
- Risque posé par la personne qui demande l'accès : Lorsqu'un employé ou un contractant à distance demande l'accès au réseau de l'entreprise depuis la même ville jour après jour, en utilisant toujours le même ordinateur portable, il y a peu de raisons de soupçonner qu'il ne s'agit pas de cette personne. Mais que se passe-t-il lorsqu'une demande émanant de Mary, à Minneapolis, arrive soudainement de Moscou un matin ? Le risque potentiel (s'agit-il vraiment d'elle ?) justifie une demande d'authentification supplémentaire.
L'authentification multifactorielle évolue en permanence pour offrir un accès à la fois plus sûr pour les organisations et moins gênant pour les utilisateurs. La biométrie est un excellent exemple de cette idée. Elle est à la fois plus sûre, car il est difficile de voler une empreinte digitale ou un visage, et plus pratique, car l'utilisateur n'a pas à se souvenir de quoi que ce soit (comme un mot de passe) ou à faire d'autres efforts importants. Voici quelques-unes des avancées qui façonnent aujourd'hui l'authentification multifactorielle.
- Artificial intelligence (AI) and machine learning (ML): AI and ML can be used to recognize behaviors that indicate whether a given access request is “normal” and therefore does not require additional authentication (or, conversely, to recognize anomalous behavior that does warrant it).
- Fast Identity Online (FIDO): FIDO authentication is based on a set of free and open standards from the FIDO Alliance. It enables password logins to be replaced with secure and fast login experiences across websites and apps.
- Passwordless authentication: Rather than using a password as the main method of verifying identity and supplementing it with other non-password methods, passwordless authentication eliminates passwords as a form of authentication.
Soyez assurés que l'authentification multifactorielle continuera d'évoluer et de s'améliorer dans le cadre de la recherche de moyens permettant aux personnes de prouver qu'elles sont bien celles qu'elles prétendent être, de manière fiable et sans passer par toutes sortes d'étapes.
Essayer Solution d'authentification multifactorielle (MFA) dans le nuage ID Plus—one of the most secure products on the market, and the world’s most deployed MFA.
Find out why: sign up for our free 45-day trial: Démarrer un essai gratuit
MFA stands for multi-factor authentication. It is a security control that requires a user to confirm their identity with two or more independent factors before access is granted, rather than a password alone. Any combination of two or more factors qualifies, which is why two-factor authentication is a form of MFA.
Two-factor authentication uses exactly two factors. Multi-factor authentication uses two or more, so 2FA is a subset of MFA rather than a competing approach. The practical difference is ceiling, not kind: an MFA policy can require a third factor for high-risk access requests, while 2FA stops at two.
Authentication factors fall into three categories: something you know, such as a password or PIN; something you have, such as a hardware token, smart card, or device-bound passkey; and something you are, such as a fingerprint, face, or iris. True MFA combines factors from different categories, not two from the same one.
Entering a password and then approving a push notification on a registered phone is multi-factor authentication, because it combines something you know with something you have. Entering a password and then answering a security question is not, since both are knowledge factors and a single breach can expose both.
Phishing-resistant MFA is authentication that cannot be defeated by tricking a user into handing over a credential. It removes shared secrets from the flow by binding the credential cryptographically to the legitimate site. FIDO2 and WebAuthn passkeys and PIV or CAC smart cards qualify. SMS codes, email codes, and standard push approvals do not.
Yes. Attackers defeat MFA without breaking the cryptography by targeting the user or the session instead. Common routes include adversary-in-the-middle phishing proxies that relay codes in real time, stolen session tokens that skip authentication entirely, SIM swapping against SMS codes, and help desk social engineering to reset an enrolled device.
MFA fatigue, also called push bombing, is an attack where a threat actor who already holds a valid password triggers repeated push approval requests until the user approves one out of confusion or irritation. Number matching, rate limiting on approval prompts, and phishing-resistant methods all reduce exposure.
Risk-based authentication adjusts what a user must prove based on the risk of the request. Signals such as device, location, network, and the sensitivity of the resource feed a risk score. Low-risk requests proceed with fewer challenges, while anomalous ones trigger a step-up to a stronger factor.
Device-bound passkeys, FIDO2 security keys, and smart cards offer the strongest protection, because the private key never leaves the device and cannot be phished or replayed. SMS and email one-time passcodes are the weakest widely deployed option and are vulnerable to SIM swapping and interception.
No, though they overlap. Passwordless removes the password as a factor, while MFA is about how many independent factors are required. A passkey unlocked with a biometric or device PIN is both passwordless and multi-factor. A single passwordless factor with no local unlock is neither.
Yes. SSO controls how many times a user authenticates, not how strongly. Without MFA in front of it, a single stolen password unlocks every connected application at once, which widens the blast radius rather than reducing it. SSO and MFA are complementary controls.


