La ciberseguridad en los servicios financieros empieza por la identidad.
La ciberseguridad en el sector de los servicios financieros depende de controlar quién tiene acceso a qué y de demostrarlo ante las autoridades reguladoras.
RSA ofrece a bancos, aseguradoras, empresas de mercados de capitales y gestores de patrimonios una autenticación resistente al phishing, verificación de identidad para el servicio de asistencia técnica y gestión automatizada de accesos en entornos en la nube, híbridos, locales y aislados físicamente.
Gestión de identidades y accesos para el sector de los servicios financieros
RSA es la única plataforma que aúna la autenticación resistente al phishing, la verificación de identidad en el servicio de asistencia técnica y la gestión automatizada de accesos, lo que proporciona a las entidades financieras una base contrastada para prevenir los ataques basados en credenciales, cumplir con los requisitos de los organismos reguladores y mantener la continuidad operativa.
No te quedes nunca sin conexión
El único sistema híbrido de conmutación por error para la autenticación del mercado mantiene a los usuarios autenticados y garantiza la continuidad de las transacciones incluso cuando se interrumpe la conexión.
Bloquear el phishing
y social
ingeniería
y social
ingeniería
La autenticación multifactorial (MFA) resistente al phishing y la verificación bidireccional del servicio de asistencia técnica impiden el robo de credenciales y los ataques de ingeniería social antes de que se produzcan.
Cualquier marco de trabajo. No requiere configuración.
El cumplimiento de las normas FFIEC, NY DFS, DORA, NIS2, PCI-DSS, SOX y GLBA está integrado en el sistema, no es un complemento añadido posteriormente.
Autenticación, acceso y gobernanza para entidades financieras
RSA protege a instituciones financieras en más de 120 países, proporcionando las herramientas que los bancos, las aseguradoras, las empresas de mercados de capitales y otras organizaciones de servicios financieros necesitan para prevenir filtraciones, proteger sus operaciones y cumplir con todos los requisitos normativos.
Autenticación
RSA ID Plus ofrece autenticación multifactorial (MFA) resistente al phishing, autenticación sin contraseña y controles de acceso basados en el riesgo en entornos en la nube, híbridos y locales, cumpliendo así el requisito 8 de la norma PCI-DSS, las directrices de autenticación de la FFIEC y los requisitos de riesgo de las TIC de la DORA.
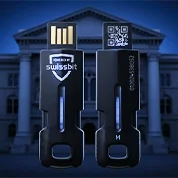
RSA iShield Key 2 para empresas
Ofrece autenticación de máxima fiabilidad para usuarios con privilegios y trabajadores remotos en entornos regulados mediante una llave de seguridad certificada según la norma FIPS 140-3 Nivel 3, FIDO2.
RSA sin contraseña
Garantiza la seguridad de las transacciones y elimina las dificultades, con un sistema sin contraseña para todos los usuarios, en cualquier entorno y en todo momento.
RSA® Risk AI
Detectar comportamientos de acceso anómalos y aplicar controles dinámicos de políticas para impulsar el modelo «Zero Trust» y cumplir con los requisitos de DORA en materia de supervisión continua de los riesgos de las TIC.
RSA Help Desk Live Verify
Protege las interacciones con el servicio de asistencia técnica, las transferencias bancarias, los pagos y las solicitudes de acceso a cuentas frente a los ataques de ingeniería social y a los intentos de eludir la autenticación multifactorial (MFA).
Acceso
RSA ofrece los controles de acceso que necesitan las entidades financieras: verificación continua, aplicación adaptativa de políticas y conmutación por error híbrida en todos los entornos en los que opera su personal.
Implantación de RSA ID Plus Sovereign
Implementa una solución de gestión de identidades y accesos (IAM) de pila completa en configuraciones de nube privada, multinube, en las propias instalaciones y con aislamiento físico. Diseñada específicamente para instituciones con requisitos de residencia de datos.
Integración de Microsoft 365
RSA se integra con Microsoft 365 y Azure AD para garantizar la seguridad del acceso en los entornos de los que dependen la mayoría de las entidades financieras.
Conmutación por error híbrida RSA
La única solución híbrida de conmutación por error en la autenticación del mercado: los usuarios permanecen autenticados y las transacciones continúan durante las interrupciones del servicio en la nube.
Inicio de sesión único (SSO)
Simplifica el acceso a aplicaciones híbridas, en la nube y locales mediante una gestión centralizada de identidades: menos complicaciones para los empleados y sin perder seguridad.
Gobernanza y cumplimiento normativo
RSA proporciona a las entidades financieras la visibilidad y el control necesarios para aplicar el principio del privilegio mínimo, automatizar las autorizaciones de acceso y demostrar el cumplimiento continuo de los requisitos de PCI-DSS, SOX, DORA, FFIEC, NY DFS y GLBA.
Gestión de la postura de seguridad de la identidad (GSPI)
RSA Governance & Lifecycle supervisa los accesos con privilegios excesivos, las cuentas inactivas y las deficiencias de cumplimiento normativo en todo el entorno antes de que los atacantes las descubran.
Revisiones automáticas de acceso
Sustituya los ciclos de certificación manuales por revisiones de acceso asistidas por IA para aplicar el principio del privilegio mínimo y generar informes conformes con las normas SOX, PCI-DSS, DORA y FFIEC, listos para auditoría.
Automatización del ciclo de vida
Automatiza los flujos de trabajo relacionados con la incorporación, el traslado y la baja de empleados, contratistas y proveedores externos, concediendo, modificando y revocando el acceso según lo previsto en todos los sistemas.
Registros de auditoría en tiempo real
Registro y elaboración de informes continuos que proporcionan pruebas del cumplimiento de los requisitos para las inspecciones de la OCC, la FDIC y los organismos reguladores estatales, sin necesidad de intervención manual.
Seguridad de la identidad por segmentos de servicios financieros
RSA protege a las entidades de servicios financieros de todos los segmentos del sector —desde la banca internacional hasta las cooperativas de crédito regionales, pasando por los seguros y los mercados de capitales— con soluciones de eficacia probada en cualquier entorno.
Seguridad de la identidad en el sector bancario
RSA protege a los bancos minoristas y comerciales mediante una autenticación multifactorial (MFA) resistente al phishing, la verificación de identidad en el servicio de asistencia técnica y la gobernanza automatizada, cumpliendo así con las directrices de autenticación de la FFIEC, los requisitos de protección de datos de la GLBA y el requisito 8 de la norma PCI-DSS.
Seguridad de la identidad en el sector de los seguros
RSA ofrece seguridad de identidad a las aseguradoras de seguros generales, de vida y de salud, gestionando el acceso de los empleados, las integraciones con terceros y los datos de los asegurados. Cumpla con los requisitos normativos del NIST, la ley SOX y las normativas estatales gracias a la gestión automatizada del acceso y la supervisión continua del cumplimiento normativo.
Seguridad de la identidad para los mercados de capitales
RSA protege las plataformas de negociación, los sistemas de corretaje y las operaciones de banca de inversión mediante una autenticación de alta seguridad, controles de acceso privilegiado y un marco de gobernanza preparado para auditorías, alineado con los requisitos de SOX, FINRA, DORA y NIS2.
Seguridad de la identidad para la gestión patrimonial
Acceso seguro para asesores, plataformas de terceros y portales de clientes, con la gestión del ciclo de vida de las identidades y la documentación de auditoría que exigen el cumplimiento normativo de las RIA y la supervisión de la FINRA.
Cómo un importante banco de la región APAC consiguió 50 000 identidades
Descubre cómo uno de los bancos más grandes de Australia y Nueva Zelanda migró su sistema de gestión de identidades y accesos (IAM) a la nube a su propio ritmo, garantizó la seguridad de 20 000 empleados y 30 000 clientes empresariales de alto patrimonio, y cumplió con los requisitos de la norma CPS 234 de la APRA y los «Essential Eight» de Australia gracias a RSA ID Plus.
“Autenticación resistente al phishing. Más de 50 000 identidades gestionadas. Agilización de los procesos de adquisición. Cumplimiento de las normas de la APRA y de Essential Eight, sin interrumpir las operaciones”.”
Preguntas frecuentes
¿Cuáles son los requisitos de autenticación de dos factores (MFA) establecidos por la norma PCI-DSS para las entidades financieras?
El requisito 8.4 de la norma PCI-DSS v4.0 exige la autenticación multifactorial para todos los accesos al entorno de datos de los titulares de tarjetas, incluido el acceso remoto por parte del personal y de proveedores externos. RSA ID Plus Cumple este requisito con opciones de autenticación multifactorial (MFA) resistentes al phishing, entre las que se incluyen llaves de hardware FIDO2, claves de acceso vinculadas a dispositivos y autenticación basada en el riesgo en entornos en la nube, híbridos y locales.
¿Qué exige DORA en materia de gestión de la identidad y el acceso?
La Ley DORA (Ley de Resiliencia Operativa Digital) exige a las entidades financieras de la UE que gestionen los riesgos relacionados con las tecnologías de la información y la comunicación (TIC) como parte de su marco de resiliencia operativa. En lo que respecta a la gestión de identidades y accesos, esto incluye controles de acceso privilegiado, autenticación multifactorial, supervisión continua de anomalías en el acceso y registros de auditoría documentados. RSA ID Plus y Gobernanza y ciclo de vida de RSA dar respuesta a estos requisitos mediante la autenticación multifactorial (MFA) resistente al phishing, el ISPM, las revisiones automatizadas de accesos y el registro de auditoría en tiempo real.
¿Qué exigen las directrices de la FFIEC en materia de autenticación para la banca en línea?
Las directrices de la FFIEC exigen a las entidades financieras que apliquen controles de seguridad por niveles, entre los que se incluyen la autenticación basada en el riesgo y la detección de anomalías, para la banca en línea y las transacciones de alto riesgo. RSA ID Plus Ofrece una autenticación multifactorial (MFA) adaptativa y basada en el riesgo que evalúa el dispositivo, la ubicación y las señales de comportamiento en cada intento de autenticación, cumpliendo así los requisitos de seguridad por capas de la FFIEC.
¿Qué es la norma 23 NYCRR 500 del Departamento de Servicios Financieros de Nueva York (NY DFS)?
La norma NY DFS 23 NYCRR 500 es la normativa de ciberseguridad de Nueva York para las empresas de servicios financieros, que exige la autenticación multifactorial para los sistemas críticos, controles de las cuentas con privilegios e informes de auditoría. RSA ID Plus y Gobernanza y ciclo de vida de RSA proporcionar la autenticación multifactorial (MFA) resistente al phishing, la gestión del acceso privilegiado y los registros de auditoría que exige el cumplimiento normativo del DFS de Nueva York.
¿Qué controles de acceso exige el cumplimiento de la ley SOX?
La ley SOX exige a las entidades financieras que mantengan controles de acceso estrictos sobre los sistemas de información financiera, apliquen el principio del «privilegio mínimo» en el acceso y generen registros de auditoría para las inspecciones. Gobernanza y ciclo de vida de RSA automatiza la certificación de accesos, la gestión de roles y la elaboración de informes de auditoría, lo que proporciona a las instituciones la documentación necesaria para demostrar el cumplimiento de la ley SOX sin necesidad de realizar tareas manuales.
¿Cómo atacan los piratas informáticos al servicio de asistencia informática y qué les impide hacerlo?
La suplantación de identidad en los servicios de asistencia técnica es un vector de ataque documentado que ha supuesto a las organizaciones pérdidas por valor de cientos de millones de dólares. RSA Help Desk Live Verify confirma la identidad de quienes llaman antes de que el personal del servicio de asistencia realice ninguna acción, lo que impide los intentos de eludir la autenticación multifactorial (MFA) que los controles de autenticación tradicionales no pueden detectar.
¿Qué es la gestión del estado de seguridad de la identidad (ISPM) y por qué es importante para los servicios financieros?
NIMF supervisa de forma continua su entorno de identidades en busca de cuentas con privilegios excesivos, accesos inactivos y deficiencias de cumplimiento, en lugar de revisar los accesos únicamente a intervalos programados. Para las entidades financieras sometidas a un escrutinio regulatorio continuo, ISPM ofrece a los equipos de seguridad una visión continua del riesgo de identidades, en lugar de una instantánea puntual.
¿Cómo consiguen las entidades financieras que el proceso de autenticación siga funcionando durante una interrupción del servicio en la nube?
Conmutación por error híbrida RSA Es la única solución híbrida de conmutación por error para la autenticación del mercado. Si se interrumpe la conectividad con el sistema de autenticación basado en la nube, los usuarios siguen autenticándose a través de los componentes locales sin interrupciones, lo que permite que las transacciones, las plataformas de negociación y las operaciones básicas sigan funcionando durante las interrupciones del servicio y respalda directamente el mandato de resiliencia operativa de DORA.
¿Cómo deberían gestionar las entidades financieras el acceso de terceros y contratistas?
Gobernanza y ciclo de vida de RSA automatiza los flujos de trabajo relacionados con la incorporación, el traslado y la baja de empleados, contratistas y organizaciones colaboradoras. El acceso se concede, se modifica y se revoca según lo previsto, lo que reduce el riesgo de que existan cuentas inactivas o con privilegios excesivos entre los ciclos de revisión. Esto cumple directamente con los requisitos de protección de datos de la GLBA y las obligaciones en materia de riesgos de terceros de la DORA.
¿Qué exigen las normas NIS2, MAS TRM y APRA CPS 234 en materia de gestión de identidades y accesos?
RSA facilita el cumplimiento de la normativa NIS2 (UE), las directrices MAS TRM (Singapur) y la norma CPS 234 de la APRA (Australia) mediante una autenticación resistente al phishing, NIMF, la gestión automatizada de los accesos y el registro de auditoría en tiempo real. Implantación de RSA ID Plus Sovereign respalda los requisitos de residencia y soberanía de los datos que imponen dichos marcos normativos.
¿Qué opciones de implementación de la identidad necesitan las entidades financieras reguladas?
RSA es compatible con implementaciones en las propias instalaciones, en nube privada, multinube, híbridas y con aislamiento físico. Implantación de RSA ID Plus Sovereign Está diseñado específicamente para instituciones con requisitos de residencia de datos o que operan en entornos restringidos. La flexibilidad de implementación es un principio de diseño, no un complemento.
¿Cuál es la diferencia entre el ISPM y la gestión y administración tradicionales de la identidad (IGA)?
La IGA tradicional se centra en proporcionar acceso y llevar a cabo campañas de certificación a intervalos programados. NIMF va más allá al supervisar continuamente su entorno en busca de cuentas con privilegios excesivos, accesos inactivos y deficiencias de cumplimiento entre esas revisiones. Para las entidades financieras sujetas a inspecciones regulatorias continuas, ISPM ofrece la visibilidad constante que las revisiones periódicas de IGA por sí solas no pueden proporcionar.
¿Se puede integrar RSA ID Plus con las plataformas de banca central y de servicios financieros?
RSA ID Plus Se integra con las principales plataformas empresariales, entre las que se incluyen Microsoft 365, Azure AD y los principales sistemas bancarios centrales y de planificación de recursos empresariales (ERP), a través de los estándares SAML, OIDC y RADIUS. Contactar con RSA para analizar los requisitos específicos de integración de su entorno.
¿A qué entidades financieras presta servicio RSA?
RSA presta servicio a 70% de las empresas de la lista Fortune 1.000, entre las que se incluyen bancos internacionales, bancos regionales y cooperativas de crédito, aseguradoras, empresas de mercados de capitales y gestoras de patrimonios. Contactar con RSA para comprobar que se adapta a su institución y a su entorno de implementación.
Cuando el fracaso no es una opción, RSA es la única alternativa.
Protege tu organización, cumple con todas las normativas y mantén la continuidad de tus operaciones con RSA.