

2010年にフォレスター社によって初めて提唱された「ゼロトラスト」という用語は、企業内のあらゆるデバイス、ユーザー、アプリケーションの信頼性を継続的に検証することに基づく、セキュリティに対する新しいアプローチを指します。.
「ゼロトラスト」という概念が登場する以前、ほとんどのセキュリティチームは、強固な防御境界を重視する「信頼するが検証する(trust but verify)」というアプローチに依存していました。このモデルでは、ネットワーク境界内のあらゆるもの(組織のユーザー、リソース、アプリケーションを含む)は信頼できるものとみなされるため、セキュリティチームはデフォルトでそれらのユーザーやリソースにアクセス権や特権を付与していました。 対照的に、境界の外側にあるものは、アクセスを許可される前に審査を受ける必要がありました。.
従来のセキュリティが「信頼するが検証する」とするのに対し、ゼロトラストは「決して信頼せず、常に検証する」という考え方です。ゼロトラストセキュリティでは、実際には何も「許可」することはありません。 その代わりに、ゼロトラストではすべてのリソースを組織のネットワークの外部にあるものと見なし、ユーザー、リソース、デバイス、アプリケーションを継続的に検証した上で、必要最小限のアクセス権のみを付与します。ゼロトラストセキュリティプログラムを構築するには、複数のITコンポーネント間の連携が必要であり、包括的なアプローチが求められます。.
ゼロトラストという概念は、時間の経過とともにどのように変化してきたのでしょうか?
ゼロトラストの実装は、時とともに変化してきました。そのキャッチーな名称にもかかわらず、組織は必ずしも ゼロトラストの絶対主義者たち - 常にすべてを検証することは、不可能ではないにしても、現実的ではないだろう。
その代わりに、ゼロトラストは、「本質的に安全なものは何もなく、すべてを検証する必要がある」という二元的な概念から、はるかに微妙で動的な概念へと進化しました。 今日、ゼロトラストは、より広範なデータセット、リスク管理の原則、そして動的なリスクベースのポリシーを取り入れ、アクセス決定や継続的な監視を行うための強固な基盤を提供しています。ゼロトラストによる防御は、脅威インテリジェンス、ネットワークログ、エンドポイントデータ、その他の情報など、さまざまな情報源を活用して、アクセス要求やユーザーの行動を評価します。. NIST ゼロトラストを提唱し、このより広範でダイナミックなアプローチについて詳しく解説した文書を公開した。.
最近、ゼロトラストへの関心が急上昇しています。これは、世界的なパンデミックを契機に加速した市場動向に後押しされたもので、その要因としては以下が挙げられます:
- デジタルトランスフォーメーションの加速(顧客、従業員、パートナーとのビジネス・インタラクションを近代化し、加速するための新しいテクノロジーやソリューションの導入)
- クラウド/SaaSへの移行
- リモートワーク
- VPNで保護されたトラスト・ゾーン(ネットワーク境界)の衰退と、ファイアウォールは内部からの攻撃を検知しブロックするのにあまり役に立たず、企業境界の外側の対象を保護することはできないという認識。
以前は、ほとんどの企業のIT環境において、信頼は主に場所の機能として確立されていた。ユーザーは、企業所有のコンピュータから、企業キャンパス内の企業リソースにアクセスした。企業キャンパスに物理的に存在するということは、ユーザーが企業ITリソースにアクセスするための審査と資格要件を満たしていることを意味しました。信頼されたゾーン」は、ファイアウォール、侵入検知/保護、その他のリソースなどの許可された(保護)技術によって保護されていた。
時が経つにつれ、キャンパスのIT境界線はリモートオフィスやサテライトオフィスにも拡大され、拠点間の安全なプライベート接続を通じて、トラステッド・ゾーン・バブルを効果的に拡大した。2000年代初頭、VPNやWiFiのような新しいアクセス方法が登場し始めると、新しい技術が加わりました。 認証 とアクセス・クレデンシャルの設定によって、境界の相対的な完全性を保つことができる。これらの中には 二要素(2FA)認証 トークンと、ポートベースのネットワーク・アクセス・コントロール(NAC)のためのIEEE 802.1x標準。
その後のクラウド・コンピューティング、BYOD(Bring-your-own-Device)、ハイパーモビリティの進化がすべてを変えた。組織は今や、単一のトラステッド・ゾーンの枠をはるかに超えたITリソースに依存している。さらに、従業員、パートナー、顧客は、場所、時間、デバイスを問わずシステムにアクセスする必要が出てきた。その結果、セキュリティに脆弱性と亀裂が生じ、セキュリティ侵害が当たり前になるハッキングの新時代が到来した。境界 昔のものはもう古い。
境界セキュリティの脆弱化が、ゼロトラストの台頭を招きました。 しかし、2010年当時でさえ、この概念が完全に新しいものではなかったことは注目に値する。「ゼロトラスト」という名称は斬新で注目を集めたが、本質的に信頼できないインターネットの世界において、いかにして信頼性を確立するかという課題は、40年以上にわたり学術研究のテーマとなってきた。 実際、40年近く前にRSAが設立された背景には、1970年代後半に行われた、信頼できない空間における安全な通信や取引を確立するための学術研究があった。.
数年から数十年になり、デジタル変革がビジネスと社会に浸透するにつれ、信頼へのアプローチは進化し続けた。
ゼロトラストは、ここ数年着実に普及が進んでいます。しかし、新型コロナウイルス感染症(COVID-19)のパンデミックによる混乱をきっかけに、これに対する関心が急速に高まっています。 大混乱の後、組織はどのように回復力を構築できるか.
他の多くの年と同様、セキュリティとリスクのリーダーは、デジタル・リスク管理の実践を成熟させるためのかなり洗練された計画をもって、新しい10年を迎えた。しかし、COVID-19が最初に発生したことにより、セキュリティ・チームの焦点は、以下のような、より戦術的なニーズに移った。 リモートワーカーの実現, 事業機能の維持や新たなビジネスチャンスを生かすための業務の変更、サードパーティやサプライチェーンのリスクの再評価、オンボーディングの加速化などである。予算は削減または凍結され、懸案となっていた長いプロジェクトリストは当初は削減されたが、その後急速に加速した。チームは今、複雑で既存のセキュリティやリスク体制に必ずしもうまく当てはまらない、新しいデジタルイニシアチブの確保に直面している。
ゼロトラストは、デジタルトランスフォーメーションの急速な進展に追いつくのに苦労している組織にとって、迅速かつ検証済みのアプローチの基盤を提供します。.
2020年8月、NISTは以下を発表した。 NIST Special Publication 800-207: ゼロ・トラスト・アーキテクチャ, これには、ゼロトラストアーキテクチャの論理的構成要素、考えられる設計シナリオ、および脅威が含まれています。また、ゼロトラストの原則を導入したいと考える組織に向けた、一般的なロードマップも提示しています。.
以下では、アーキテクチャの構成要素について説明するとともに、ゼロトラスト・アーキテクチャに適合するRSAポートフォリオの製品および機能について簡単に概説します。.
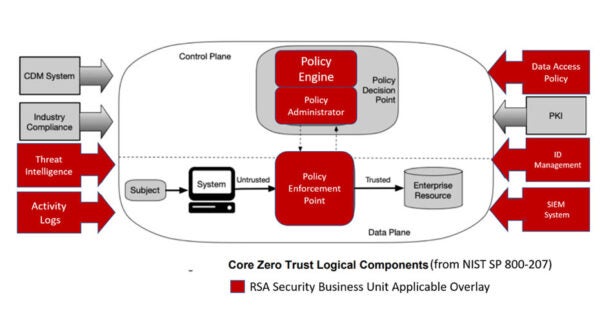
以下は各要素の説明である。 NIST SP 800-207)に、該当する場合はRSAの製品およびサービスへの言及を追加した。
ポリシー・エンジン このコンポーネントは、与えられた対象に対してリソースへのアクセスを許可するかどうかの最終的な決定を行う。ポリシーエンジンは、企業ポリシーと外部ソース(CDM システム、後述の脅威インテリジェンスサービスなど)からの入力を信頼アルゴリズムへの入力として使用し、リソースへのアクセスを許可、拒否、または取り消す。ポリシーエンジンは、ポリシー管理者コンポーネントと対になっています。ポリシーエンジンは決定を行い、ログに記録し、ポリシー管理者は決定を実行する。
RSA ロールおよび属性に基づくアクセス制御、条件付きアクセス、および リスクベースの分析 これらはすべて、政策決定ポイントと政策エンジンの両方を確立するための基本的な構成要素である。.
政策管理者: このコンポーネントは、サブジェクトとリソース間の通信パスの確立および/またはシャットダウンを担当する。クライアントが企業リソースにアクセスするために使用する認証および認証トークンまたはクレデンシャルを生成する。このコンポーネントはポリシーエンジンと密接に関連し、最終的にセッションを許可または拒否する決定をポリシーエンジンに依存する。実装によっては、ポリシー・エンジンとポリシー管理者を単一のサービスとして扱う場合もある。ポリシー管理者は、通信経路を作成するときにポリシー実施ポイントと通信する。この通信は制御プレーンを介して行われる。
RSAは、さまざまな認証方法とユーザー・エクスペリエンス(認証の選択、BYOAなど)を提供し、ポリシー実施ポイントからの要求に応じて認証を管理し、アクセスを決定します。
ポリシーの実施ポイント:
このシステムは、サブジェクトと企業リソース間の接続を可能にし、監視し、最終的には終了させる責任を負う。
これはゼロトラストアーキテクチャにおける単一の論理コンポーネントですが、クライアント側(例:ユーザーのノートパソコン上のエージェント)とリソース側(例:アクセスを制御するリソースの前に配置されたゲートウェイコンポーネント)という2つの異なるコンポーネントに分割される場合もあれば、通信経路のゲートキーパーとして機能する単一のポータルコンポーネントとなる場合もあります。 ポリシー適用ポイントの先には、企業リソースをホストする暗黙の信頼ゾーンがあります。.
RSA製品は、パートナーのポリシー実施ポイント(VPN、Webサイト、アプリケーションなど)によって実施されるポリシー決定を決定することも、エンドポイント・デバイスでポリシーを直接実施することもできます。
SecurID®多要素認証は、ポリシー決定機能として、無数のパートナー・デバイス(デスクトップ、サーバー、仮想マシン、Webサーバー、ポータル、ネットワーク・デバイス、アプリケーションなど)と連携し、ユーザーの認証とアクセス権限の決定を行います。
データアクセスポリシー:
これらは、企業リソースへのアクセスに関する属性、ルール、ポリシーである。この一連のルールは、ポリシー・エンジンにエンコードされるか、またはポリシー・エンジンによって動的に生成される。これらのポリシーは、企業内のアカウントやアプリケーションに対する基本的なアクセス権限を提供するため、リソースへのアクセスを認可するための出発点となる。これらのポリシーは、定義されたミッションの役割と組織のニーズに基づいている必要がある。
SecurID® ガバナンスとライフサイクル は、ガバナンス、構造化データと非構造化データにわたる可視性、最小特権の原則を確実に適用するための分析とインテリジェンスに明確に焦点を当てた、リソースへのアクセスを承認するための理想的な出発点です。
このシステムは、企業のユーザ・アカウントおよび ID レコード(LDAP(Lightweight Directory Access Protocol)サーバなど)の作成、保存、管理を行う。このシステムには、必要なユーザ情報(名前、電子メール・アドレス、証明書など)、および役割、アクセ ス属性、割り当てられた資産などのその他の企業特性が含まれる。このシステムは、多くの場合、ユーザ・アカウントに関連する成果物のために他のシステム(PKI など)を利用する。このシステムは、より大きな連携コミュニティの一部である場合があり、企業外の従業員や、コラボレーションのための企業外の資産へのリンクを含む場合がある。
RSA アイデンティティソリューションは、主要なアイデンティティ管理システム(Microsoft AD、Azure AD、AWS ADなど)すべてと連携し、ゼロトラストアーキテクチャの運用に必要なポリシー、管理、手法とアイデンティティをシームレスに統合します。.
脅威のインテリジェンス
これは、ポリシー・エンジンがアクセスに関する決定を下すのに役立つ、内部または外部のソースからの情報を提供する。これらは、内部および/または複数の外部ソースからデータを取得し、新たに発見された攻撃や脆弱性に関する情報を提供する複数のサービスである可能性があります。これには、ブラックリスト、新たに確認されたマルウェア、およびポリシー エンジンが企業資産からのアクセスを拒否したいと考える他の資産に対する報告された攻撃も含まれます。
RSA IAMはシグナルを活用しています—内部および外部—の情報を活用して、信頼性を高め(ポジティブシグナル)、脅威を特定(ネガティブシグナル)します。例えば、利用履歴、行動分析、IPアドレス、ネットワーク、位置情報といった内部シグナルは、リスクベースの認証やアクセス許可の判断を行う際の要素となり得ます。.
###
デモをお試しください!
トライアル ID Plus クラウド型多要素認証(MFA)ソリューション — 市場で最も安全性の高い製品の一つであり、世界で最も多く導入されているMFAです。その理由をぜひご確認ください:45日間の無料トライアルにご登録ください。.



 含まれる