Che cos’è l’autenticazione a più fattori (MFA)?


Richiedendo agli utenti di confermare la propria identità in più di un modo, l’autenticazione a più fattori offre una maggiore garanzia che essi siano effettivamente chi dichiarano di essere, riducendo così il rischio di accessi non autorizzati a dati sensibili. Dopotutto, una cosa è inserire una password rubata per ottenere l’accesso; ben altra cosa è inserire una password rubata e poi dover inserire anche un OTP inviato tramite SMS allo smartphone dell’utente legittimo.
Qualsiasi combinazione di due o più fattori si qualifica come autenticazione a più fattori. L'uso di due soli fattori può anche essere definito come autenticazione a due fattori.
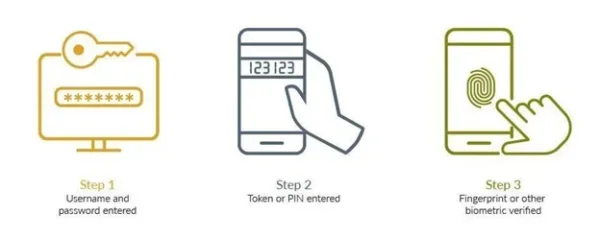
Fase 1 – Nome utente e password inseriti
La prima fase del processo di autenticazione a più fattori prevede solitamente che l'utente inserisca il proprio nome utente e la propria password. Questo metodo tradizionale di autenticazione è spesso la prima linea di difesa contro gli accessi non autorizzati. Agli utenti viene richiesto di fornire le proprie credenziali in una pagina di login sicura. Tuttavia, affidarsi esclusivamente a un nome utente e a una password può essere inadeguato a causa di varie minacce, come gli attacchi di phishing, l'ingegneria sociale, gli attacchi "adversary-in-the-middle" o le violazioni di dati di terze parti che hanno reso le credenziali degli utenti disponibili agli attori delle minacce.
Pertanto, sia che si tratti di completare il processo MFA tradizionale o di andare oltre le password, sono necessari ulteriori metodi di verifica per migliorare la sicurezza di un'organizzazione.
Fase due – Inserimento del token o del PIN
Dopo aver inserito con successo il nome utente e la password, la maggior parte dei processi MFA chiede agli utenti di inserire un numero di identificazione personale (PIN) temporaneo o un codice di accesso unico (OTP). La caratteristica principale di questa fase è che il token è sensibile al tempo e spesso cambia a intervalli regolari. Ciò significa che anche se un malintenzionato ha ottenuto la password dell'utente, deve comunque accedere al token per completare il processo di login. Questo requisito di doppia verifica aumenta in modo significativo la sicurezza dell'account dell'utente, rendendo molto più difficile l'accesso ai malintenzionati.
Sebbene l'utilizzo di OTP come secondo fattore sia molto più sicuro del semplice utilizzo di una password, non è altrettanto sicuro di altri protocolli. Inoltre, anche il modo in cui le organizzazioni condividono gli OTP è un fattore importante per determinare la sicurezza complessiva del processo di autenticazione: gli SMS e le e-mail sono in genere considerati meno sicuri.
Fase tre – Verifica tramite impronta digitale o altro dato biometrico
La fase finale del processo di autenticazione a più fattori spesso prevede una verifica biometrica, come la scansione delle impronte digitali, il riconoscimento facciale o la scansione dell'iride, oppure un'autenticazione basata su qualcosa di cui si dispone, come una chiave di accesso legata a un dispositivo. La biometria si basa su caratteristiche fisiche uniche, estremamente difficili da replicare o falsificare. Richiedendo una verifica biometrica oltre al nome utente, alla password e al token, l'MFA garantisce che l'individuo che tenta di accedere all'account sia effettivamente l'utente autorizzato. Questa fase è particolarmente preziosa negli ambienti mobili, dove molti dispositivi sono dotati di tecnologia di riconoscimento delle impronte digitali o del volto. L'implementazione dell'autenticazione biometrica non solo migliora la sicurezza, ma offre anche un'esperienza semplice e continua, in quanto gli utenti possono verificare la propria identità in modo rapido e semplice senza dover ricordare codici complessi.
Anche le passkey legate al dispositivo e altri autenticatori o token hardware offrono una maggiore sicurezza. I passepartout legati al dispositivo sono generalmente ospitati su specifici dispositivi "chiave di sicurezza", con coppie di chiavi generate e memorizzate su un unico dispositivo. Inoltre, il materiale della chiave stessa non lascia mai il dispositivo, rendendo il flusso di autenticazione più sicuro.
Un metodo di autenticazione a più fattori viene tipicamente classificato in uno dei tre modi seguenti:
1. Qualcosa che si conosce: PIN, password o risposta a una domanda di sicurezza.
Le password e i PIN sono un esempio di fattori di conoscenza. Sono segreti conosciuti dall'utente e fungono da prima linea di difesa. Come parte dell'MFA, ancorano la sicurezza a informazioni che si presume siano memorizzate dall'utente e inaccessibili ad altri.
2. Qualcosa di cui si dispone: OTP, token, dispositivo fidato, smart card o badge, chiavi di accesso legate al dispositivo.
Il possesso di dispositivi fisici, come token hardware, chiavi di accesso legate a dispositivi o telefoni cellulari, costituisce un fattore di possesso. Questi oggetti spesso contengono chiavi crittografiche o sono in grado di ricevere codici di verifica, aggiungendo un'ulteriore barriera all'accesso non autorizzato. Con i fattori di possesso, la semplice conoscenza di una password è insufficiente; l'accesso richiede qualcosa che l'utente possiede fisicamente.
3. Qualcosa di voi - volto, impronte digitali, scansione della retina o altri dati biometrici - è un'immagine che non è mai stata utilizzata.
I fattori di inerenza si riferiscono alle caratteristiche biometriche di un individuo. Ne sono un esempio le impronte digitali, il riconoscimento facciale, i modelli vocali e persino le scansioni della retina. Questi fattori sfruttano l'unicità dei tratti biologici umani, rappresentando un ostacolo sostanziale per i potenziali intrusi.
Per ottenere l'autenticazione a più fattori, oltre alla password è possibile utilizzare uno dei seguenti metodi.
- Biometria—una forma di autenticazione che si basa sul riconoscimento, da parte di un dispositivo o di un'applicazione, di un dato biometrico, come l'impronta digitale, i tratti del viso, la retina o l'iride di una persona
- Spingere per approvare—una notifica sul dispositivo di un utente che chiede a quest’ultimo di approvare una richiesta di accesso toccando lo schermo del dispositivo
- Password monouso (OTP)—una sequenza di caratteri generata automaticamente che autentica un utente esclusivamente per una singola sessione di accesso o transazione
- Token hardware oppure token fisici o chiavi di accesso legate a un dispositivo—un piccolo dispositivo portatile per la generazione di OTP, talvolta definito “portachiavi” come il Serie RSA iShield Key 2 o l'autenticatore hardware RSA DS100
- Gettone software oppure token software o dispositivi di autenticazione software—un token che esiste sotto forma di app su uno smartphone o su un altro dispositivo anziché come token fisico, come l’app Authenticator di RSA disponibile su iOS e Android
Migliorare la sicurezza
L'autenticazione a più fattori migliora la sicurezza. Dopo tutto, quando c'è un solo meccanismo a guardia di un punto di accesso, come una password, l'unica cosa che un malintenzionato deve fare per entrare è trovare un modo per indovinare o rubare quella password. È per questo che la maggior parte delle violazioni dei dati inizia con credenziali compromesse o con il phishing, che porta alla compromissione delle credenziali.
Ma se l'ingresso richiede anche un secondo (o addirittura un secondo e un terzo) fattore di autenticazione, l'ingresso diventa ancora più difficile, soprattutto se il requisito è qualcosa di più difficile da indovinare o rubare, come una caratteristica biometrica.
L'MFA migliora inoltre l'organizzazione Fiducia zero garantisce la sicurezza e impedisce gli attacchi di phishing grazie a un sistema di autenticazione resistente al phishing.
Promuovere le iniziative digitali
Con un numero sempre maggiore di organizzazioni desiderose di implementare un forza lavoro a distanza oggi, sempre più consumatori scelgono di negozio online invece che nei negozi, e un numero maggiore di organizzazioni che spostano app e altre risorse su la nuvola, L'autenticazione a più fattori è un potente strumento. La sicurezza delle risorse organizzative e di e-commerce è una sfida nell'era digitale e l'autenticazione a più fattori può essere preziosa per contribuire a mantenere sicure le interazioni e le transazioni online.
Nel processo di creazione di un ambiente di accesso più sicuro, è possibile crearne uno meno comodo, e questo può essere uno svantaggio. (Questo è particolarmente vero quando Fiducia zero, che considera tutto come una potenziale minaccia, compresa la rete e qualsiasi applicazione o servizio in esecuzione sulla rete, continua a guadagnare terreno come base per l'accesso sicuro). Nessun dipendente vuole spendere del tempo in più ogni giorno per affrontare molteplici ostacoli al login e all'accesso alle risorse, e nessun consumatore che ha fretta di fare acquisti o operazioni bancarie vuole essere ostacolato da molteplici requisiti di autenticazione. La chiave è trovare un equilibrio tra sicurezza e convenienza, in modo che l'accesso sia sicuro, ma che i requisiti di accesso non siano così onerosi da creare eccessivi disagi a chi ne ha legittimamente bisogno.
Un modo per trovare un equilibrio tra sicurezza e convenienza è aumentare o diminuire i requisiti di autenticazione in base alla posta in gioco, cioè al rischio associato a una richiesta di accesso. Questo è il significato di autenticazione basata sul rischio. Il rischio può riguardare l'oggetto dell'accesso, chi lo richiede o entrambi.
- Rischio rappresentato da ciò a cui si accede: Ad esempio, se qualcuno richiede l’accesso digitale a un conto bancario, lo fa per avviare un trasferimento di fondi o semplicemente per verificare lo stato di un trasferimento già avviato? Oppure, se qualcuno interagisce con un sito web o un’app di shopping online, lo fa per effettuare un ordine o semplicemente per verificare lo stato di consegna di un ordine già effettuato? Nel secondo caso potrebbero essere sufficienti un nome utente e una password, ma l’autenticazione a più fattori è opportuna quando è a rischio un bene di alto valore.
- Rischio rappresentato da chi richiede l'accesso: Quando un dipendente o un appaltatore remoto richiede l'accesso alla rete aziendale dalla stessa città giorno dopo giorno, utilizzando sempre lo stesso computer portatile, ci sono poche ragioni per sospettare che non si tratti di quella persona. Ma cosa succede quando una richiesta di Mary a Minneapolis arriva improvvisamente da Mosca una mattina? Il rischio potenziale (è davvero lei?) giustifica la richiesta di un'ulteriore autenticazione.
L'autenticazione a più fattori è in continua evoluzione per fornire un accesso più sicuro per le organizzazioni e meno scomodo per gli utenti. La biometria è un ottimo esempio di questa idea. È sia più sicura, perché è difficile rubare un'impronta digitale o un volto, sia più comoda, perché l'utente non deve ricordare nulla (come una password) o fare altri sforzi importanti. Di seguito sono elencati alcuni dei progressi che oggi caratterizzano l'autenticazione a più fattori.
- Intelligenza artificiale (IA) e apprendimento automatico (ML): L'intelligenza artificiale (AI) e l'apprendimento automatico (ML) possono essere utilizzati per riconoscere comportamenti che indicano se una determinata richiesta di accesso sia “normale” e quindi non richieda un'autenticazione aggiuntiva (o, al contrario, per riconoscere comportamenti anomali che invece la giustificano).
- Fast Identity Online (FIDO): FL'autenticazione IDO si basa su una serie di standard liberi e aperti definiti dall'Alleanza FIDO. Consente di sostituire gli accessi tramite password con procedure di accesso sicure e veloci su siti web e app.
- Autenticazione senza password: Anziché utilizzare una password come metodo principale di verifica dell'identità e integrarla con altri metodi che non prevedono l'uso di password, l'autenticazione senza password elimina del tutto le password come forma di autenticazione.
Siate certi che l'autenticazione a più fattori continuerà a cambiare e a migliorare nella ricerca di modi in cui le persone possano dimostrare di essere chi dicono di essere, in modo affidabile e senza dover fare salti mortali.
Prova Soluzione di autenticazione a più fattori (MFA) in cloud ID Plus—uno dei prodotti più sicuri sul mercato e la soluzione MFA più diffusa al mondo.
Scopri perché: iscriviti alla nostra prova gratuita di 45 giorni: Iniziare una prova gratuita
MFA è l'acronimo di "autenticazione a più fattori". Si tratta di una misura di sicurezza che richiede all'utente di confermare la propria identità tramite due o più fattori indipendenti prima che gli venga concesso l'accesso, anziché limitarsi alla sola password. È ammessa qualsiasi combinazione di due o più fattori; per questo motivo l'autenticazione a due fattori è una forma di MFA.
L'autenticazione a due fattori utilizza esattamente due fattori. L'autenticazione multifattoriale ne utilizza due o più, quindi la 2FA è un sottoinsieme della MFA piuttosto che un approccio concorrente. La differenza pratica sta nel numero massimo, non nella tipologia: una politica MFA può richiedere un terzo fattore per le richieste di accesso ad alto rischio, mentre la 2FA si limita a due.
I fattori di autenticazione si dividono in tre categorie: qualcosa che conosci, come una password o un PIN; qualcosa che possiedi, come un token hardware, una smart card o una chiave di accesso associata a un dispositivo; e qualcosa che sei, come un'impronta digitale, il volto o l'iride. Una vera autenticazione a più fattori (MFA) combina fattori appartenenti a categorie diverse, non due della stessa categoria.
Inserire una password e poi approvare una notifica push su un telefono registrato costituisce un’autenticazione a più fattori, poiché combina qualcosa che conosci con qualcosa che possiedi. Inserire una password e poi rispondere a una domanda di sicurezza non lo è, poiché entrambi sono fattori basati sulla conoscenza e una singola violazione può compromettere entrambi.
L'autenticazione multifattoriale (MFA) resistente al phishing è un sistema di autenticazione che non può essere aggirato indurre un utente a rivelare le proprie credenziali. Essa elimina i segreti condivisi dal flusso, associando crittograficamente le credenziali al sito legittimo. Rientrano in questa categoria le passkey FIDO2 e WebAuthn, nonché le smart card PIV o CAC. I codici SMS, i codici e-mail e le approvazioni push standard non sono invece considerati tali.
Sì. Gli aggressori riescono a eludere l'autenticazione a più fattori (MFA) senza violare la crittografia, prendendo invece di mira l'utente o la sessione. Tra le tecniche più comuni figurano i proxy di phishing di tipo "man-in-the-middle" che inoltrano i codici in tempo reale, i token di sessione rubati che aggirano completamente l'autenticazione, lo "swapping" della SIM per ottenere i codici SMS e le tecniche di ingegneria sociale rivolte all'help desk per reimpostare un dispositivo registrato.
Il “MFA fatigue”, noto anche come “push bombing”, è un attacco in cui un malintenzionato, già in possesso di una password valida, invia ripetute richieste di approvazione tramite notifiche push fino a quando l’utente, confuso o infastidito, ne approva una. Il “number matching”, la limitazione della frequenza delle richieste di approvazione e i metodi resistenti al phishing contribuiscono tutti a ridurre l’esposizione al rischio.
L'autenticazione basata sul rischio adatta i requisiti che l'utente deve soddisfare in base al livello di rischio della richiesta. Fattori quali il dispositivo, la posizione, la rete e la sensibilità della risorsa contribuiscono a determinare un punteggio di rischio. Le richieste a basso rischio procedono con un numero minore di verifiche, mentre quelle anomale comportano il passaggio a un fattore di autenticazione più rigoroso.
Le chiavi di accesso legate al dispositivo, le chiavi di sicurezza FIDO2 e le smart card offrono la protezione più efficace, poiché la chiave privata non esce mai dal dispositivo e non può essere oggetto di phishing né di replay. I codici di accesso monouso inviati tramite SMS ed e-mail rappresentano l’opzione più debole tra quelle ampiamente diffuse e sono vulnerabili allo swap della SIM e all’intercettazione.
No, anche se si sovrappongono. Il sistema "senza password" elimina la password come fattore di autenticazione, mentre l'autenticazione a più fattori (MFA) riguarda il numero di fattori indipendenti richiesti. Una passkey sbloccata tramite dati biometrici o il PIN di un dispositivo è sia "senza password" che a più fattori. Un singolo fattore "senza password" senza sblocco locale non è né l'uno né l'altro.
Sì. L'SSO controlla il numero di volte in cui un utente effettua l'autenticazione, non il livello di sicurezza. Senza l'autenticazione a più fattori (MFA) a fare da barriera, una singola password rubata sblocca contemporaneamente tutte le applicazioni collegate, ampliando così il raggio d'azione dell'attacco anziché ridurlo. L'SSO e l'MFA sono misure di controllo complementari.



 Incluso