Was ist die Multi-Faktor-Authentifizierung (MFA)?


Da bei der Multi-Faktor-Authentifizierung eine Identitätsbestätigung auf mehr als eine Weise erforderlich ist, bietet sie eine höhere Sicherheit, dass die Person tatsächlich die ist, für die sie sich ausgibt – was das Risiko eines unbefugten Zugriffs auf sensible Daten verringert. Schließlich ist es eine Sache, ein gestohlenes Passwort einzugeben, um Zugriff zu erhalten; eine ganz andere ist es, ein gestohlenes Passwort einzugeben und anschließend zusätzlich ein OTP eingeben zu müssen, das per SMS an das Smartphone des rechtmäßigen Nutzers gesendet wurde.
Jede Kombination von zwei oder mehr Faktoren gilt als Multi-Faktor-Authentifizierung. Die Verwendung von nur zwei Faktoren kann auch als Zwei-Faktor-Authentifizierung bezeichnet werden.
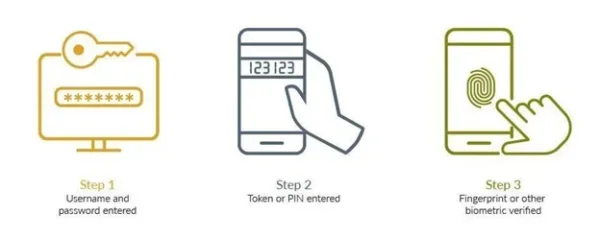
Schritt 1 – Benutzername und Passwort eingegeben
Der erste Schritt im Prozess der Multi-Faktor-Authentifizierung besteht normalerweise darin, dass der Benutzer seinen eindeutigen Benutzernamen und sein Passwort eingibt. Diese herkömmliche Methode der Authentifizierung ist oft die erste Verteidigungslinie gegen unbefugten Zugriff. Die Benutzer werden aufgefordert, ihre Anmeldedaten auf einer sicheren Anmeldeseite einzugeben. Das alleinige Verlassen auf einen Benutzernamen und ein Kennwort kann jedoch aufgrund verschiedener Bedrohungen unzureichend sein, wie z. B. Phishing-Angriffe, Social Engineering, Adversary-in-the-Middle-Angriffe oder Datenschutzverletzungen durch Dritte, die die Anmeldedaten der Benutzer für Bedrohungsakteure zugänglich gemacht haben.
Ob es nun darum geht, den traditionellen MFA-Prozess zu vervollständigen oder über Passwörter hinauszugehen, zusätzliche Überprüfungsmethoden sind notwendig, um die Sicherheitslage eines Unternehmens zu verbessern.
Schritt 2 – Token oder PIN eingegeben
Nach der erfolgreichen Eingabe des Benutzernamens und des Kennworts werden die Benutzer bei den meisten MFA-Verfahren aufgefordert, eine temporäre persönliche Identifikationsnummer (PIN) oder einen einmaligen Passcode (OTP) einzugeben. Das Hauptmerkmal dieses Schritts ist, dass das Token zeitabhängig ist und sich oft in regelmäßigen Abständen ändert. Das bedeutet, dass ein böswilliger Akteur, selbst wenn er das Passwort eines Benutzers in Erfahrung gebracht hat, immer noch Zugang zum Token benötigt, um den Anmeldevorgang abzuschließen. Dieses Erfordernis der doppelten Verifizierung erhöht die Sicherheit des Benutzerkontos erheblich und macht es für Eindringlinge viel schwieriger, sich Zugang zu verschaffen.
Die Verwendung von OTP als zweiter Faktor ist zwar wesentlich sicherer als die Verwendung eines Passworts, aber nicht so sicher wie andere Protokolle. Außerdem ist die Art und Weise, wie Unternehmen OTPs weitergeben, ein wichtiger Faktor bei der Bestimmung der Gesamtsicherheit des Authentifizierungsprozesses, wobei SMS und E-Mails in der Regel als weniger sicher angesehen werden.
Schritt 3 – Identifizierung per Fingerabdruck oder anderer biometrischer Daten
Der letzte Schritt im Prozess der Multi-Faktor-Authentifizierung beinhaltet oft entweder eine biometrische Verifizierung, wie z. B. einen Fingerabdruck-Scan, eine Gesichtserkennung oder einen Iris-Scan, oder eine Authentifizierung, die auf etwas basiert, das Sie besitzen, wie z. B. einen gerätegebundenen Hauptschlüssel. Biometrische Verfahren beruhen auf einzigartigen physischen Merkmalen, die extrem schwer zu replizieren oder zu fälschen sind. Indem zusätzlich zu Benutzername, Passwort und Token eine biometrische Verifizierung verlangt wird, stellt MFA sicher, dass die Person, die auf das Konto zuzugreifen versucht, tatsächlich der autorisierte Benutzer ist. Dieser Schritt ist besonders wertvoll in mobilen Umgebungen, wo viele Geräte mit Fingerabdruck- oder Gesichtserkennungstechnologie ausgestattet sind. Die Implementierung biometrischer Authentifizierung erhöht nicht nur die Sicherheit, sondern bietet auch eine nahtlose und benutzerfreundliche Erfahrung, da Benutzer ihre Identität schnell und einfach überprüfen können, ohne sich komplexe Codes merken zu müssen.
Gerätegebundene Passkeys und andere Hardware-Authentifikatoren oder Hardware-Tokens bieten ebenfalls erhöhte Sicherheit. Gerätegebundene Passkeys werden im Allgemeinen auf speziellen "Sicherheitsschlüssel"-Geräten gehostet, wobei die Schlüsselpaare auf einem einzigen Gerät erzeugt und gespeichert werden. Darüber hinaus verlässt das Schlüsselmaterial selbst nie dieses Gerät, was einen sichereren Authentifizierungsfluss ermöglicht.
Eine Multi-Faktor-Authentifizierungsmethode wird in der Regel auf eine von drei Arten kategorisiert:
1. Etwas, das Sie wissen - PIN, Passwort oder Antwort auf eine Sicherheitsfrage
Passwörter und PINs sind ein Beispiel für Wissensfaktoren. Es handelt sich um Geheimnisse, die der Benutzer kennt und die als erste Verteidigungslinie dienen. Als Teil von MFA verankern sie die Sicherheit in Informationen, von denen angenommen wird, dass sie vom Benutzer gespeichert werden und für andere unzugänglich sind.
2. Etwas, das Sie haben -OTP, Token, vertrauenswürdiges Gerät, Smartcard oder Ausweis, gerätegebundene Passkeys
Der Besitz von physischen Geräten wie Hardware-Tokens, gerätegebundenen Passkeys oder Mobiltelefonen stellt einen Besitzfaktor dar. Diese Gegenstände enthalten häufig kryptografische Schlüssel oder sind in der Lage, Verifizierungscodes zu empfangen, was eine zusätzliche Barriere für unbefugten Zugang darstellt. Bei Besitzfaktoren reicht die bloße Kenntnis eines Passworts nicht aus; der Zugang erfordert etwas, das der Benutzer physisch in Händen hält.
3. Etwas, das Sie sind - Gesicht, Fingerabdruck, Netzhautscan oder andere biometrische Daten
Inherence-Faktoren beziehen sich auf die biometrischen Merkmale einer Person. Beispiele hierfür sind Fingerabdrücke, Gesichtserkennung, Stimmmuster und sogar Netzhautscans. Diese Faktoren machen sich die Einzigartigkeit der menschlichen biologischen Merkmale zunutze und stellen für potenzielle Eindringlinge eine erhebliche Hürde dar.
Jede der folgenden Methoden kann zusätzlich zu einem Passwort verwendet werden, um eine Multi-Faktor-Authentifizierung zu erreichen.
- Biometrische Daten—eine Form der Authentifizierung, bei der ein Gerät oder eine Anwendung biometrische Merkmale wie den Fingerabdruck, die Gesichtszüge oder die Netzhaut bzw. die Iris einer Person erkennt
- Genehmigen drücken—eine Benachrichtigung auf dem Gerät einer Person, in der der Nutzer aufgefordert wird, eine Zugriffsanfrage durch Antippen des Bildschirms zu genehmigen
- Einmalpasswort (OTP)—eine automatisch generierte Zeichenfolge, die einen Benutzer ausschließlich für eine einzelne Anmeldesitzung oder Transaktion authentifiziert
- Hardware-Token oder Hardware-Token oder gerätegebundene Passkeys—ein kleines, tragbares Gerät zur Erzeugung von Einmalpasswörtern (OTP), das manchmal als Schlüsselanhänger bezeichnet wird, wie beispielsweise der RSA iShield Key 2-Serie oder der Hardware-Authentifikator RSA DS100
- Software-Token oder Soft-Token oder Software-Authentifikatoren—ein Token, das nicht als physischer Token, sondern als Software-App auf einem Smartphone oder einem anderen Gerät vorliegt, wie beispielsweise die „Authenticator“-App von RSA, die für iOS und Android verfügbar ist
Verbesserung der Sicherheit
Die Multi-Faktor-Authentifizierung verbessert die Sicherheit. Denn wenn es nur einen Mechanismus gibt, der einen Zugangspunkt schützt, wie z. B. ein Kennwort, muss ein bösartiger Akteur nur einen Weg finden, dieses Kennwort zu erraten oder zu stehlen, um Zugang zu erhalten. Aus diesem Grund beginnen die meisten Datenschutzverletzungen entweder mit kompromittierten Anmeldedaten oder mit Phishing, das zu kompromittierten Anmeldedaten führt.
Wenn jedoch für den Zutritt ein zweiter (oder sogar ein zweiter und ein dritter) Authentifizierungsfaktor erforderlich ist, wird der Zutritt umso schwieriger, vor allem wenn es sich um ein biometrisches Merkmal handelt, das schwerer zu erraten oder zu stehlen ist.
MFA verbessert zudem die Null Vertrauen Reife und verhindert Phishing durch phishingresistente Authentifizierung.
Digitale Initiativen ermöglichen
Immer mehr Unternehmen wollen eine Fernarbeitskräfte Heute entscheiden sich mehr Verbraucher für online einkaufen statt in Geschäften, und immer mehr Unternehmen verlagern Apps und andere Ressourcen auf die Wolke, Die Multi-Faktor-Authentifizierung ist ein leistungsfähiges Instrument. Die Sicherung von Unternehmens- und E-Commerce-Ressourcen ist im digitalen Zeitalter eine Herausforderung, und die Multi-Faktor-Authentifizierung kann von unschätzbarem Wert sein, wenn es darum geht, Online-Interaktionen und -Transaktionen sicher zu halten.
Bei der Schaffung einer sichereren Zugangsumgebung ist es möglich, eine weniger bequeme zu schaffen - und das kann ein Nachteil sein. (Dies gilt insbesondere, wenn Null Vertrauen, das alles als potenzielle Bedrohung betrachtet, einschließlich des Netzes und aller Anwendungen oder Dienste, die im Netz laufen, gewinnt als Grundlage für einen sicheren Zugang immer mehr an Bedeutung). Kein Angestellter möchte jeden Tag zusätzliche Zeit damit verbringen, sich mit mehreren Hindernissen bei der Anmeldung und dem Zugriff auf Ressourcen auseinanderzusetzen, und kein Verbraucher, der es eilig hat, seine Einkäufe oder Bankgeschäfte zu erledigen, möchte durch mehrere Authentifizierungsanforderungen aufgehalten werden. Der Schlüssel liegt darin, ein Gleichgewicht zwischen Sicherheit und Bequemlichkeit zu finden, so dass der Zugang sicher ist, aber die Zugangsvoraussetzungen nicht so beschwerlich sind, dass sie denjenigen, die ihn rechtmäßig benötigen, übermäßige Unannehmlichkeiten bereiten.
Eine Möglichkeit, ein Gleichgewicht zwischen Sicherheit und Bequemlichkeit zu schaffen, besteht darin, die Authentifizierungsanforderungen je nach Risiko, das mit einer Zugriffsanfrage verbunden ist, zu erhöhen oder zu verringern. Dies ist gemeint mit risikobasierte Authentifizierung. Das Risiko kann darin liegen, worauf zugegriffen wird, wer den Zugriff beantragt oder beides.
- Risiko durch das, worauf zugegriffen wird: Wenn jemand beispielsweise digitalen Zugriff auf ein Bankkonto anfordert: Geschieht dies, um eine Überweisung zu veranlassen, oder lediglich, um den Status einer bereits veranlassten Überweisung zu überprüfen? Oder wenn jemand eine Online-Shopping-Website oder -App nutzt: Geschieht dies, um etwas zu bestellen, oder lediglich, um den Lieferstatus einer bestehenden Bestellung zu überprüfen? Für Letzteres mögen Benutzername und Passwort ausreichen, doch eine Multi-Faktor-Authentifizierung ist sinnvoll, wenn ein wertvolles Gut auf dem Spiel steht.
- Risiko durch die Person, die den Zugang beantragt: Wenn ein entfernter Mitarbeiter oder Auftragnehmer Tag für Tag von derselben Stadt aus Zugriff auf das Unternehmensnetzwerk anfordert und dabei jedes Mal denselben Laptop verwendet, gibt es wenig Grund zu der Annahme, dass es sich nicht um diese Person handelt. Aber was passiert, wenn eine Anfrage von Mary aus Minneapolis eines Morgens plötzlich aus Moskau kommt? Das potenzielle Risiko (ist sie es wirklich?) rechtfertigt die Anforderung einer zusätzlichen Authentifizierung.
Die Multi-Faktor-Authentifizierung wird ständig weiterentwickelt, um einen Zugang zu ermöglichen, der sowohl für Unternehmen sicherer als auch für Benutzer weniger umständlich ist. Die Biometrie ist ein gutes Beispiel für diese Idee. Sie ist sowohl sicherer, weil es schwierig ist, einen Fingerabdruck oder ein Gesicht zu stehlen, als auch bequemer, weil der Benutzer sich nichts merken (wie ein Kennwort) oder einen anderen großen Aufwand betreiben muss. Im Folgenden sind einige der Fortschritte aufgeführt, die die Multi-Faktor-Authentifizierung heute prägen.
- Künstliche Intelligenz (KI) und maschinelles Lernen (ML): Mithilfe von KI und ML lassen sich Verhaltensmuster erkennen, die darauf hindeuten, ob eine bestimmte Zugriffsanfrage “normal” ist und daher keine zusätzliche Authentifizierung erfordert (oder umgekehrt, ob ein anomales Verhalten vorliegt, das eine solche Authentifizierung rechtfertigt).
- Fast Identity Online (FIDO): FDie IDO-Authentifizierung basiert auf einer Reihe kostenloser und offener Standards der FIDO Alliance. Sie ermöglicht es, Passwort-Anmeldungen durch sichere und schnelle Anmeldeverfahren auf Websites und in Apps zu ersetzen.
- Passwortlose Authentifizierung: Anstatt ein Passwort als Hauptmethode zur Identitätsprüfung zu verwenden und es durch andere passwortunabhängige Methoden zu ergänzen, verzichtet die passwortlose Authentifizierung gänzlich auf Passwörter als Authentifizierungsmethode.
Seien Sie versichert, dass sich die Multi-Faktor-Authentifizierung auch weiterhin verändern und verbessern wird, wenn es darum geht, wie Menschen nachweisen können, dass sie die sind, für die sie sich ausgeben - zuverlässig und ohne Umwege.
Versuchen Sie ID Plus Cloud-Lösung zur Multi-Faktor-Authentifizierung (MFA)— eines der sichersten Produkte auf dem Markt und die weltweit am häufigsten eingesetzte MFA.
Finden Sie heraus, warum: Melden Sie sich für unsere kostenlose 45-tägige Testversion an: Kostenlose Testversion starten
MFA steht für „Multi-Faktor-Authentifizierung“. Dabei handelt es sich um eine Sicherheitsmaßnahme, bei der ein Benutzer seine Identität vor der Gewährung des Zugriffs anhand von zwei oder mehr unabhängigen Faktoren bestätigen muss, anstatt nur ein Passwort einzugeben. Jede Kombination aus zwei oder mehr Faktoren ist zulässig, weshalb die Zwei-Faktor-Authentifizierung eine Form der MFA darstellt.
Bei der Zwei-Faktor-Authentifizierung kommen genau zwei Faktoren zum Einsatz. Bei der Multi-Faktor-Authentifizierung sind es zwei oder mehr, sodass 2FA eher eine Untergruppe von MFA ist als ein konkurrierender Ansatz. Der praktische Unterschied liegt in der Obergrenze, nicht in der Art: Eine MFA-Richtlinie kann bei Zugangsanfragen mit hohem Risiko einen dritten Faktor vorschreiben, während 2FA bei zwei Faktoren aufhört.
Authentifizierungsfaktoren lassen sich in drei Kategorien einteilen: etwas, das Sie wissen, wie beispielsweise ein Passwort oder eine PIN; etwas, das Sie besitzen, wie beispielsweise ein Hardware-Token, eine Chipkarte oder einen gerätegebundenen Passkey; und etwas, das Sie ausmacht, wie beispielsweise ein Fingerabdruck, das Gesicht oder die Iris. Eine echte MFA kombiniert Faktoren aus verschiedenen Kategorien und nicht zwei aus derselben.
Die Eingabe eines Passworts und die anschließende Bestätigung einer Push-Benachrichtigung auf einem registrierten Smartphone stellt eine Multi-Faktor-Authentifizierung dar, da dabei etwas, das Sie wissen, mit etwas, das Sie besitzen, kombiniert wird. Die Eingabe eines Passworts und die anschließende Beantwortung einer Sicherheitsfrage hingegen nicht, da es sich bei beiden um Wissensfaktoren handelt und ein einziger Sicherheitsverstoß beide offenlegen kann.
Eine phishing-resistente MFA ist eine Authentifizierung, die nicht durch Täuschung des Benutzers zur Preisgabe seiner Anmeldedaten umgangen werden kann. Sie eliminiert gemeinsame Geheimnisse aus dem Authentifizierungsprozess, indem sie die Anmeldedaten kryptografisch an die legitime Website bindet. FIDO2- und WebAuthn-Passkeys sowie PIV- oder CAC-Smartcards erfüllen diese Anforderungen. SMS-Codes, E-Mail-Codes und herkömmliche Push-Bestätigungen erfüllen diese Anforderungen hingegen nicht.
Ja. Angreifer umgehen die MFA, ohne die Kryptografie zu knacken, indem sie stattdessen den Nutzer oder die Sitzung ins Visier nehmen. Zu den gängigen Methoden zählen „Man-in-the-Middle“-Phishing-Proxys, die Codes in Echtzeit weiterleiten, gestohlene Sitzungstoken, mit denen die Authentifizierung vollständig umgangen wird, SIM-Swapping bei SMS-Codes sowie Social-Engineering-Angriffe über den Helpdesk, um ein registriertes Gerät zurückzusetzen.
MFA-Fatigue, auch als „Push-Bombing“ bezeichnet, ist ein Angriff, bei dem ein Angreifer, der bereits über ein gültiges Passwort verfügt, wiederholt Push-Bestätigungsanfragen auslöst, bis der Benutzer aus Verwirrung oder Verärgerung eine davon bestätigt. Durch Nummernabgleich, Ratenbegrenzung bei Bestätigungsaufforderungen und phishingresistente Methoden lässt sich das Risiko verringern.
Bei der risikobasierten Authentifizierung wird je nach Risiko der Anfrage angepasst, welche Nachweise ein Benutzer erbringen muss. Signale wie Gerät, Standort, Netzwerk und die Sensibilität der Ressource fließen in eine Risikobewertung ein. Anfragen mit geringem Risiko werden mit weniger Sicherheitsabfragen bearbeitet, während anomale Anfragen eine Eskalation zu einem stärkeren Authentifizierungsfaktor auslösen.
Gerätegebundene Passkeys, FIDO2-Sicherheitsschlüssel und Smartcards bieten den höchsten Schutz, da der private Schlüssel das Gerät niemals verlässt und weder durch Phishing gestohlen noch nachgespielt werden kann. Einmalige Passcodes per SMS und E-Mail sind die schwächste weit verbreitete Option und anfällig für SIM-Swapping und das Abfangen von Nachrichten.
Nein, obwohl sich beide Konzepte überschneiden. Bei der passwortlosen Authentifizierung wird das Passwort als Authentifizierungsfaktor entfallen, während es bei der Multi-Faktor-Authentifizierung darum geht, wie viele unabhängige Faktoren erforderlich sind. Ein Passkey, der mit biometrischen Daten oder einer Geräte-PIN entsperrt wird, ist sowohl passwortlos als auch multi-faktoriell. Ein einzelner passwortloser Faktor ohne lokale Entsperrung ist keines von beiden.
Ja. SSO regelt, wie oft sich ein Benutzer authentifiziert, nicht aber, wie sicher die Authentifizierung ist. Ohne vorherige MFA führt ein einziges gestohlenes Passwort dazu, dass alle verbundenen Anwendungen auf einmal freigeschaltet werden, was den Schadensumfang vergrößert, anstatt ihn zu verringern. SSO und MFA sind sich ergänzende Sicherheitsmaßnahmen.



 Eingeschlossen