Keamanan Siber di Sektor Jasa Keuangan Dimulai dari Identitas.
Keamanan siber di sektor jasa keuangan bergantung pada pengendalian siapa yang memiliki akses ke apa saja dan pembuktian hal tersebut kepada pihak regulator.
RSA menyediakan layanan otentikasi yang tahan terhadap serangan phishing, verifikasi identitas melalui layanan bantuan, serta tata kelola akses otomatis bagi bank, perusahaan asuransi, perusahaan pasar modal, dan manajer kekayaan, yang dapat diterapkan di lingkungan cloud, hybrid, on-premises, dan air-gapped.
Manajemen identitas dan akses untuk layanan keuangan
RSA adalah satu-satunya platform yang mengintegrasikan otentikasi tahan phishing, verifikasi identitas layanan bantuan, dan tata kelola akses otomatis—sehingga memberikan lembaga keuangan satu landasan yang telah teruji untuk mencegah serangan berbasis kredensial, memenuhi persyaratan regulator, dan memastikan kelancaran operasional.
Jangan pernah offline
Sistem failover otentikasi hibrida satu-satunya di pasar ini memastikan pengguna tetap terotentikasi dan transaksi tetap berjalan bahkan saat koneksi terputus.
Blokir phishing
dan sosial
teknik
dan sosial
teknik
MFA yang tahan terhadap phishing dan verifikasi help desk dua arah mencegah pencurian kredensial serta serangan rekayasa sosial sebelum terjadi.
Semua kerangka kerja. Tidak perlu konfigurasi.
Kepatuhan terhadap FFIEC, NY DFS, DORA, NIS2, PCI-DSS, SOX, dan GLBA sudah terintegrasi secara bawaan, bukan ditambahkan sebagai fitur tambahan.
Otentikasi, akses, dan tata kelola bagi lembaga keuangan
RSA melindungi lembaga keuangan di lebih dari 120 negara, dengan menyediakan solusi yang dibutuhkan oleh bank, perusahaan asuransi, perusahaan pasar modal, dan organisasi jasa keuangan lainnya untuk mencegah kebocoran data, melindungi operasional, serta memenuhi setiap persyaratan regulasi.
Otentikasi
RSA ID Plus menyediakan otentikasi multi-faktor (MFA) yang tahan terhadap serangan phishing, otentikasi tanpa kata sandi, serta kontrol akses berbasis risiko di lingkungan cloud, hybrid, dan on-premises, sehingga memenuhi Persyaratan 8 PCI-DSS, pedoman otentikasi FFIEC, dan persyaratan risiko TIK DORA.
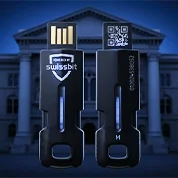
RSA iShield Key 2 untuk Perusahaan
Menyediakan otentikasi dengan tingkat jaminan tertinggi bagi pengguna dengan hak istimewa dan pekerja jarak jauh di lingkungan yang diatur, dengan kunci keamanan bersertifikasi FIPS 140-3 Level 3, FIDO2.
RSA Tanpa Kata Sandi
Jaga keamanan transaksi sekaligus hilangkan hambatan, dengan sistem tanpa kata sandi bagi setiap pengguna, di setiap lingkungan, setiap saat.
RSA® Risk AI
Mendeteksi perilaku akses yang tidak wajar dan menerapkan kontrol kebijakan dinamis untuk mendorong penerapan Zero Trust serta memenuhi mandat DORA terkait pemantauan risiko TIK secara berkelanjutan.
Verifikasi Langsung Meja Bantuan RSA
Lindungi interaksi dengan layanan bantuan, transfer kawat, pembayaran, dan permintaan akses akun dari serangan rekayasa sosial serta serangan yang bertujuan mengelabui otentikasi multi-faktor (MFA).
Akses
RSA menyediakan kontrol akses yang dibutuhkan oleh lembaga keuangan: verifikasi berkelanjutan, penerapan kebijakan adaptif, serta failover hibrida di seluruh lingkungan tempat tenaga kerja Anda beroperasi.
Penyebaran Sovereign RSA ID Plus
Terapkan IAM full-stack dalam konfigurasi cloud pribadi, multi-cloud, on-premises, dan air-gapped. Dirancang khusus untuk lembaga yang memiliki persyaratan residensi data.
Integrasi Microsoft 365
RSA terintegrasi dengan Microsoft 365 dan Azure AD untuk mengamankan akses di seluruh lingkungan yang menjadi andalan sebagian besar lembaga keuangan.
Failover Hibrida RSA
Satu-satunya sistem failover otentikasi hibrida di pasar—pengguna tetap terotentikasi dan transaksi tetap berjalan selama terjadi gangguan pada layanan cloud.
Sistem masuk tunggal (SSO)
Sederhanakan akses ke berbagai aplikasi hybrid, cloud, dan on-premises melalui pengelolaan identitas terpusat—proses yang lebih lancar bagi karyawan, tanpa mengorbankan keamanan.
Tata Kelola & Kepatuhan
RSA memberikan lembaga keuangan kemampuan untuk memantau dan mengendalikan sistem guna menerapkan prinsip hak akses minimal, mengotomatiskan proses sertifikasi akses, serta membuktikan kepatuhan berkelanjutan terhadap persyaratan PCI-DSS, SOX, DORA, FFIEC, NY DFS, dan GLBA.
Manajemen Postur Keamanan Identitas (ISPM)
RSA Governance & Lifecycle memantau akses dengan hak istimewa berlebihan, akun yang tidak aktif, dan celah kepatuhan di seluruh lingkungan sebelum penyerang menemukannya.
Peninjauan akses otomatis
Gantikan siklus sertifikasi manual dengan peninjauan akses yang didukung AI untuk menerapkan prinsip hak akses minimal serta menghasilkan laporan SOX, PCI-DSS, DORA, dan FFIEC yang siap diaudit.
Otomatisasi siklus hidup
Otomatiskan alur kerja untuk karyawan, kontraktor, dan vendor pihak ketiga yang baru bergabung, pindah, atau keluar—dengan memberikan, menyesuaikan, dan mencabut akses sesuai jadwal di seluruh sistem.
Jejak audit secara real-time
Pencatatan dan pelaporan berkelanjutan yang menghasilkan bukti kepatuhan untuk pemeriksaan oleh OCC, FDIC, dan otoritas pengawas negara bagian tanpa perlu upaya manual.
Keamanan identitas menurut segmen jasa keuangan
RSA melindungi organisasi jasa keuangan di seluruh segmen industri—mulai dari perbankan global hingga koperasi kredit regional, dari asuransi hingga pasar modal—dengan solusi yang telah teruji di berbagai lingkungan.
Keamanan identitas dalam perbankan
RSA melindungi bank ritel dan komersial dengan otentikasi multi-faktor (MFA) yang tahan terhadap serangan phishing, verifikasi identitas melalui layanan bantuan, serta tata kelola otomatis, sehingga memenuhi pedoman otentikasi FFIEC, persyaratan perlindungan data GLBA, dan Persyaratan 8 PCI-DSS.
Keamanan identitas dalam bidang asuransi
RSA menyediakan solusi keamanan identitas bagi perusahaan asuransi properti dan kecelakaan (P&C), asuransi jiwa, serta asuransi kesehatan dalam mengelola akses karyawan, integrasi pihak ketiga, dan data pemegang polis. Penuhi persyaratan regulasi NIST, SOX, dan tingkat negara bagian melalui tata kelola akses otomatis serta pemantauan kepatuhan berkelanjutan.
Keamanan identitas untuk pasar modal
RSA melindungi platform perdagangan, sistem pialang, dan operasi perbankan investasi dengan otentikasi tingkat keamanan tinggi, kontrol akses istimewa, serta tata kelola yang siap diaudit dan selaras dengan persyaratan SOX, FINRA, DORA, dan NIS2.
Keamanan identitas dalam pengelolaan kekayaan
Akses yang aman bagi penasihat, platform pihak ketiga, dan portal klien, dilengkapi dengan manajemen siklus hidup identitas serta dokumentasi audit yang diwajibkan oleh kepatuhan RIA dan pengawasan FINRA.
Bagaimana sebuah bank besar di kawasan Asia-Pasifik berhasil mengamankan 50.000 identitas
Simak bagaimana salah satu bank terbesar di Australia dan Selandia Baru memindahkan sistem IAM ke cloud sesuai dengan kecepatan mereka sendiri, melindungi 20.000 karyawan dan 30.000 nasabah perbankan bisnis dengan kekayaan bersih tinggi, serta memenuhi persyaratan APRA CPS 234 dan Essential Eight Australia dengan RSA ID Plus.
“Otentikasi yang tahan terhadap serangan phishing. Lebih dari 50.000 identitas dikelola. Proses pengadaan yang lebih efisien. Kepatuhan terhadap APRA dan Essential Eight—tanpa mengganggu operasional.”
Pertanyaan yang Sering Diajukan
Apa saja persyaratan MFA berdasarkan PCI-DSS bagi lembaga keuangan?
Persyaratan 8.4 PCI-DSS v4.0 mewajibkan otentikasi multi-faktor untuk semua akses ke lingkungan data pemegang kartu, termasuk akses jarak jauh oleh karyawan dan vendor pihak ketiga. RSA ID Plus memenuhi persyaratan ini dengan opsi MFA yang tahan terhadap serangan phishing, termasuk kunci perangkat keras FIDO2, passkey yang terikat pada perangkat, serta otentikasi berbasis risiko di lingkungan cloud, hybrid, dan on-premises.
Apa saja persyaratan DORA terkait manajemen identitas dan akses?
DORA (Digital Operational Resilience Act) mewajibkan lembaga keuangan Uni Eropa untuk mengelola risiko teknologi informasi dan komunikasi (TIK) sebagai bagian dari kerangka kerja ketahanan operasional mereka. Dalam hal manajemen identitas dan akses, hal ini mencakup pengendalian akses istimewa, otentikasi multi-faktor, pemantauan berkelanjutan terhadap anomali akses, serta jejak audit yang terdokumentasi. RSA ID Plus dan Tata Kelola & Siklus Hidup RSA menangani persyaratan tersebut melalui MFA yang tahan terhadap serangan phishing, ISPM, peninjauan akses otomatis, dan pencatatan audit secara real-time.
Apa saja persyaratan yang ditetapkan dalam pedoman otentikasi FFIEC untuk layanan perbankan daring?
Pedoman FFIEC mewajibkan lembaga keuangan untuk menerapkan sistem pengendalian keamanan berlapis, termasuk otentikasi berbasis risiko dan deteksi anomali, untuk layanan perbankan daring dan transaksi berisiko tinggi. RSA ID Plus menyediakan otentikasi multi-faktor (MFA) yang adaptif dan berbasis risiko, yang mengevaluasi sinyal perangkat, lokasi, dan perilaku pada setiap upaya otentikasi, sehingga memenuhi persyaratan keamanan berlapis dari FFIEC.
Apa itu NY DFS 23 NYCRR 500?
NY DFS 23 NYCRR 500 adalah peraturan keamanan siber Negara Bagian New York bagi perusahaan jasa keuangan, yang mewajibkan otentikasi multi-faktor untuk sistem-sistem kritis, pengendalian akun dengan hak istimewa, serta pelaporan audit. RSA ID Plus dan Tata Kelola & Siklus Hidup RSA menyediakan otentikasi multi-faktor (MFA) yang tahan terhadap serangan phishing, tata kelola akses istimewa, serta jejak audit yang diwajibkan oleh persyaratan kepatuhan NY DFS.
Kontrol akses apa saja yang diwajibkan dalam kepatuhan terhadap SOX?
SOX mewajibkan lembaga keuangan untuk menerapkan kontrol akses yang ketat terhadap sistem pelaporan keuangan, menerapkan prinsip hak akses seminimal mungkin, serta menyusun jejak audit untuk keperluan pemeriksaan. Tata Kelola & Siklus Hidup RSA mengotomatiskan proses sertifikasi akses, pengelolaan peran, dan pelaporan audit, sehingga memberikan lembaga-lembaga tersebut dokumentasi yang mereka butuhkan untuk membuktikan kepatuhan terhadap SOX tanpa perlu melakukan proses manual.
Bagaimana para penyerang menargetkan layanan bantuan TI, dan apa yang menghentikan mereka?
Penipuan dengan menyamar sebagai layanan bantuan (help desk) merupakan vektor serangan yang telah tercatat dan telah merugikan berbagai organisasi hingga ratusan juta dolar. Verifikasi Langsung Meja Bantuan RSA memastikan identitas penelepon sebelum staf help desk mengambil tindakan apa pun, sehingga mencegah upaya untuk melewati otentikasi dua faktor (MFA) yang tidak dapat terdeteksi oleh mekanisme otentikasi konvensional.
Apa itu manajemen postur keamanan identitas (ISPM) dan mengapa hal ini penting bagi sektor jasa keuangan?
ISPM secara terus-menerus memantau lingkungan identitas Anda untuk mendeteksi akun dengan hak akses berlebihan, akses yang tidak aktif, dan celah kepatuhan, alih-alih hanya meninjau akses pada interval yang terjadwal. Bagi lembaga keuangan yang berada di bawah pengawasan regulasi yang berkelanjutan, ISPM memberikan tim keamanan gambaran berkelanjutan mengenai risiko identitas, bukan sekadar gambaran sesaat pada titik waktu tertentu.
Bagaimana lembaga keuangan memastikan proses otentikasi tetap berjalan saat terjadi gangguan pada layanan cloud?
Failover Hibrida RSA merupakan satu-satunya fitur failover otentikasi hibrida di pasar. Jika koneksi ke sistem otentikasi berbasis cloud terputus, pengguna tetap dapat melakukan otentikasi melalui komponen lokal tanpa gangguan—sehingga transaksi, platform perdagangan, dan operasi inti tetap berjalan selama gangguan, serta secara langsung mendukung mandat ketahanan operasional DORA.
Bagaimana seharusnya lembaga keuangan mengelola akses pihak ketiga dan kontraktor?
Tata Kelola & Siklus Hidup RSA Mengotomatiskan alur kerja untuk karyawan, kontraktor, dan organisasi mitra yang baru bergabung, pindah, atau keluar. Akses diberikan, disesuaikan, dan dicabut sesuai jadwal, sehingga mengurangi risiko adanya akun yang tidak aktif atau memiliki hak akses berlebihan di antara siklus peninjauan. Hal ini secara langsung mendukung persyaratan perlindungan data GLBA dan kewajiban DORA terkait risiko pihak ketiga.
Apa saja persyaratan yang ditetapkan oleh NIS2, MAS TRM, dan APRA CPS 234 terkait manajemen identitas dan akses?
RSA mendukung kepatuhan terhadap NIS2 (Uni Eropa), Pedoman MAS TRM (Singapura), dan APRA CPS 234 (Australia) melalui otentikasi yang tahan terhadap serangan phishing, ISPM, pengelolaan akses otomatis, dan pencatatan audit secara real-time. Penyebaran Sovereign RSA ID Plus mendukung persyaratan residensi dan kedaulatan data yang ditetapkan oleh kerangka kerja tersebut.
Opsi penerapan identitas apa saja yang dibutuhkan oleh lembaga keuangan yang diawasi?
RSA mendukung penerapan di lokasi sendiri, cloud pribadi, multi-cloud, hybrid, dan air-gapped. Penyebaran Sovereign RSA ID Plus Dirancang khusus untuk lembaga yang memiliki persyaratan residensi data atau yang beroperasi di lingkungan yang dibatasi. Fleksibilitas penerapan merupakan prinsip desain, bukan sekadar fitur tambahan.
Apa perbedaan antara ISPM dan tata kelola serta administrasi identitas (IGA) tradisional?
IGA tradisional berfokus pada penyediaan akses dan pelaksanaan kampanye sertifikasi pada interval yang telah dijadwalkan. ISPM ISPM bahkan melangkah lebih jauh dengan terus memantau lingkungan Anda untuk mendeteksi akun dengan hak akses berlebihan, akses yang tidak aktif, serta celah kepatuhan di antara periode tinjauan tersebut. Bagi lembaga keuangan yang tunduk pada pemeriksaan regulasi berkelanjutan, ISPM memberikan visibilitas berkelanjutan yang tidak dapat dipenuhi hanya melalui tinjauan IGA berkala.
Apakah RSA ID Plus dapat terintegrasi dengan platform perbankan inti dan layanan keuangan?
RSA ID Plus terintegrasi dengan platform-platform perusahaan utama, termasuk Microsoft 365, Azure AD, serta sistem perbankan inti dan ERP terkemuka melalui standar SAML, OIDC, dan RADIUS. Hubungi RSA untuk membahas persyaratan integrasi khusus untuk lingkungan Anda.
Lembaga keuangan mana saja yang dilayani oleh RSA?
RSA melayani 70% dari daftar Fortune 1.000, termasuk bank-bank global, bank-bank regional, dan koperasi kredit, perusahaan asuransi, perusahaan pasar modal, serta manajer kekayaan. Hubungi RSA untuk memastikan kesesuaiannya dengan institusi dan lingkungan penerapan Anda.
Ketika kegagalan bukanlah pilihan, RSA adalah satu-satunya pilihan.
Lindungi organisasi Anda, penuhi semua persyaratan regulator, dan jaga kelancaran operasional bersama RSA.