Qu'est-ce que l'authentification multifactorielle (MFA) ?


En exigeant que les utilisateurs confirment leur identité par plusieurs moyens, l'authentification multifactorielle offre une plus grande garantie qu'ils sont bien ceux qu'ils prétendent être, ce qui réduit le risque d'accès non autorisé à des données sensibles. Après tout, c'est une chose de saisir un mot de passe volé pour obtenir l'accès ; c'en est une autre de saisir un mot de passe volé et de devoir ensuite saisir un mot de passe à usage unique (OTP) envoyé par SMS sur le smartphone de l'utilisateur légitime.
Toute combinaison de deux facteurs ou plus est considérée comme une authentification multifactorielle. L'utilisation de deux facteurs seulement peut également être qualifiée d'authentification à deux facteurs.
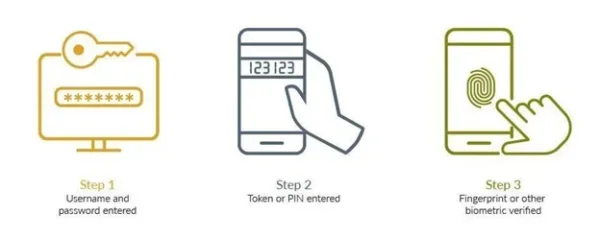
Première étape – Saisie du nom d'utilisateur et du mot de passe
La première étape du processus d'authentification multifactorielle consiste généralement pour l'utilisateur à saisir son nom d'utilisateur et son mot de passe. Cette méthode traditionnelle d'authentification constitue souvent la première ligne de défense contre les accès non autorisés. Les utilisateurs sont invités à fournir leurs informations d'identification sur une page de connexion sécurisée. Cependant, se fier uniquement à un nom d'utilisateur et à un mot de passe peut s'avérer inadéquat en raison de diverses menaces, telles que les attaques par hameçonnage, l'ingénierie sociale, les attaques de type "adversary-in-the-middle" ou les violations de données de tiers qui ont mis les informations d'identification des utilisateurs à la disposition d'acteurs menaçants.
Par conséquent, qu'il s'agisse de compléter le processus traditionnel d'AMF ou d'aller au-delà des mots de passe, des méthodes de vérification supplémentaires sont nécessaires pour améliorer la posture de sécurité d'une organisation.
Deuxième étape – Saisie du jeton ou du code PIN
Après avoir saisi avec succès leur nom d'utilisateur et leur mot de passe, la plupart des processus d'AMF demandent aux utilisateurs de saisir un numéro d'identification personnel (PIN) temporaire ou un code de passe à usage unique (OTP). La caractéristique principale de cette étape est que le jeton est sensible au temps et change souvent à intervalles réguliers. Cela signifie que même si un acteur malveillant a obtenu le mot de passe d'un utilisateur, il devra toujours avoir accès au jeton pour terminer le processus de connexion. Cette exigence de double vérification renforce considérablement la sécurité du compte de l'utilisateur, ce qui rend l'accès beaucoup plus difficile pour les intrus.
Bien que l'utilisation de l'OTP comme deuxième facteur soit beaucoup plus sûre que l'utilisation d'un simple mot de passe, elle n'est pas aussi sûre que d'autres protocoles. En outre, la manière dont les organisations partagent les OTP est également un facteur important pour déterminer la sécurité globale du processus d'authentification, les SMS et les courriels étant généralement considérés comme offrant une sécurité globale plus faible.
Troisième étape – Vérification par empreinte digitale ou autre donnée biométrique
La dernière étape du processus d'authentification multifactorielle implique souvent une vérification biométrique, telle qu'un balayage des empreintes digitales, une reconnaissance faciale ou un balayage de l'iris, ou une authentification basée sur quelque chose que vous possédez, telle qu'une clé de sécurité liée à un appareil. La biométrie repose sur des caractéristiques physiques uniques qui sont extrêmement difficiles à reproduire ou à falsifier. En exigeant une vérification biométrique en plus du nom d'utilisateur, du mot de passe et du jeton, l'AMF garantit que la personne qui tente d'accéder au compte est bien l'utilisateur autorisé. Cette étape est particulièrement utile dans les environnements mobiles, où de nombreux appareils sont équipés d'une technologie de reconnaissance faciale ou d'empreintes digitales. La mise en œuvre de l'authentification biométrique permet non seulement de renforcer la sécurité, mais aussi d'offrir une expérience transparente et conviviale, car les utilisateurs peuvent rapidement et facilement vérifier leur identité sans avoir à se souvenir de codes complexes.
Les clés de sécurité liées à l'appareil et d'autres authentificateurs matériels ou jetons matériels offrent également une sécurité renforcée. Les passkeys liés à un appareil sont généralement hébergés sur des dispositifs de "clés de sécurité" spécifiques, les paires de clés étant générées et stockées sur un seul appareil. De plus, la clé elle-même ne quitte jamais ce dispositif, ce qui rend le flux d'authentification plus sûr.
Une méthode d'authentification multifactorielle est généralement classée dans l'une des trois catégories suivantes :
1. Quelque chose que vous connaissez - NIP, mot de passe ou réponse à une question de sécurité
Les mots de passe et les codes PIN sont des exemples de facteurs de connaissance. Il s'agit de secrets connus de l'utilisateur et qui constituent la première ligne de défense. Dans le cadre de l'AMF, ils ancrent la sécurité dans des informations qui sont supposées être mémorisées par l'utilisateur et inaccessibles à d'autres.
2. Quelque chose que vous possédez -OTP, jeton, dispositif de confiance, carte à puce ou badge, passkeys liés à un dispositif
La possession de dispositifs physiques, tels que des jetons matériels, des passe-partout liés à un dispositif ou des téléphones portables, constitue un facteur de possession. Ces objets contiennent souvent des clés cryptographiques ou sont capables de recevoir des codes de vérification, ce qui ajoute une barrière supplémentaire à l'accès non autorisé. Avec les facteurs de possession, la simple connaissance d'un mot de passe ne suffit pas ; l'accès nécessite un objet que l'utilisateur détient physiquement.
3. Ce que vous êtes - visage, empreintes digitales, scan rétinien ou autres données biométriques
Les facteurs d'inhérence sont liés aux caractéristiques biométriques d'un individu. Les exemples incluent les empreintes digitales, la reconnaissance faciale, les modèles vocaux et même les scans rétiniens. Ces facteurs exploitent le caractère unique des caractéristiques biologiques humaines, ce qui constitue un obstacle de taille pour les intrus potentiels.
L'une des méthodes suivantes peut être utilisée en plus du mot de passe pour obtenir une authentification multifactorielle.
- Biométrie— une méthode d'authentification qui repose sur la reconnaissance, par un appareil ou une application, d'un élément biométrique, tel que l'empreinte digitale, les traits du visage, la rétine ou l'iris d'une personne
- Pousser pour approuver—une notification s'affichant sur l'appareil d'un utilisateur et lui demandant d'approuver une demande d'accès en appuyant sur l'écran de son appareil
- Mot de passe à usage unique (OTP)—une suite de caractères générée automatiquement qui permet d'authentifier un utilisateur pour une seule session de connexion ou une seule transaction
- Jeton matériel ou des jetons physiques ou des clés d'accès liées à un appareil— un petit appareil portable générateur de mots de passe à usage unique (OTP), parfois appelé « porte-clés », comme le RSA iShield Key 2 series ou l'authentificateur matériel RSA DS100
- Jeton logiciel ou des jetons logiciels ou des authentificateurs logiciels—un jeton qui se présente sous la forme d’une application logicielle sur un smartphone ou un autre appareil, plutôt que sous la forme d’un jeton physique, à l’instar de l’application Authenticator de RSA, disponible sur iOS et Android
Améliorer la sécurité
L'authentification multifactorielle améliore la sécurité. Après tout, lorsqu'un seul mécanisme protège un point d'accès, tel qu'un mot de passe, la seule chose qu'un acteur malveillant doit faire pour entrer est de trouver un moyen de deviner ou de voler ce mot de passe. C'est la raison pour laquelle la majorité des violations de données commencent par des informations d'identification compromises ou par du phishing, qui conduit à des informations d'identification compromises.
Mais si l'entrée nécessite un deuxième (ou même un deuxième et un troisième) facteur d'authentification, il est d'autant plus difficile d'entrer, surtout si l'on exige quelque chose de plus difficile à deviner ou à voler, comme une caractéristique biométrique.
Le MFA permet également d'améliorer la Confiance zéro maturité et met fin au phishing grâce à une authentification résistante au phishing.
Soutenir les initiatives numériques
De plus en plus d'organisations souhaitent déployer un travail à distance Aujourd'hui, de plus en plus de consommateurs optent pour acheter en ligne plutôt que dans les magasins, et de plus en plus d'organisations déplacent leurs applications et autres ressources vers les sites web de l'UE. le nuage, L'authentification multifactorielle est un outil puissant. La sécurisation des ressources des organisations et du commerce électronique est un défi à l'ère numérique, et l'authentification multifactorielle peut s'avérer inestimable pour aider à sécuriser les interactions et les transactions en ligne.
En créant un environnement d'accès plus sûr, il est possible d'en créer un moins pratique, ce qui peut être un inconvénient. (Cela est d'autant plus vrai que les Confiance zéro, qui traite tout comme une menace potentielle, y compris le réseau et toutes les applications ou services fonctionnant sur le réseau, continue de gagner du terrain en tant que fondement de l'accès sécurisé). Aucun employé ne souhaite passer plus de temps chaque jour à gérer les multiples obstacles à la connexion et à l'accès aux ressources, et aucun consommateur pressé de faire ses courses ou ses opérations bancaires ne souhaite être dérouté par de multiples exigences d'authentification. La clé consiste à trouver un équilibre entre sécurité et commodité, de sorte que l'accès soit sécurisé, mais que les conditions d'accès ne soient pas trop onéreuses au point de gêner indûment les personnes qui en ont légitimement besoin.
L'un des moyens de trouver un équilibre entre la sécurité et la commodité consiste à renforcer ou à réduire les exigences d'authentification en fonction de l'enjeu, c'est-à-dire du risque associé à une demande d'accès. C'est ce que l'on entend par l'authentification basée sur le risque. Le risque peut être lié à l'objet de l'accès, à la personne qui demande l'accès ou aux deux.
- Risque lié à l'objet de l'accès : Par exemple, si une personne demande un accès numérique à un compte bancaire, est-ce pour effectuer un virement ou simplement pour vérifier l’état d’un virement déjà en cours ? Ou si une personne utilise un site web ou une application de vente en ligne, est-ce pour passer une commande ou simplement pour vérifier l’état de livraison d’une commande existante ? Un identifiant et un mot de passe peuvent suffire dans ce dernier cas, mais l'authentification multifactorielle s'avère justifiée lorsqu'un actif de grande valeur est en jeu.
- Risque posé par la personne qui demande l'accès : Lorsqu'un employé ou un contractant à distance demande l'accès au réseau de l'entreprise depuis la même ville jour après jour, en utilisant toujours le même ordinateur portable, il y a peu de raisons de soupçonner qu'il ne s'agit pas de cette personne. Mais que se passe-t-il lorsqu'une demande émanant de Mary, à Minneapolis, arrive soudainement de Moscou un matin ? Le risque potentiel (s'agit-il vraiment d'elle ?) justifie une demande d'authentification supplémentaire.
L'authentification multifactorielle évolue en permanence pour offrir un accès à la fois plus sûr pour les organisations et moins gênant pour les utilisateurs. La biométrie est un excellent exemple de cette idée. Elle est à la fois plus sûre, car il est difficile de voler une empreinte digitale ou un visage, et plus pratique, car l'utilisateur n'a pas à se souvenir de quoi que ce soit (comme un mot de passe) ou à faire d'autres efforts importants. Voici quelques-unes des avancées qui façonnent aujourd'hui l'authentification multifactorielle.
- Intelligence artificielle (IA) et apprentissage automatique (AA) : L'IA et l'apprentissage automatique peuvent être utilisés pour identifier les comportements permettant de déterminer si une demande d'accès donnée est “ normale ” et ne nécessite donc pas d'authentification supplémentaire (ou, à l'inverse, pour détecter un comportement anormal qui justifie une telle authentification).
- Fast Identity Online (FIDO) : FL'authentification IDO repose sur un ensemble de normes libres et ouvertes définies par l'Alliance FIDO. Elle permet de remplacer les connexions par mot de passe par des procédures d'authentification sécurisées et rapides sur les sites web et dans les applications.
- Authentification sans mot de passe : Plutôt que d'utiliser un mot de passe comme principal moyen de vérification d'identité et de le compléter par d'autres méthodes ne faisant pas appel à un mot de passe, l'authentification sans mot de passe supprime purement et simplement les mots de passe comme moyen d'authentification.
Soyez assurés que l'authentification multifactorielle continuera d'évoluer et de s'améliorer dans le cadre de la recherche de moyens permettant aux personnes de prouver qu'elles sont bien celles qu'elles prétendent être, de manière fiable et sans passer par toutes sortes d'étapes.
Essayer Solution d'authentification multifactorielle (MFA) dans le nuage ID Plus— l’un des produits les plus sécurisés du marché, et la solution d’authentification multifactorielle (MFA) la plus déployée au monde.
Découvrez pourquoi : inscrivez-vous à notre essai gratuit de 45 jours : Démarrer un essai gratuit
MFA signifie « authentification multifactorielle ». Il s'agit d'un dispositif de sécurité qui exige d'un utilisateur qu'il confirme son identité à l'aide d'au moins deux facteurs indépendants avant que l'accès ne lui soit accordé, plutôt que par un simple mot de passe. Toute combinaison de deux facteurs ou plus est valable ; c'est pourquoi l'authentification à deux facteurs est une forme d'authentification multifactorielle.
L'authentification à deux facteurs utilise exactement deux facteurs. L'authentification multifactorielle en utilise au moins deux ; la 2FA est donc un sous-ensemble de la MFA plutôt qu'une approche concurrente. La différence pratique réside dans le nombre maximal requis, et non dans la nature des facteurs : une politique de MFA peut exiger un troisième facteur pour les demandes d'accès à haut risque, tandis que la 2FA se limite à deux.
Les facteurs d'authentification se répartissent en trois catégories : quelque chose que vous connaissez, comme un mot de passe ou un code PIN ; quelque chose que vous possédez, comme une clé matérielle, une carte à puce ou une clé d'accès liée à un appareil ; et quelque chose qui vous est propre, comme une empreinte digitale, un visage ou un iris. Une véritable authentification multifactorielle (MFA) combine des facteurs issus de différentes catégories, et non deux éléments d'une même catégorie.
La saisie d'un mot de passe suivie de la validation d'une notification push sur un téléphone enregistré constitue une authentification à plusieurs facteurs, car elle combine un élément que vous connaissez et un élément que vous possédez. En revanche, la saisie d'un mot de passe suivie de la réponse à une question de sécurité n'en est pas une, car ces deux éléments relèvent de la connaissance et une seule violation de sécurité peut les compromettre tous les deux.
L'authentification multifactorielle (MFA) résistante au phishing est un système d'authentification qui ne peut être contourné en incitant un utilisateur à divulguer ses identifiants. Elle élimine les secrets partagés du processus en liant cryptographiquement les identifiants au site légitime. Les clés d'accès FIDO2 et WebAuthn, ainsi que les cartes à puce PIV ou CAC, répondent à ces critères. Ce n'est pas le cas des codes envoyés par SMS ou par e-mail, ni des validations par notification push standard.
Oui. Les pirates contournent l'authentification multifactorielle (MFA) sans compromettre la cryptographie, en ciblant plutôt l'utilisateur ou la session. Parmi les méthodes couramment utilisées, on peut citer les proxys de hameçonnage de type « man-in-the-middle » qui relaient les codes en temps réel, les jetons de session volés qui permettent de contourner complètement l'authentification, le « SIM swapping » visant les codes SMS, ainsi que l'ingénierie sociale auprès du service d'assistance pour réinitialiser un appareil enregistré.
La « fatigue MFA », également appelée « push bombing », est une attaque dans laquelle un cybercriminel, disposant déjà d'un mot de passe valide, déclenche des demandes d'approbation par notification à répétition jusqu'à ce que l'utilisateur en approuve une, par confusion ou par agacement. La vérification des numéros, la limitation du nombre de demandes d'approbation et les méthodes résistantes au phishing permettent toutes de réduire l'exposition à ce risque.
L'authentification basée sur le risque adapte les éléments qu'un utilisateur doit fournir en fonction du risque associé à la requête. Des indicateurs tels que l'appareil, la localisation, le réseau et le niveau de sensibilité de la ressource contribuent à établir un score de risque. Les requêtes à faible risque sont traitées avec moins de vérifications, tandis que celles présentant des anomalies déclenchent le passage à un facteur d'authentification plus fort.
Les clés d’accès liées à un appareil, les clés de sécurité FIDO2 et les cartes à puce offrent la protection la plus efficace, car la clé privée ne quitte jamais l’appareil et ne peut donc pas faire l’objet d’une tentative d’hameçonnage ni d’une réutilisation. Les codes d’accès à usage unique envoyés par SMS ou par e-mail constituent l’option la plus vulnérable parmi celles largement utilisées ; ils sont exposés aux risques d’usurpation de carte SIM et d’interception.
Non, même s'il y a un chevauchement entre les deux. L'authentification sans mot de passe supprime le mot de passe en tant que facteur d'authentification, tandis que l'authentification multifactorielle (MFA) porte sur le nombre de facteurs indépendants requis. Une clé d'accès déverrouillée à l'aide d'un identifiant biométrique ou du code PIN d'un appareil relève à la fois de l'authentification sans mot de passe et de l'authentification multifactorielle. Un facteur unique d'authentification sans mot de passe, sans déverrouillage local, ne relève ni de l'un ni de l'autre.
Oui. L'authentification unique (SSO) contrôle le nombre de fois où un utilisateur s'authentifie, et non le niveau de sécurité de cette authentification. Sans authentification multifactorielle (MFA) en amont, un simple mot de passe volé permet d'accéder simultanément à toutes les applications connectées, ce qui élargit la portée de l'attaque au lieu de la réduire. L'authentification unique (SSO) et l'authentification multifactorielle (MFA) sont des mesures de sécurité complémentaires.



 Inclus