A segurança cibernética no setor de serviços financeiros começa com a identidade.
A segurança cibernética no setor de serviços financeiros depende do controle de quem tem acesso a quais informações e da comprovação disso aos órgãos reguladores.
A RSA oferece a bancos, seguradoras, empresas do mercado de capitais e gestores de patrimônio autenticação resistente a phishing, verificação de identidade para serviços de suporte técnico e governança automatizada de acesso em ambientes de nuvem, híbridos, locais e isolados.
Gerenciamento de identidade e acesso para serviços financeiros
A RSA é a única plataforma que unifica a autenticação resistente a phishing, a verificação de identidade no suporte técnico e a governança automatizada de acesso — oferecendo às instituições financeiras uma base comprovada para prevenir ataques baseados em credenciais, atender às exigências dos órgãos reguladores e manter a continuidade operacional.
Nunca fique offline
O único sistema híbrido de failover de autenticação do mercado mantém os usuários autenticados e as transações em andamento, mesmo quando há falha na conectividade.
Bloquear phishing
e social
engenharia
e social
engenharia
A autenticação multifatorial (MFA) resistente a phishing e a verificação bidirecional do suporte técnico impedem o roubo de credenciais e os ataques de engenharia social antes mesmo que eles comecem.
Qualquer framework. Não é necessária nenhuma configuração.
A conformidade com as normas FFIEC, NY DFS, DORA, NIS2, PCI-DSS, SOX e GLBA está integrada ao sistema, não é um recurso adicionado posteriormente.
Autenticação, acesso e governança para instituições financeiras
A RSA protege instituições financeiras em mais de 120 países, oferecendo os recursos de que bancos, seguradoras, empresas do mercado de capitais e outras organizações de serviços financeiros precisam para prevenir violações, proteger suas operações e cumprir todas as exigências regulatórias.
Autenticação
O RSA ID Plus oferece autenticação multifatorial (MFA) resistente a phishing, autenticação sem senha e controles de acesso baseados em risco em ambientes de nuvem, híbridos e locais, atendendo ao Requisito 8 da PCI-DSS, às diretrizes de autenticação da FFIEC e aos requisitos de risco de TIC da DORA.
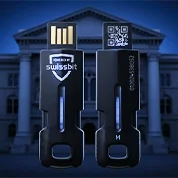
RSA iShield Key 2 para Empresas
Oferece autenticação com o mais alto nível de segurança para usuários com privilégios e funcionários remotos em ambientes regulamentados, por meio de uma chave de segurança certificada pela norma FIPS 140-3 Nível 3, FIDO2.
RSA sem senha
Mantenha as transações seguras e elimine os obstáculos, com o acesso sem senha para todos os usuários, em todos os ambientes e em todas as ocasiões.
RSA® Risk AI
Detectar comportamentos anômalos de acesso e aplicar controles dinâmicos de políticas para promover a abordagem Zero Trust e atender às exigências da DORA relativas ao monitoramento contínuo de riscos de TIC.
RSA Help Desk Live Verify
Proteja as interações com o suporte técnico, as transferências bancárias, os pagamentos e as solicitações de acesso a contas contra ataques de engenharia social e de contorno da autenticação multifatorial (MFA).
Acesso
A RSA oferece os controles de acesso de que as instituições financeiras precisam: verificação contínua, aplicação adaptativa de políticas e failover híbrido em todos os ambientes em que sua equipe opera.
Implantação do RSA ID Plus Sovereign
Implemente uma solução de IAM full-stack em configurações de nuvem privada, multicloud, local e com isolamento físico. Desenvolvida especificamente para instituições com requisitos de residência de dados.
Integração do Microsoft 365
O RSA se integra ao Microsoft 365 e ao Azure AD para proteger o acesso nos ambientes dos quais a maioria das instituições financeiras depende.
Failover híbrido RSA
A única solução híbrida de failover de autenticação do mercado — os usuários permanecem autenticados e as transações continuam mesmo durante interrupções nos serviços em nuvem.
Logon único (SSO)
Simplifique o acesso a aplicativos híbridos, na nuvem e locais com o gerenciamento centralizado de identidades — menos dificuldades para os funcionários, sem comprometer a segurança.
Governança e Conformidade
A RSA oferece às instituições financeiras a visibilidade e o controle necessários para aplicar o princípio do privilégio mínimo, automatizar as certificações de acesso e comprovar a conformidade contínua com os requisitos da PCI-DSS, SOX, DORA, FFIEC, NY DFS e GLBA.
Gerenciamento da postura de segurança da identidade (ISPM)
O RSA Governance & Lifecycle monitora acessos com privilégios excessivos, contas inativas e falhas de conformidade em todo o ambiente antes que os invasores as descubram.
Revisões automatizadas de acesso
Substitua os ciclos manuais de certificação por revisões de acesso assistidas por IA para garantir a aplicação do princípio do privilégio mínimo e gerar relatórios em conformidade com as normas SOX, PCI-DSS, DORA e FFIEC, prontos para auditoria.
Automação do ciclo de vida
Automatize os fluxos de trabalho relacionados à admissão, transferência e desligamento de funcionários, prestadores de serviços e fornecedores terceirizados — concedendo, ajustando e revogando o acesso de forma programada em todos os sistemas.
Registros de auditoria em tempo real
Registro e geração de relatórios contínuos que fornecem evidências de conformidade para as inspeções regulatórias da OCC, da FDIC e dos órgãos estaduais, sem a necessidade de trabalho manual.
Segurança de identidade por segmento de serviços financeiros
A RSA protege organizações de serviços financeiros em todos os segmentos do setor — desde bancos globais até cooperativas de crédito regionais, de seguradoras até mercados de capitais — com soluções comprovadas em todos os ambientes.
Segurança de identidade para o setor bancário
A RSA protege bancos de varejo e comerciais por meio de autenticação multifatorial (MFA) resistente a phishing, verificação de identidade pelo suporte técnico e governança automatizada, atendendo às diretrizes de autenticação da FFIEC, aos requisitos de proteção de dados da GLBA e ao Requisito 8 da PCI-DSS.
Segurança de identidade para o setor de seguros
A RSA oferece segurança de identidade para seguradoras de seguros patrimoniais e de acidentes, de vida e de saúde, gerenciando o acesso de funcionários, integrações com terceiros e dados de segurados. Atenda aos requisitos regulatórios do NIST, da SOX e estaduais por meio da governança automatizada de acesso e do monitoramento contínuo da conformidade.
Segurança de identidade para os mercados de capitais
A RSA protege plataformas de negociação, sistemas de corretagem e operações de banco de investimento por meio de autenticação de alta segurança, controles de acesso privilegiado e governança pronta para auditoria, alinhada aos requisitos da SOX, FINRA, DORA e NIS2.
Segurança de identidade para gestão de patrimônio
Acesso seguro para consultores, plataformas de terceiros e portais de clientes, com o gerenciamento do ciclo de vida da identidade e a documentação de auditoria exigidos pela conformidade com a RIA e pela supervisão da FINRA.
Como um grande banco da região Ásia-Pacífico protegeu 50.000 identidades
Veja como um dos maiores bancos da Austrália e da Nova Zelândia migrou sua solução de gerenciamento de identidades e acessos (IAM) para a nuvem em seu próprio ritmo, protegeu 20.000 funcionários e 30.000 clientes corporativos de alto patrimônio líquido e atendeu aos requisitos da norma CPS 234 da APRA e do “Essential Eight” da Austrália com o RSA ID Plus.
“Autenticação resistente a phishing. Mais de 50.000 identidades gerenciadas. Processo de aquisição simplificado. Conformidade com a APRA e o Essential Eight — sem interromper as operações.”
Perguntas frequentes
Quais são os requisitos de MFA previstos na norma PCI-DSS para instituições financeiras?
O Requisito 8.4 da norma PCI-DSS v4.0 exige a autenticação multifatorial para todos os acessos ao ambiente de dados dos titulares de cartões, incluindo o acesso remoto por parte de funcionários e fornecedores terceirizados. RSA ID Plus atende a esse requisito com opções de autenticação multifatorial (MFA) resistentes a ataques de phishing, incluindo chaves de hardware FIDO2, chaves de acesso vinculadas a dispositivos e autenticação baseada em risco em ambientes de nuvem, híbridos e locais.
O que a DORA exige em relação ao gerenciamento de identidade e acesso?
A DORA (Lei de Resiliência Operacional Digital) exige que as entidades financeiras da UE gerenciem os riscos relacionados às tecnologias da informação e comunicação (TIC) como parte de seu quadro de resiliência operacional. No que diz respeito ao gerenciamento de identidade e acesso, isso inclui controles de acesso privilegiado, autenticação multifatorial, monitoramento contínuo de anomalias de acesso e trilhas de auditoria documentadas. RSA ID Plus e Governança e ciclo de vida da RSA atender a esses requisitos por meio de autenticação multifatorial (MFA) resistente a phishing, ISPM, revisões automatizadas de acesso e registro de auditorias em tempo real.
O que as diretrizes de autenticação da FFIEC exigem para serviços bancários on-line?
As diretrizes da FFIEC exigem que as instituições financeiras implementem controles de segurança em camadas, incluindo autenticação baseada em risco e detecção de anomalias, para serviços bancários on-line e transações de alto risco. RSA ID Plus oferece uma autenticação multifatorial (MFA) adaptativa e baseada em risco, que avalia sinais relacionados ao dispositivo, à localização e ao comportamento a cada tentativa de autenticação, atendendo aos requisitos de segurança em camadas da FFIEC.
O que é o NY DFS 23 NYCRR 500?
A norma NY DFS 23 NYCRR 500 é a regulamentação de segurança cibernética de Nova York para empresas de serviços financeiros, que exige autenticação multifatorial para sistemas críticos, controles de contas privilegiadas e relatórios de auditoria. RSA ID Plus e Governança e ciclo de vida da RSA oferecer a autenticação multifatorial (MFA) resistente a phishing, a governança de acesso privilegiado e as trilhas de auditoria exigidas pela conformidade com o NY DFS.
Quais controles de acesso a conformidade com a SOX exige?
A lei SOX exige que as instituições financeiras mantenham controles rigorosos de acesso aos sistemas de relatórios financeiros, apliquem o princípio do privilégio mínimo de acesso e gerem trilhas de auditoria para fins de fiscalização. Governança e ciclo de vida da RSA automatiza a certificação de acesso, o gerenciamento de funções e a geração de relatórios de auditoria, fornecendo às instituições a documentação necessária para comprovar a conformidade com a lei SOX sem a necessidade de trabalho manual.
Como os invasores têm como alvo o suporte técnico de TI e o que os impede?
A falsificação de identidade no serviço de suporte técnico é um vetor de ataque comprovado que já custou centenas de milhões de dólares às organizações. RSA Help Desk Live Verify confirma a identidade dos chamadores antes que a equipe do suporte técnico tome qualquer medida, bloqueando tentativas de contornar a autenticação multifatorial (MFA) que os controles tradicionais de autenticação não conseguem detectar.
O que é a gestão da postura de segurança de identidade (ISPM) e por que ela é importante para o setor de serviços financeiros?
ISPM monitora continuamente seu ambiente de identidade em busca de contas com privilégios excessivos, acessos inativos e lacunas de conformidade, em vez de analisar os acessos apenas em intervalos programados. Para instituições financeiras sujeitas a fiscalização regulatória contínua, o ISPM oferece às equipes de segurança uma visão contínua dos riscos de identidade, em vez de um instantâneo pontual.
Como as instituições financeiras mantêm o processo de autenticação em funcionamento durante uma interrupção no serviço em nuvem?
Failover híbrido RSA é o único recurso híbrido de failover de autenticação disponível no mercado. Se a conectividade com a autenticação baseada em nuvem for interrompida, os usuários continuam a se autenticar por meio de componentes locais sem interrupções — mantendo as transações, as plataformas de negociação e as operações essenciais em funcionamento durante interrupções de serviço e apoiando diretamente a exigência de resiliência operacional da DORA.
Como as instituições financeiras devem gerenciar o acesso de terceiros e prestadores de serviços?
Governança e ciclo de vida da RSA automatiza os fluxos de trabalho relacionados à admissão, transferência e desligamento de funcionários, prestadores de serviços e organizações parceiras. O acesso é concedido, ajustado e revogado de acordo com o cronograma, reduzindo o risco de contas inativas ou com privilégios excessivos entre os ciclos de revisão. Isso atende diretamente aos requisitos de proteção de dados da GLBA e às obrigações relativas a riscos de terceiros da DORA.
O que as normas NIS2, MAS TRM e APRA CPS 234 exigem em relação à gestão de identidade e acesso?
A RSA oferece suporte à conformidade com a NIS2 (UE), as Diretrizes MAS TRM (Cingapura) e a APRA CPS 234 (Austrália) por meio de autenticação resistente a phishing, ISPM, governança automatizada de acesso e registro de auditorias em tempo real. Implantação do RSA ID Plus Sovereign apoia os requisitos de residência e soberania de dados que essas estruturas impõem.
Quais opções de implantação de identidade as instituições financeiras regulamentadas precisam?
A RSA oferece suporte a implantações locais, em nuvem privada, em múltiplas nuvens, híbridas e isoladas fisicamente. Implantação do RSA ID Plus Sovereign foi desenvolvido especificamente para instituições com requisitos de residência de dados ou que operam em ambientes restritos. A flexibilidade de implantação é um princípio de projeto, não um recurso adicional.
Qual é a diferença entre o ISPM e a governança e administração de identidade (IGA) tradicional?
O IGA tradicional concentra-se no fornecimento de acesso e na realização de campanhas de certificação em intervalos programados. ISPM vai além, monitorando continuamente seu ambiente em busca de contas com privilégios excessivos, acessos inativos e lacunas de conformidade entre essas revisões. Para instituições financeiras sujeitas a fiscalizações regulatórias contínuas, o ISPM oferece a visibilidade contínua que as revisões periódicas do IGA, por si só, não conseguem proporcionar.
O RSA ID Plus pode se integrar a plataformas centrais de serviços bancários e financeiros?
RSA ID Plus integra-se às principais plataformas corporativas, incluindo o Microsoft 365, o Azure AD e os principais sistemas bancários centrais e de ERP, por meio dos padrões SAML, OIDC e RADIUS. Entre em contato com a RSA para discutir os requisitos específicos de integração para o seu ambiente.
Quais instituições financeiras a RSA atende?
A RSA atende 70% das empresas da Fortune 1.000, incluindo bancos globais, bancos regionais e cooperativas de crédito, seguradoras, empresas do mercado de capitais e gestores de patrimônio. Entre em contato com a RSA para verificar se é adequado para sua instituição e seu ambiente de implantação.
Quando o fracasso não é uma opção, a RSA é a única escolha.
Proteja sua organização, cumpra todas as exigências regulatórias e mantenha suas operações em funcionamento com a RSA.