¿Qué es la autenticación multifactorial (MFA)?


Al exigir a los usuarios que confirmen su identidad mediante más de un método, la autenticación multifactorial ofrece una mayor garantía de que realmente son quienes dicen ser, lo que reduce el riesgo de acceso no autorizado a datos confidenciales. Al fin y al cabo, una cosa es introducir una contraseña robada para obtener acceso, y otra muy distinta es introducir una contraseña robada y que, además, se le exija introducir una contraseña de un solo uso (OTP) que se ha enviado por SMS al móvil del usuario legítimo.
Cualquier combinación de dos o más factores se considera autenticación multifactor. El uso de solo dos factores también puede denominarse autenticación de dos factores.
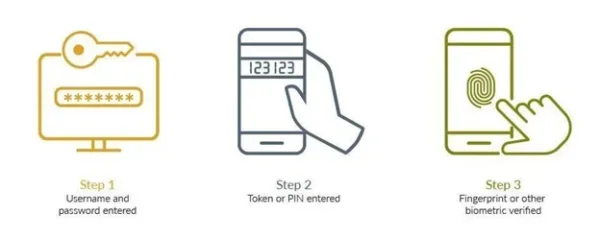
Paso uno: se han introducido el nombre de usuario y la contraseña
El primer paso en el proceso de autenticación multifactor suele consistir en que el usuario introduzca su nombre de usuario y contraseña únicos. Este método tradicional de autenticación suele ser la primera línea de defensa contra el acceso no autorizado. Se pide a los usuarios que faciliten sus credenciales en una página de inicio de sesión segura. Sin embargo, confiar únicamente en un nombre de usuario y una contraseña puede resultar inadecuado debido a diversas amenazas, como los ataques de suplantación de identidad, la ingeniería social, los ataques de tipo "adversario en el medio" o las filtraciones de datos de terceros que han puesto las credenciales de los usuarios a disposición de los actores de amenazas.
Por lo tanto, ya sea para completar el proceso tradicional de AMF o para ir más allá de las contraseñas, se necesitan métodos de verificación adicionales para mejorar la postura de seguridad de una organización.
Paso dos: se ha introducido el token o el PIN
Tras introducir correctamente su nombre de usuario y contraseña, la mayoría de los procesos AMF piden a los usuarios que introduzcan un número de identificación personal (PIN) temporal o un código de acceso de un solo uso (OTP). La característica clave de este paso es que el token es sensible al tiempo y suele cambiar a intervalos regulares. Esto significa que incluso si un actor malicioso ha obtenido la contraseña de un usuario, seguiría necesitando acceso al token para completar el proceso de inicio de sesión. Este requisito de doble verificación aumenta significativamente la seguridad de la cuenta del usuario, haciendo mucho más difícil el acceso a los intrusos.
Aunque el uso de OTP como segundo factor es mucho más seguro que el simple uso de una contraseña, no es tan seguro como otros protocolos. Además, la forma en que las organizaciones comparten las OTP también es un factor importante para determinar la seguridad general del proceso de autenticación, ya que se suele considerar que los SMS y los correos electrónicos ofrecen una seguridad general menor.
Tercer paso: verificación mediante huella dactilar u otro dato biométrico
El último paso del proceso de autenticación multifactorial suele consistir en la verificación biométrica, como el escaneado de huellas dactilares, el reconocimiento facial o el escaneado del iris, o la autenticación basada en algo que se tiene, como una clave de acceso vinculada a un dispositivo. La biometría se basa en características físicas únicas que son extremadamente difíciles de replicar o falsificar. Al exigir una verificación biométrica además del nombre de usuario, la contraseña y el token, la AMF garantiza que la persona que intenta acceder a la cuenta es realmente el usuario autorizado. Este paso es especialmente valioso en entornos móviles, donde muchos dispositivos están equipados con tecnología de reconocimiento facial o de huellas dactilares. La implantación de la autenticación biométrica no sólo mejora la seguridad, sino que también proporciona una experiencia fluida y fácil de usar, ya que los usuarios pueden verificar su identidad de forma rápida y sencilla sin necesidad de recordar códigos complejos.
Las claves de acceso vinculadas a dispositivos y otros autenticadores o tokens de hardware también ofrecen una mayor seguridad. Las claves vinculadas a dispositivos suelen alojarse en dispositivos específicos de "claves de seguridad", con pares de claves generados y almacenados en un único dispositivo. Además, el propio material de la clave nunca sale de ese dispositivo, lo que hace que el flujo de autenticación sea más seguro.
Un método de autenticación multifactor suele clasificarse en una de estas tres categorías:
1. Algo que sabe: PIN, contraseña o respuesta a una pregunta de seguridad.
Las contraseñas y los PIN son ejemplos de factores de conocimiento. Son secretos conocidos por el usuario y sirven como primera línea de defensa. Como parte de la AMF, anclan la seguridad en información que se supone memorizada por el usuario e inaccesible para otros.
2. Algo que usted tiene -OTP, token, dispositivo de confianza, tarjeta inteligente o tarjeta de identificación, claves de acceso vinculadas a dispositivos
La propiedad de dispositivos físicos, como fichas de hardware, claves de acceso vinculadas a dispositivos o teléfonos móviles, constituye un factor de posesión. Estos objetos suelen contener claves criptográficas o pueden recibir códigos de verificación, lo que añade una barrera adicional al acceso no autorizado. Con los factores de posesión, el mero conocimiento de una contraseña es insuficiente; el acceso requiere algo que el usuario posea físicamente.
3. Algo que eres-cara, huella dactilar, escáner de retina u otro biométrico
Los factores de adherencia están relacionados con las características biométricas de un individuo. Algunos ejemplos son las huellas dactilares, el reconocimiento facial, los patrones de voz e incluso los escáneres de retina. Estos factores aprovechan la singularidad de los rasgos biológicos humanos, lo que supone un obstáculo considerable para los posibles intrusos.
Cualquiera de los siguientes métodos se puede utilizar además de una contraseña para lograr la autenticación multifactor.
- Biometría—una forma de autenticación que se basa en que un dispositivo o una aplicación reconozca un dato biométrico, como la huella dactilar, los rasgos faciales o la retina o el iris de una persona—
- Pulsar para aprobar—una notificación en el dispositivo de una persona en la que se pide al usuario que apruebe una solicitud de acceso tocando la pantalla de su dispositivo
- Contraseña de un solo uso (OTP)—una secuencia de caracteres generada automáticamente que permite autenticar a un usuario únicamente para una sesión de inicio de sesión o una transacción—
- Ficha de hardware o tokens físicos o claves de acceso vinculadas a un dispositivo—un pequeño dispositivo portátil generador de OTP, al que a veces se denomina «llavero», como el Clave RSA iShield serie 2 o el autenticador de hardware RSA DS100
- Ficha de software o tokens lógicos o autenticadores de software—un token que existe como aplicación de software en un smartphone u otro dispositivo, en lugar de como un token físico, como la aplicación Authenticator de RSA, disponible para iOS y Android—
Mejorar la seguridad
La autenticación multifactor mejora la seguridad. Al fin y al cabo, cuando sólo hay un mecanismo que protege un punto de acceso, como una contraseña, lo único que tiene que hacer un malhechor para entrar es encontrar la forma de adivinar o robar esa contraseña. Esta es la razón por la que la mayoría de las violaciones de datos comienzan con credenciales comprometidas o phishing, que conduce a credenciales comprometidas.
Pero si la entrada también requiere un segundo (o incluso un segundo y un tercer) factor de autenticación, eso hace que sea mucho más difícil entrar, especialmente si el requisito es algo más difícil de adivinar o robar, como una característica biométrica.
El MFA también mejora la capacidad de una organización para Confianza cero madurez y pone fin al phishing gracias a una autenticación resistente al phishing.
Impulsar iniciativas digitales
Cada vez hay más organizaciones deseosas de implantar un personal a distancia Hoy en día, cada vez más consumidores optan por comprar en línea en lugar de en las tiendas, y cada vez más organizaciones trasladan aplicaciones y otros recursos a la nube, La autenticación multifactor es un potente facilitador. Proteger los recursos de las organizaciones y del comercio electrónico es un reto en la era digital, y la autenticación multifactor puede ser muy valiosa para ayudar a mantener seguras las interacciones y transacciones en línea.
En el proceso de crear un entorno de acceso más seguro, es posible crear uno menos cómodo, y eso puede ser un inconveniente. (Esto es especialmente cierto cuando Confianza cero, que trata todo como una amenaza potencial, incluida la red y cualquier aplicación o servicio que se ejecute en ella, sigue ganando adeptos como base para un acceso seguro). Ningún empleado quiere perder tiempo cada día enfrentándose a múltiples obstáculos para conectarse y acceder a los recursos, y ningún consumidor con prisa por hacer unas compras o realizar operaciones bancarias quiere verse entorpecido por múltiples requisitos de autenticación. La clave está en equilibrar seguridad y comodidad para que el acceso sea seguro, pero los requisitos de acceso no sean tan onerosos como para crear molestias indebidas a quienes lo necesitan legítimamente.
Una forma de lograr un equilibrio entre seguridad y comodidad es aumentar o reducir los requisitos de autenticación en función de lo que esté en juego, es decir, del riesgo asociado a una solicitud de acceso. Esto es lo que se entiende por autenticación basada en el riesgo. El riesgo puede residir en a qué se accede, quién solicita el acceso o ambas cosas.
- Riesgo planteado por lo que se está accediendo: Por ejemplo, si alguien solicita acceso digital a una cuenta bancaria, ¿es para iniciar una transferencia de fondos o simplemente para comprobar el estado de una transferencia que ya se ha iniciado? O si alguien utiliza una página web o una aplicación de compras online, ¿es para hacer un pedido o simplemente para comprobar el estado de entrega de un pedido ya realizado? Un nombre de usuario y una contraseña pueden bastar para este último caso, pero la autenticación multifactorial tiene sentido cuando hay un activo de gran valor en riesgo.
- Riesgo planteado por quién solicita el acceso: Cuando un empleado o contratista remoto solicita acceso a la red corporativa desde la misma ciudad día tras día, utilizando siempre el mismo portátil, hay pocas razones para sospechar que no se trata de esa persona. Pero, ¿qué ocurre cuando una solicitud de Mary, de Minneapolis, llega de repente una mañana desde Moscú? El riesgo potencial (¿es realmente ella?) justifica una solicitud de autenticación adicional.
La autenticación multifactor evoluciona continuamente para proporcionar un acceso más seguro para las organizaciones y menos incómodo para los usuarios. La biometría es un buen ejemplo de esta idea. Es a la vez más segura, porque es difícil robar una huella dactilar o la cara, y más cómoda, porque el usuario no tiene que recordar nada (como una contraseña) ni hacer ningún otro esfuerzo importante. Estos son algunos de los avances que configuran la autenticación multifactor en la actualidad.
- Inteligencia artificial (IA) y aprendizaje automático (ML): La IA y el aprendizaje automático pueden utilizarse para reconocer comportamientos que indiquen si una solicitud de acceso determinada es “normal” y, por lo tanto, no requiere autenticación adicional (o, por el contrario, para reconocer comportamientos anómalos que sí la justifiquen).
- Fast Identity Online (FIDO): FLa autenticación IDO se basa en un conjunto de estándares libres y abiertos de la Alianza FIDO. Permite sustituir los inicios de sesión con contraseña por experiencias de inicio de sesión seguras y rápidas en sitios web y aplicaciones.
- Autenticación sin contraseña: En lugar de utilizar una contraseña como método principal para verificar la identidad y complementarla con otros métodos que no se basan en contraseñas, la autenticación sin contraseña elimina las contraseñas como forma de autenticación.
Tenga la seguridad de que la autenticación multifactor seguirá cambiando y mejorando en la búsqueda de formas en que las personas puedan demostrar que son quienes dicen ser, de forma fiable y sin pasar por el aro.
Pruebe Solución de autenticación multifactor (AMF) en la nube ID Plus—uno de los productos más seguros del mercado y la autenticación multifactorial (MFA) más utilizada del mundo.
Descubre por qué: regístrate para disfrutar de nuestra prueba gratuita de 45 días: Iniciar una prueba gratuita
MFA son las siglas de «autenticación multifactorial». Se trata de un control de seguridad que exige al usuario que confirme su identidad mediante dos o más factores independientes antes de que se le conceda el acceso, en lugar de solo con una contraseña. Cualquier combinación de dos o más factores es válida, por lo que la autenticación de dos factores es una forma de MFA.
La autenticación de dos factores utiliza exactamente dos factores. La autenticación multifactorial utiliza dos o más, por lo que la 2FA es un subconjunto de la MFA, en lugar de un enfoque competidor. La diferencia práctica radica en el límite máximo, no en el tipo: una política de MFA puede exigir un tercer factor para las solicitudes de acceso de alto riesgo, mientras que la 2FA se limita a dos.
Los factores de autenticación se dividen en tres categorías: algo que sabes, como una contraseña o un PIN; algo que tienes, como un token físico, una tarjeta inteligente o una clave de acceso vinculada a un dispositivo; y algo que eres, como una huella dactilar, el rostro o el iris. La auténtica autenticación multifactorial (MFA) combina factores de diferentes categorías, no dos de la misma.
Introducir una contraseña y, a continuación, aprobar una notificación push en un teléfono registrado constituye una autenticación multifactorial, ya que combina algo que sabes con algo que tienes. Introducir una contraseña y, a continuación, responder a una pregunta de seguridad no lo es, ya que ambos son factores de conocimiento y una sola filtración puede poner en riesgo ambos.
La autenticación multifactorial (MFA) resistente al phishing es aquella que no puede burlarse engañando al usuario para que revele sus credenciales. Elimina los secretos compartidos del proceso al vincular criptográficamente las credenciales al sitio legítimo. Se consideran válidas las claves de acceso FIDO2 y WebAuthn, así como las tarjetas inteligentes PIV o CAC. Los códigos por SMS, los códigos por correo electrónico y las autorizaciones push estándar no cumplen estos requisitos.
Sí. Los atacantes burlan la autenticación multifactorial (MFA) sin vulnerar la criptografía, sino dirigiendo sus ataques contra el usuario o la sesión. Entre las vías más habituales se encuentran los proxies de phishing de tipo «adversario en medio» que retransmiten los códigos en tiempo real, los tokens de sesión robados que eluden por completo la autenticación, el intercambio de tarjetas SIM para obtener los códigos SMS y la ingeniería social a través del servicio de asistencia técnica para restablecer un dispositivo registrado.
La «fatiga MFA», también conocida como «push bombing», es un ataque en el que un atacante que ya dispone de una contraseña válida envía repetidas solicitudes de aprobación por notificaciones push hasta que el usuario, confundido o molesto, acaba aprobando una de ellas. La comprobación de números, la limitación de la frecuencia de las solicitudes de aprobación y los métodos resistentes al phishing reducen el riesgo de exposición.
La autenticación basada en el riesgo adapta los datos que el usuario debe acreditar en función del riesgo que presenta la solicitud. Indicadores como el dispositivo, la ubicación, la red y la sensibilidad del recurso contribuyen a determinar una puntuación de riesgo. Las solicitudes de bajo riesgo se tramitan con menos requisitos de verificación, mientras que las anómalas activan un refuerzo de la autenticación mediante un factor más sólido.
Las claves de acceso vinculadas al dispositivo, las claves de seguridad FIDO2 y las tarjetas inteligentes ofrecen la protección más sólida, ya que la clave privada nunca sale del dispositivo y no puede ser objeto de phishing ni de repetición. Los códigos de acceso de un solo uso enviados por SMS y correo electrónico son la opción más débil de las que se utilizan de forma generalizada y son vulnerables al intercambio de tarjetas SIM y a la interceptación.
No, aunque se solapan. El sistema «sin contraseña» elimina la contraseña como factor, mientras que la autenticación multifactorial (MFA) se refiere al número de factores independientes que se requieren. Una clave de acceso que se desbloquea mediante un dato biométrico o el PIN de un dispositivo es tanto «sin contraseña» como multifactorial. Un único factor «sin contraseña» sin desbloqueo local no es ninguna de las dos cosas.
Sí. El SSO controla el número de veces que un usuario se autentica, no el nivel de seguridad. Sin una autenticación multifactorial (MFA) como medida de protección adicional, una sola contraseña robada permite acceder a todas las aplicaciones conectadas a la vez, lo que amplía el alcance del ataque en lugar de reducirlo. El SSO y la MFA son controles complementarios.



 Incluye