الأمن السيبراني في قطاع الخدمات المالية يبدأ بالهوية.
يعتمد الأمن السيبراني في قطاع الخدمات المالية على التحكم في من يحق له الوصول إلى ماذا، وإثبات ذلك للجهات التنظيمية.
توفر RSA للبنوك وشركات التأمين وشركات أسواق رأس المال ومديري الثروات خدمات المصادقة المقاومة لعمليات التصيد الاحتيالي، والتحقق من الهوية عبر مكتب الدعم الفني، وإدارة الوصول الآلية عبر البيئات السحابية والمختلطة والمحلية والبيئات المعزولة شبكيًّا.
إدارة الهوية والوصول في مجال الخدمات المالية
تُعد RSA المنصة الوحيدة التي تجمع بين المصادقة المقاومة للتصيد الاحتيالي، والتحقق من الهوية في مراكز الدعم الفني، وإدارة الوصول الآلية — مما يوفر للمؤسسات المالية أساسًا واحدًا مجربًا لمنع الهجمات التي تستهدف بيانات الاعتماد، والوفاء بمتطلبات الهيئات التنظيمية، والحفاظ على استمرارية عملياتها.
لا تنقطع اتصالك بالإنترنت أبدًا
يُعد نظام التحويل التلقائي للمصادقة الهجينة الوحيد في السوق الذي يحافظ على مصادقة المستخدمين واستمرار المعاملات حتى في حالة انقطاع الاتصال.
حظر التصيد الاحتيالي
والاجتماعية
الهندسة
والاجتماعية
الهندسة
تعمل المصادقة متعددة العوامل (MFA) المقاومة للتصيد الاحتيالي والتحقق الثنائي الاتجاه من مكتب الدعم الفني على منع سرقة بيانات الاعتماد وهجمات الهندسة الاجتماعية قبل أن تبدأ.
كل إطار عمل. لا حاجة إلى أي تهيئة.
يتم تضمين الامتثال لمعايير FFIEC وNY DFS وDORA وNIS2 وPCI-DSS وSOX وGLBA بشكل أساسي في النظام، وليس كإضافة لاحقة.
المصادقة والوصول والحوكمة للمؤسسات المالية
تقوم شركة RSA بتأمين المؤسسات المالية في أكثر من 120 دولة، حيث توفر الإمكانات التي تحتاجها البنوك وشركات التأمين وشركات أسواق رأس المال ومؤسسات الخدمات المالية الأخرى لمنع الاختراقات وحماية العمليات والوفاء بجميع المتطلبات التنظيمية.
المصادقة
يوفر نظام RSA ID Plus المصادقة متعددة العوامل (MFA) المقاومة لعمليات التصيد الاحتيالي، والمصادقة بدون كلمات مرور، وضوابط الوصول القائمة على المخاطر عبر البيئات السحابية والمختلطة والمحلية، مما يفي بالمتطلب رقم 8 من معيار PCI-DSS، وإرشادات المصادقة الصادرة عن لجنة FFIEC، ومتطلبات المخاطر الخاصة بتكنولوجيا المعلومات والاتصالات (ICT) الواردة في قانون DORA.
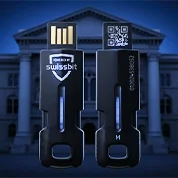
RSA iShield Key 2 للمؤسسات
يوفر مصادقة بأعلى مستويات الأمان للمستخدمين ذوي الصلاحيات الخاصة والعاملين عن بُعد في البيئات الخاضعة للوائح التنظيمية، وذلك باستخدام مفتاح أمان معتمد وفقًا لمعيار FIPS 140-3 المستوى 3 وFIDO2.
RSA بدون كلمة مرور
حافظ على أمان المعاملات مع التخلص من العقبات، من خلال التخلص من الحاجة إلى كلمة المرور لكل مستخدم، وفي كل بيئة، وفي كل مرة.
RSA® Risk AI
الكشف عن السلوكيات الشاذة في الوصول وتطبيق ضوابط سياسات ديناميكية لتعزيز نهج «الثقة الصفرية» والوفاء بمتطلبات قانون DORA المتعلقة بالمراقبة المستمرة لمخاطر تكنولوجيا المعلومات والاتصالات.
التحقق المباشر من مكتب مساعدة RSA
حماية تفاعلات مكتب الدعم الفني، والتحويلات البنكية، والمدفوعات، وطلبات الوصول إلى الحسابات من هجمات الهندسة الاجتماعية وهجمات التحايل على المصادقة متعددة العوامل.
الوصول
توفر RSA ضوابط الوصول التي تحتاجها المؤسسات المالية: التحقق المستمر، وتطبيق السياسات التكيفية، والتحويل التلقائي الهجين عبر كل بيئة يعمل فيها موظفوك.
النشر السيادي RSA ID Plus Sovereign النشر السيادي
نشر نظام إدارة الهوية والوصول (IAM) متكامل في بيئات السحابة الخاصة، والسحابة المتعددة، والبيئات المحلية، والبيئات المعزولة شبكيًّا. صُمم خصيصًا للمؤسسات التي تفرض متطلبات خاصة بمكان تخزين البيانات.
تكامل Microsoft 365
يتكامل نظام RSA مع Microsoft 365 وAzure AD لتأمين الوصول عبر البيئات التي تعتمد عليها معظم المؤسسات المالية.
تجاوز الفشل الهجين RSA الهجين
نظام التحويل التلقائي الهجين الوحيد في السوق للمصادقة — حيث يظل المستخدمون مصدّقين وتستمر المعاملات حتى أثناء انقطاع الخدمة السحابية.
تسجيل الدخول الأحادي (SSO)
بسّط الوصول إلى التطبيقات الهجينة والسحابية والمحلية من خلال إدارة الهوية المركزية — مما يقلل من الصعوبات التي يواجهها الموظفون دون المساس بالأمن.
الحوكمة والامتثال
توفر RSA للمؤسسات المالية الرؤية والقدرة على التحكم اللازمتين لتطبيق مبدأ «أقل امتياز ممكن»، وأتمتة عمليات اعتماد الوصول، وإثبات الامتثال المستمر لمتطلبات PCI-DSS وSOX وDORA وFFIEC وNY DFS وGLBA.
إدارة الوضع الأمني للهوية (ISPM)
تقوم حلول «RSA Governance & Lifecycle» بمراقبة حالات الوصول ذات الصلاحيات المفرطة، والحسابات الخاملة، والثغرات في الامتثال على نطاق البيئة بأكملها قبل أن يكتشفها المهاجمون.
عمليات المراجعة الآلية للوصول
استبدال دورات الاعتماد اليدوية بمراجعات الوصول المدعومة بالذكاء الاصطناعي لتطبيق مبدأ «أقل امتياز ممكن» وإعداد تقارير SOX وPCI-DSS وDORA وFFIEC الجاهزة للتدقيق.
أتمتة دورة الحياة
أتمتة إجراءات سير العمل المتعلقة بانضمام الموظفين والمتعاقدين والموردين الخارجيين وانتقالهم ومغادرتهم — بما في ذلك منح حقوق الوصول وتعديلها وإلغاؤها وفقًا للجدول الزمني المحدد عبر جميع الأنظمة.
سجلات التدقيق في الوقت الفعلي
التسجيل وإعداد التقارير بشكل مستمر، مما يوفر أدلة على الامتثال لمتطلبات عمليات التفتيش التي تجريها هيئة الرقابة على العملات (OCC) ومؤسسة التأمين على الودائع الفيدرالية (FDIC) والهيئات التنظيمية بالولايات، دون الحاجة إلى بذل جهد يدوي.
أمن الهوية حسب قطاع الخدمات المالية
تحمي شركة RSA مؤسسات الخدمات المالية في جميع قطاعات الصناعة — بدءًا من البنوك العالمية وصولاً إلى الاتحادات الائتمانية الإقليمية، ومن شركات التأمين وصولاً إلى أسواق رأس المال — من خلال حلول أثبتت فعاليتها في جميع البيئات.
أمن الهوية في القطاع المصرفي
توفر RSA الحماية للبنوك التجارية والتجزئة من خلال نظام المصادقة متعددة العوامل (MFA) المقاوم للتصيد الاحتيالي، والتحقق من الهوية عبر مكتب الدعم الفني، والحوكمة الآلية، مما يفي بإرشادات المصادقة الصادرة عن اللجنة الفيدرالية للمؤسسات المالية (FFIEC)، ومتطلبات حماية البيانات بموجب قانون الأنشطة المصرفية العامة (GLBA)، والمتطلب رقم 8 من معيار PCI-DSS.
أمن الهوية في مجال التأمين
توفر RSA حلولاً لأمن الهوية لشركات التأمين على الممتلكات والمسؤوليات والتأمين على الحياة والتأمين الصحي، حيث تدير عمليات وصول الموظفين، وعمليات التكامل مع الأطراف الخارجية، وبيانات حاملي وثائق التأمين. استوفِ متطلبات NIST وSOX والمتطلبات التنظيمية على مستوى الولايات من خلال الحوكمة الآلية للوصول والمراقبة المستمرة للامتثال.
أمن الهوية في أسواق رأس المال
توفر RSA الحماية لمنصات التداول وأنظمة الوساطة وعمليات الخدمات المصرفية الاستثمارية من خلال مصادقة عالية الأمان، وضوابط الوصول المتميز، ونظام حوكمة جاهز للتدقيق يتوافق مع متطلبات قوانين SOX وFINRA وDORA وNIS2.
أمن الهوية في مجال إدارة الثروات
توفير وصول آمن للمستشارين ومنصات الأطراف الثالثة وبوابات العملاء، مع إدارة دورة حياة الهوية ووثائق التدقيق التي يتطلبها الامتثال لمعايير RIA والإشراف من قبل FINRA.
كيف تمكن أحد البنوك الكبرى في منطقة آسيا والمحيط الهادئ من تأمين 50,000 هوية
اكتشف كيف نجح أحد أكبر البنوك في أستراليا ونيوزيلندا في نقل نظام إدارة الهوية والوصول (IAM) إلى السحابة وفقًا لخطته الخاصة، وتأمين حماية 20,000 موظف و30,000 عميل من فئة العملاء ذوي الملاءة المالية العالية في قطاع الخدمات المصرفية للأعمال، والامتثال لمتطلبات APRA CPS 234 ومتطلبات «Essential Eight» الأسترالية باستخدام حل RSA ID Plus.
“مصادقة مقاومة للتصيد الاحتيالي. إدارة أكثر من 50,000 هوية. تبسيط عمليات الشراء. الامتثال لمعايير هيئة الرقابة المصرفية الأسترالية (APRA) ومعايير ”Essential Eight" — دون تعطيل العمليات."
الأسئلة الشائعة
ما هي متطلبات MFA بموجب معيار PCI-DSS للمؤسسات المالية؟
ينص الشرط 8.4 من معيار PCI-DSS الإصدار 4.0 على ضرورة تطبيق المصادقة متعددة العوامل على جميع عمليات الوصول إلى بيئة بيانات حاملي البطاقات، بما في ذلك الوصول عن بُعد من قِبل الموظفين وموردي الخدمات الخارجيين. RSA ID Plus تستوفي هذا الشرط من خلال خيارات المصادقة متعددة العوامل (MFA) المقاومة لعمليات التصيد الاحتيالي، بما في ذلك مفاتيح الأجهزة FIDO2، ومفاتيح المرور المرتبطة بالأجهزة، والمصادقة القائمة على المخاطر عبر البيئات السحابية والهجينة والمحلية.
ما الذي تتطلبه مبادرة DORA فيما يتعلق بإدارة الهوية والوصول؟
يُلزم قانون «دورا» (قانون المرونة التشغيلية الرقمية) الكيانات المالية في الاتحاد الأوروبي بإدارة مخاطر تكنولوجيا المعلومات والاتصالات (ICT) كجزء من إطار عمل المرونة التشغيلية الخاص بها. وفيما يتعلق بإدارة الهوية والوصول، يشمل ذلك ضوابط الوصول المتميز، والمصادقة متعددة العوامل، والمراقبة المستمرة للكشف عن حالات الوصول الشاذة، وسجلات التدقيق الموثقة. RSA ID Plus و حوكمة RSA ودورة حياتها تلبية هذه المتطلبات من خلال المصادقة متعددة العوامل (MFA) المقاومة للتصيد الاحتيالي، ومعيار ISPM، والمراجعات الآلية للوصول، وتسجيل عمليات التدقيق في الوقت الفعلي.
ما الذي تنص عليه إرشادات لجنة المؤسسات المالية الفيدرالية (FFIEC) بشأن المصادقة في الخدمات المصرفية عبر الإنترنت؟
تتطلب إرشادات لجنة المؤسسات المالية الفيدرالية (FFIEC) من المؤسسات المالية تطبيق ضوابط أمنية متعددة المستويات، بما في ذلك المصادقة القائمة على المخاطر وكشف الحالات الشاذة، فيما يتعلق بالخدمات المصرفية عبر الإنترنت والمعاملات عالية المخاطر. RSA ID Plus توفر مصادقة متعددة العوامل (MFA) تكييفية وقائمة على المخاطر، تعمل على تقييم إشارات الجهاز والموقع والسلوك في كل محاولة مصادقة، مما يفي بمتطلبات الأمان متعدد الطبقات التي حددتها لجنة FFIEC.
ما هو NY DFS 23 NYCRR 500؟
تُعد اللائحة NY DFS 23 NYCRR 500 لائحة نيويورك الخاصة بالأمن السيبراني لشركات الخدمات المالية، وهي تنص على ضرورة تطبيق المصادقة متعددة العوامل على الأنظمة الحيوية، وضوابط الحسابات ذات الصلاحيات الخاصة، وتقديم تقارير التدقيق. RSA ID Plus و حوكمة RSA ودورة حياتها توفير المصادقة متعددة العوامل (MFA) المقاومة للتصيد الاحتيالي، وإدارة الوصول المتميز، وسجلات التدقيق التي يتطلبها الامتثال لمعايير إدارة الخدمات المالية في نيويورك (NY DFS).
ما هي ضوابط الوصول التي يتطلبها الامتثال لقانون ساربانز-أوكسلي (SOX)؟
يُلزم قانون ساربانز-أوكسلي (SOX) المؤسسات المالية بفرض ضوابط صارمة على الوصول إلى أنظمة إعداد التقارير المالية، وتطبيق مبدأ «أدنى امتياز للوصول»، وإنشاء سجلات تدقيق لاستخدامها في عمليات الفحص. حوكمة RSA ودورة حياتها تعمل على أتمتة عمليات المصادقة على الوصول وإدارة الأدوار وإعداد تقارير التدقيق، مما يوفر للمؤسسات الوثائق اللازمة لإثبات امتثالها لقانون ساربانز-أوكسلي دون الحاجة إلى بذل جهد يدوي.
كيف يستهدف المهاجمون مكتب الدعم الفني، وما الذي يمنعهم من ذلك؟
يُعد انتحال صفة موظفي مكتب الدعم الفني أحد أساليب الهجوم الموثقة التي كلفت المؤسسات مئات الملايين من الدولارات. التحقق المباشر من مكتب مساعدة RSA يؤكد هوية المتصلين قبل أن يتخذ موظفو مكتب الدعم أي إجراء، مما يمنع محاولات التحايل على المصادقة متعددة العوامل التي لا تستطيع آليات المصادقة التقليدية كشفها.
ما المقصود بإدارة حالة أمن الهوية (ISPM) ولماذا تعتبر مهمة بالنسبة للخدمات المالية؟
المعيار الدولي لتدابير الصحة النباتية تراقب بيئة الهوية الخاصة بك بشكل مستمر بحثًا عن الحسابات ذات الصلاحيات الزائدة، وحالات الوصول الخاملة، وثغرات الامتثال، بدلاً من الاكتفاء بمراجعة عمليات الوصول في فترات زمنية محددة مسبقًا. وبالنسبة للمؤسسات المالية الخاضعة لرقابة تنظيمية مستمرة، يوفر نظام ISPM لفرق الأمن رؤية مستمرة لمخاطر الهوية، بدلاً من مجرد لمحة لحظية.
كيف تحافظ المؤسسات المالية على استمرار عملية المصادقة أثناء انقطاع الخدمة السحابية؟
تجاوز الفشل الهجين RSA الهجين وهي القدرة الوحيدة في السوق على التحويل التلقائي للمصادقة الهجينة. ففي حالة انقطاع الاتصال بنظام المصادقة القائم على السحابة، يستمر المستخدمون في إجراء المصادقة عبر المكونات المحلية دون أي انقطاع — مما يضمن استمرار المعاملات ومنصات التداول والعمليات الأساسية أثناء فترات الانقطاع، ويدعم بشكل مباشر متطلبات المرونة التشغيلية التي تنص عليها لائحة DORA.
كيف ينبغي للمؤسسات المالية إدارة وصول الأطراف الخارجية والمقاولين؟
حوكمة RSA ودورة حياتها تعمل على أتمتة إجراءات انضمام الموظفين والمتعاقدين والمنظمات الشريكة، وكذلك انتقالهم وتركهم للمنظمة. ويتم منح حقوق الوصول وتعديلها وسحبها وفقًا لجدول زمني محدد، مما يقلل من مخاطر وجود حسابات خاملة أو تتمتع بامتيازات زائدة بين دورات المراجعة. وهذا يدعم بشكل مباشر متطلبات حماية البيانات بموجب قانون GLBA والتزامات DORA المتعلقة بمخاطر الأطراف الثالثة.
ما هي المتطلبات التي تنص عليها معايير NIS2 وMAS TRM وAPRA CPS 234 فيما يتعلق بإدارة الهوية والوصول؟
تدعم RSA الامتثال لمعايير NIS2 (الاتحاد الأوروبي)، وإرشادات MAS TRM (سنغافورة)، ومعيار APRA CPS 234 (أستراليا) من خلال المصادقة المقاومة للتصيد الاحتيالي،, المعيار الدولي لتدابير الصحة النباتية, ، وإدارة الوصول الآلية، وتسجيل عمليات التدقيق في الوقت الفعلي. النشر السيادي RSA ID Plus Sovereign النشر السيادي تدعم متطلبات إقامة البيانات وسيادتها التي تفرضها هذه الأطر.
ما هي خيارات نشر الهوية التي تحتاجها المؤسسات المالية الخاضعة للرقابة؟
تدعم RSA عمليات النشر في الموقع، والسحابة الخاصة، والسحابة المتعددة، والسحابة المختلطة، والنظم المعزولة عن الشبكة. النشر السيادي RSA ID Plus Sovereign النشر السيادي وقد صُمم خصيصًا للمؤسسات التي تفرض متطلبات خاصة بمكان تخزين البيانات أو تلك التي تعمل في بيئات خاضعة لقيود. وتُعد مرونة النشر أحد مبادئ التصميم الأساسية، وليست مجرد ميزة إضافية.
ما الفرق بين ISPM وإدارة وحوكمة الهوية (IGA) التقليدية؟
يركز نظام إدارة الهوية (IGA) التقليدي على توفير حقوق الوصول وتنفيذ حملات التصديق على فترات زمنية محددة مسبقًا. المعيار الدولي لتدابير الصحة النباتية ويذهب هذا النظام إلى أبعد من ذلك من خلال المراقبة المستمرة لبيئتك بحثًا عن الحسابات ذات الصلاحيات المفرطة، وحالات الوصول الخاملة، والثغرات في الامتثال بين تلك المراجعات. وبالنسبة للمؤسسات المالية الخاضعة للتدقيق التنظيمي المستمر، يوفر نظام ISPM الرؤية المستمرة التي لا يمكن أن توفرها المراجعات الدورية لنظام IGA وحدها.
هل يمكن لـ RSA ID Plus التكامل مع منصات الخدمات المصرفية والمالية الأساسية؟
RSA ID Plus يتكامل مع المنصات المؤسسية الرئيسية، بما في ذلك Microsoft 365 وAzure AD، وأنظمة الخدمات المصرفية الأساسية وأنظمة تخطيط موارد المؤسسات (ERP) الرائدة، من خلال معايير SAML وOIDC وRADIUS. اتصل بـ RSA لمناقشة متطلبات التكامل المحددة الخاصة ببيئتك.
ما هي المؤسسات المالية التي تقدم لها شركة RSA خدماتها؟
تقدم RSA خدماتها إلى 70% من الشركات المدرجة في قائمة «فورتشن 1000»، بما في ذلك البنوك العالمية والإقليمية والاتحادات الائتمانية وشركات التأمين وشركات أسواق رأس المال ومديري الثروات. اتصل بـ RSA للتأكد من ملاءمتها لمؤسستك وبيئة النشر الخاصة بك.
عندما لا يكون الفشل خيارًا، فإن RSA هي الخيار الوحيد.
احمِ مؤسستك، واستوفِ متطلبات جميع الهيئات التنظيمية، وحافظ على استمرارية عملياتك مع RSA.