O que é a autenticação multifatorial (MFA)?


Ao exigir que as pessoas confirmem sua identidade por mais de um meio, a autenticação multifatorial oferece maior garantia de que elas realmente são quem afirmam ser — o que reduz o risco de acesso não autorizado a dados confidenciais. Afinal, uma coisa é digitar uma senha roubada para obter acesso; outra coisa bem diferente é digitar uma senha roubada e, em seguida, também ter que inserir uma OTP enviada por mensagem de texto para o smartphone do usuário legítimo.
Qualquer combinação de dois ou mais fatores é qualificada como autenticação multifatorial. O uso de apenas dois fatores também pode ser chamado de autenticação de dois fatores.
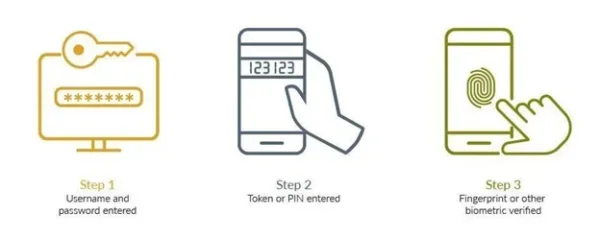
Primeiro passo – Nome de usuário e senha inseridos
A primeira etapa do processo de autenticação multifatorial geralmente envolve a inserção de nome de usuário e senha exclusivos pelo usuário. Esse método tradicional de autenticação costuma ser a linha inicial de defesa contra o acesso não autorizado. Os usuários são solicitados a fornecer suas credenciais em uma página de login segura. No entanto, confiar apenas em um nome de usuário e senha pode ser inadequado devido a várias ameaças, como ataques de phishing, engenharia social, ataques do adversário no meio ou violações de dados de terceiros que tornaram as credenciais dos usuários disponíveis para agentes de ameaças.
Portanto, seja para concluir o processo tradicional de MFA ou para ir além das senhas, são necessários métodos de verificação adicionais para aprimorar a postura de segurança de uma organização.
Passo dois – Token ou PIN inserido
Depois de digitar com sucesso o nome de usuário e a senha, a maioria dos processos de MFA solicita que os usuários digitem um PIN (Personal Identification Number, número de identificação pessoal) temporário ou uma OTP (one time passcode, código de acesso único). A principal característica dessa etapa é que o token é sensível ao tempo e geralmente muda em intervalos regulares. Isso significa que, mesmo que um agente mal-intencionado tenha obtido a senha de um usuário, ele ainda precisará acessar o token para concluir o processo de login. Esse requisito de verificação dupla aumenta significativamente a segurança da conta do usuário, tornando muito mais difícil para os invasores obterem acesso.
Embora o uso de OTP como um segundo fator seja muito mais seguro do que o uso de uma senha, ele não é tão seguro quanto outros protocolos. Além disso, a forma como as organizações compartilham OTPs também é um fator importante para determinar a segurança geral do processo de autenticação, sendo que SMS e e-mails geralmente são considerados como oferecendo menor segurança geral.
Terceiro passo – Verificação por impressão digital ou outro método biométrico
A etapa final do processo de autenticação multifator geralmente envolve a verificação biométrica, como leitura de impressão digital, reconhecimento facial ou leitura da íris, ou a autenticação baseada em algo que você possui, como uma chave de acesso vinculada a um dispositivo. A biometria depende de características físicas exclusivas que são extremamente difíceis de replicar ou falsificar. Ao exigir uma verificação biométrica além do nome de usuário, da senha e do token, a MFA garante que o indivíduo que está tentando acessar a conta é de fato o usuário autorizado. Essa etapa é particularmente valiosa em ambientes móveis, onde muitos dispositivos são equipados com tecnologia de reconhecimento facial ou de impressão digital. A implementação da autenticação biométrica não apenas aumenta a segurança, mas também proporciona uma experiência perfeita e fácil de usar, pois os usuários podem verificar sua identidade de forma rápida e fácil, sem precisar se lembrar de códigos complexos.
As senhas vinculadas a dispositivos e outros autenticadores de hardware ou tokens de hardware também oferecem segurança aprimorada. As senhas vinculadas a dispositivos geralmente são hospedadas em dispositivos específicos de "chave de segurança", com pares de chaves gerados e armazenados em um único dispositivo. Além disso, o material da chave em si nunca sai desse dispositivo, o que torna o fluxo de autenticação mais seguro.
Um método de autenticação multifatorial é normalmente categorizado em uma das três maneiras:
1. Algo que você sabe - PIN, senha ou resposta a uma pergunta de segurança
As senhas e os PINs exemplificam os fatores de conhecimento. Esses são segredos conhecidos pelo usuário e servem como a primeira linha de defesa. Como parte da MFA, eles ancoram a segurança em informações que se presume que sejam memorizadas pelo usuário e inacessíveis a outras pessoas.
2. Algo que você tem: OTP, token, dispositivo confiável, cartão inteligente ou crachá, senhas vinculadas a dispositivos
A propriedade de dispositivos físicos, como tokens de hardware, chaves de acesso vinculadas a dispositivos ou telefones celulares, constitui fatores de posse. Esses itens frequentemente contêm chaves criptográficas ou são capazes de receber códigos de verificação, acrescentando uma barreira adicional para o acesso não autorizado. Com os fatores de posse, o simples conhecimento de uma senha é insuficiente; o acesso requer algo que o usuário possua fisicamente.
3. Algo que você é - rosto, impressão digital, escaneamento da retina ou outra forma de biometria
Os fatores de aderência estão relacionados às características biométricas de um indivíduo. Os exemplos incluem impressões digitais, reconhecimento facial, padrões de voz e até mesmo escaneamentos de retina. Esses fatores aproveitam a singularidade das características biológicas humanas, o que representa um obstáculo substancial para possíveis invasores.
Qualquer um dos métodos a seguir pode ser usado, além de uma senha, para obter a autenticação multifatorial.
- Biometria—uma forma de autenticação que se baseia no reconhecimento, por parte de um dispositivo ou aplicativo, de um dado biométrico, como a impressão digital de uma pessoa, suas características faciais ou a retina ou a íris do olho
- Pressione para aprovar—uma notificação no dispositivo de alguém que solicita ao usuário que aprove uma solicitação de acesso tocando na tela do dispositivo
- Senha de uso único (OTP)—um conjunto de caracteres gerado automaticamente que autentica um usuário para apenas uma sessão de login ou transação
- Token de hardware ou tokens físicos ou chaves de acesso vinculadas a dispositivos—um pequeno dispositivo portátil gerador de OTP, às vezes chamado de chaveiro, como o Série RSA iShield Key 2 ou o autenticador de hardware RSA DS100
- Token de software ou tokens virtuais ou autenticadores de software—um token que existe na forma de um aplicativo de software em um smartphone ou outro dispositivo, em vez de um token físico, como o aplicativo Authenticator da RSA, disponível para iOS e Android
Melhoria da segurança
A autenticação multifatorial aumenta a segurança. Afinal, quando há apenas um mecanismo que protege um ponto de acesso, como uma senha, a única coisa que um agente mal-intencionado precisa fazer para entrar é encontrar uma maneira de adivinhar ou roubar essa senha. É por isso que a maioria das violações de dados começa com credenciais comprometidas ou com phishing, que leva a credenciais comprometidas.
Mas se a entrada também exigir um segundo (ou até mesmo um segundo e um terceiro) fator de autenticação, isso tornará a entrada muito mais difícil, especialmente se a exigência for de algo mais difícil de adivinhar ou roubar, como um recurso biométrico.
O MFA também melhora a Confiança zero amadurecimento e impede o phishing por meio de autenticação resistente a ataques de phishing.
Impulsionando iniciativas digitais
Com mais organizações ansiosas para implementar um força de trabalho remota Hoje, mais consumidores optam por comprar on-line em vez de nas lojas, e mais organizações transferindo aplicativos e outros recursos para a nuvem, A autenticação multifatorial é um poderoso facilitador. A segurança dos recursos organizacionais e de comércio eletrônico é um desafio na era digital, e a autenticação multifatorial pode ser inestimável para ajudar a manter seguras as interações e transações on-line.
No processo de criação de um ambiente de acesso mais seguro, é possível criar um ambiente menos conveniente - e isso pode ser uma desvantagem. (Isso é especialmente verdadeiro quando Confiança zero, que trata tudo como uma ameaça em potencial, inclusive a rede e quaisquer aplicativos ou serviços executados na rede, continua a ganhar força como base para o acesso seguro). Nenhum funcionário quer gastar tempo extra todos os dias lidando com vários obstáculos para fazer logon e acessar recursos, e nenhum consumidor com pressa para fazer compras ou transações bancárias quer ser atrapalhado por vários requisitos de autenticação. A chave é equilibrar a segurança e a conveniência de modo que o acesso seja seguro, mas os requisitos de acesso não sejam tão onerosos a ponto de criar inconvenientes indevidos para aqueles que legitimamente precisam dele.
Uma maneira de encontrar um equilíbrio entre a segurança e a conveniência é aumentar ou diminuir os requisitos de autenticação com base no que está em jogo, ou seja, o risco associado a uma solicitação de acesso. Isso é o que se entende por autenticação baseada em risco. O risco pode estar no que está sendo acessado, em quem está solicitando o acesso ou em ambos.
- Risco representado pelo que está sendo acessado: Por exemplo, se alguém solicita acesso digital a uma conta bancária, é para iniciar uma transferência de fundos ou apenas para verificar o status de uma transferência que já foi iniciada? Ou, se alguém interage com um site ou aplicativo de compras online, é para fazer um pedido ou apenas para verificar o status de entrega de um pedido já feito? Um nome de usuário e uma senha podem ser suficientes para o segundo caso, mas a autenticação multifatorial faz sentido quando há um ativo de alto valor em risco.
- Risco apresentado por quem está solicitando o acesso: Quando um funcionário ou prestador de serviços remoto solicita acesso à rede corporativa da mesma cidade dia após dia, usando sempre o mesmo laptop, há poucos motivos para suspeitar que não se trata daquela pessoa. Mas o que acontece quando uma solicitação de Mary, em Minneapolis, de repente vem de Moscou em uma manhã? O risco em potencial (será que é realmente ela?) justifica uma solicitação de autenticação adicional.
A autenticação multifatorial está em constante evolução para fornecer acesso mais seguro para as organizações e menos inconveniente para os usuários. A biometria é um ótimo exemplo dessa ideia. Ela é mais segura, porque é difícil roubar uma impressão digital ou um rosto, e mais conveniente, porque o usuário não precisa se lembrar de nada (como uma senha) ou fazer qualquer outro grande esforço. A seguir, alguns dos avanços que estão moldando a autenticação multifatorial atualmente.
- Inteligência artificial (IA) e aprendizado de máquina (AM): A IA e o ML podem ser utilizados para reconhecer comportamentos que indiquem se uma determinada solicitação de acesso é “normal” e, portanto, não requer autenticação adicional (ou, inversamente, para reconhecer comportamentos anômalos que justifiquem tal autenticação).
- Fast Identity Online (FIDO): FA autenticação IDO se baseia em um conjunto de padrões abertos e gratuitos da Aliança FIDO. Ela permite que os logins com senha sejam substituídos por experiências de login seguras e rápidas em sites e aplicativos.
- Autenticação sem senha: Em vez de usar uma senha como principal método de verificação de identidade e complementá-la com outros métodos que não envolvam senhas, a autenticação sem senha elimina as senhas como forma de autenticação.
Tenha certeza de que a autenticação multifator continuará a mudar e a melhorar na busca de maneiras pelas quais as pessoas possam provar que são quem dizem ser - de forma confiável e sem passar por obstáculos.
Tente Solução de autenticação multifatorial (MFA) na nuvem ID Plus— um dos produtos mais seguros do mercado e a autenticação multifatorial (MFA) mais utilizada no mundo.
Descubra o motivo: inscreva-se para nosso teste gratuito de 45 dias: Iniciar uma avaliação gratuita
MFA significa autenticação multifatorial. Trata-se de um controle de segurança que exige que o usuário confirme sua identidade por meio de dois ou mais fatores independentes antes que o acesso seja concedido, em vez de apenas uma senha. Qualquer combinação de dois ou mais fatores é válida, e é por isso que a autenticação de dois fatores é uma forma de MFA.
A autenticação de dois fatores utiliza exatamente dois fatores. A autenticação multifatorial utiliza dois ou mais fatores; portanto, a 2FA é um subconjunto da MFA, e não uma abordagem concorrente. A diferença prática está no limite máximo, e não no tipo: uma política de MFA pode exigir um terceiro fator para solicitações de acesso de alto risco, enquanto a 2FA se limita a dois.
Os fatores de autenticação se enquadram em três categorias: algo que você sabe, como uma senha ou um PIN; algo que você possui, como um token de hardware, um cartão inteligente ou uma chave de acesso vinculada a um dispositivo; e algo que você é, como uma impressão digital, o rosto ou a íris. A verdadeira autenticação multifatorial (MFA) combina fatores de categorias diferentes, e não dois da mesma categoria.
Digitar uma senha e, em seguida, aprovar uma notificação push em um celular cadastrado é uma autenticação multifatorial, pois combina algo que você sabe com algo que você possui. Digitar uma senha e, em seguida, responder a uma pergunta de segurança não é, já que ambos são fatores de conhecimento e uma única violação pode expor os dois.
A autenticação multifatorial (MFA) resistente a phishing é aquela que não pode ser burlada induzindo o usuário a fornecer uma credencial. Ela elimina os segredos compartilhados do fluxo ao vincular criptograficamente a credencial ao site legítimo. As chaves de acesso FIDO2 e WebAuthn, bem como os cartões inteligentes PIV ou CAC, se enquadram nessa categoria. Códigos por SMS, códigos por e-mail e aprovações por notificação push padrão não se enquadram.
Sim. Os invasores contornam a autenticação multifatorial (MFA) sem violar a criptografia, atacando, em vez disso, o usuário ou a sessão. As formas mais comuns incluem proxies de phishing do tipo “adversário no meio” que retransmitem códigos em tempo real, tokens de sessão roubados que ignoram totalmente a autenticação, troca de SIM para contornar códigos SMS e engenharia social por meio do suporte técnico para redefinir a senha de um dispositivo cadastrado.
A “fadiga de MFA”, também conhecida como “push bombing”, é um ataque em que um agente mal-intencionado, que já possui uma senha válida, aciona repetidas solicitações de aprovação por notificação até que o usuário aprove uma delas por confusão ou irritação. A comparação de números, a limitação da frequência das solicitações de aprovação e métodos resistentes ao phishing reduzem essa exposição.
A autenticação baseada em risco ajusta o que o usuário deve comprovar de acordo com o risco da solicitação. Sinais como dispositivo, localização, rede e a sensibilidade do recurso contribuem para a pontuação de risco. Solicitações de baixo risco são processadas com menos etapas de verificação, enquanto aquelas anômalas acionam um aumento no nível de segurança para um fator mais robusto.
As chaves de acesso vinculadas a dispositivos, as chaves de segurança FIDO2 e os cartões inteligentes oferecem a proteção mais robusta, pois a chave privada nunca sai do dispositivo e não pode ser obtida por meio de phishing nem reproduzida. Os códigos de acesso únicos enviados por SMS e e-mail são a opção mais fraca amplamente utilizada e estão vulneráveis à troca de cartão SIM e à interceptação.
Não, embora haja sobreposição entre os dois conceitos. O sistema “sem senha” elimina a senha como fator, enquanto a autenticação multifatorial (MFA) se refere ao número de fatores independentes exigidos. Uma chave de acesso desbloqueada por meio de um recurso biométrico ou do PIN do dispositivo é tanto “sem senha” quanto multifatorial. Um único fator “sem senha”, sem desbloqueio local, não se enquadra em nenhuma das duas categorias.
Sim. O SSO controla quantas vezes um usuário se autentica, não o nível de segurança dessa autenticação. Sem a MFA como proteção adicional, uma única senha roubada desbloqueia todos os aplicativos conectados de uma só vez, o que amplia o alcance do dano em vez de reduzi-lo. O SSO e a MFA são controles complementares.



 Incluído