Apa itu Otentikasi Multi-Faktor (MFA)?


Dengan mewajibkan pengguna untuk memverifikasi identitasnya melalui lebih dari satu cara, otentikasi multi-faktor memberikan jaminan yang lebih besar bahwa mereka memang benar-benar orang yang mereka klaim—sehingga mengurangi risiko akses tidak sah ke data sensitif. Lagi pula, memasukkan kata sandi yang dicuri untuk mendapatkan akses adalah satu hal; namun, memasukkan kata sandi yang dicuri dan kemudian juga diharuskan memasukkan OTP yang dikirim melalui SMS ke ponsel pintar pengguna yang sah adalah hal yang sama sekali berbeda.
Kombinasi dari dua faktor atau lebih memenuhi syarat sebagai autentikasi multi-faktor. Penggunaan hanya dua faktor juga dapat disebut sebagai autentikasi dua faktor.
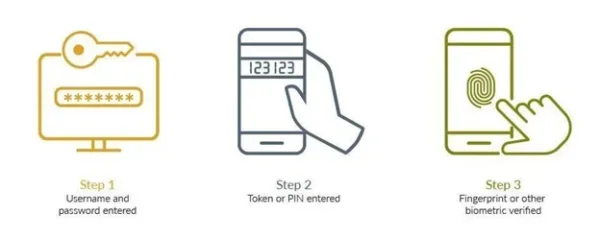
Langkah pertama – Nama pengguna dan kata sandi telah dimasukkan
Langkah pertama dalam proses Autentikasi Multi-Faktor biasanya melibatkan pengguna yang memasukkan nama pengguna dan kata sandi unik mereka. Metode otentikasi tradisional ini sering kali merupakan garis pertahanan awal terhadap akses yang tidak sah. Pengguna diminta untuk memberikan kredensial mereka pada halaman login yang aman. Namun, hanya mengandalkan nama pengguna dan kata sandi bisa jadi tidak memadai karena berbagai ancaman, seperti serangan phishing, rekayasa sosial, serangan musuh di tengah-tengah, atau pelanggaran data pihak ketiga yang membuat kredensial pengguna tersedia bagi pelaku ancaman.
Oleh karena itu, baik itu untuk menyelesaikan proses MFA tradisional atau untuk bergerak di luar kata sandi, metode verifikasi tambahan diperlukan untuk meningkatkan postur keamanan organisasi.
Langkah kedua – Token atau PIN telah dimasukkan
Setelah berhasil memasukkan nama pengguna dan kata sandi, sebagian besar proses MFA meminta pengguna untuk memasukkan Nomor Identifikasi Pribadi (PIN) sementara atau kode sandi sekali pakai (OTP). Karakteristik utama dari langkah ini adalah bahwa token sensitif terhadap waktu dan sering kali berubah secara berkala. Ini berarti bahwa bahkan jika aktor jahat telah mendapatkan kata sandi pengguna, mereka masih membutuhkan akses ke token untuk menyelesaikan proses login. Persyaratan verifikasi ganda ini secara signifikan meningkatkan keamanan akun pengguna, membuatnya lebih sulit bagi penyusup untuk mendapatkan akses.
Meskipun menggunakan OTP sebagai faktor kedua jauh lebih aman daripada hanya menggunakan kata sandi, namun tidak seaman protokol lainnya. Selain itu, cara organisasi membagikan OTP juga merupakan faktor penting dalam menentukan keamanan keseluruhan proses autentikasi, dengan SMS dan email yang biasanya dianggap menawarkan keamanan yang lebih rendah secara keseluruhan.
Langkah ketiga – Verifikasi sidik jari atau data biometrik lainnya
Langkah terakhir dalam proses Autentikasi Multi-Faktor sering kali melibatkan verifikasi biometrik, seperti pemindaian sidik jari, pengenalan wajah, atau pemindaian iris mata, atau autentikasi berdasarkan sesuatu yang Anda miliki, seperti kunci sandi yang terikat pada perangkat. Biometrik mengandalkan karakteristik fisik unik yang sangat sulit untuk ditiru atau dipalsukan. Dengan membutuhkan verifikasi biometrik selain nama pengguna, kata sandi, dan token, MFA memastikan bahwa orang yang mencoba mengakses akun memang pengguna yang sah. Langkah ini sangat berharga di lingkungan seluler, di mana banyak perangkat dilengkapi dengan teknologi sidik jari atau pengenalan wajah. Menerapkan autentikasi biometrik tidak hanya meningkatkan keamanan tetapi juga memberikan pengalaman yang lancar dan ramah pengguna, karena pengguna dapat dengan cepat dan mudah memverifikasi identitas mereka tanpa perlu mengingat kode yang rumit.
Kunci sandi yang terikat pada perangkat dan autentikator perangkat keras atau token perangkat keras lainnya juga memberikan keamanan yang lebih baik. Kunci sandi yang terikat pada perangkat umumnya di-host pada perangkat 'kunci keamanan' tertentu, dengan pasangan kunci yang dihasilkan dan disimpan pada satu perangkat. Selain itu, materi kunci itu sendiri tidak pernah meninggalkan perangkat tersebut, sehingga alur autentikasi menjadi lebih aman.
Metode autentikasi multi-faktor biasanya dikategorikan dalam salah satu dari tiga cara:
1. 1. Sesuatu yang Anda ketahui-PIN, kata sandi, atau jawaban atas pertanyaan keamanan
Kata sandi dan PIN merupakan contoh dari faktor pengetahuan. Ini adalah rahasia yang diketahui oleh pengguna dan berfungsi sebagai garis pertahanan pertama. Sebagai bagian dari MFA, mereka mengaitkan keamanan pada informasi yang dianggap dapat diingat oleh pengguna dan tidak dapat diakses oleh orang lain.
2. Sesuatu yang Anda miliki-OTP, token, perangkat tepercaya, kartu pintar atau lencana, kunci sandi yang terikat pada perangkat
Kepemilikan perangkat fisik, seperti token perangkat keras, kunci sandi yang terikat pada perangkat, atau ponsel, merupakan faktor kepemilikan. Benda-benda ini sering kali menyimpan kunci kriptografi atau mampu menerima kode verifikasi, menambahkan penghalang tambahan untuk akses yang tidak sah. Dengan faktor kepemilikan, hanya dengan mengetahui kata sandi saja tidak cukup; akses membutuhkan sesuatu yang secara fisik dipegang oleh pengguna.
3. Sesuatu yang Anda miliki-wajah, sidik jari, pemindaian retina, atau biometrik lainnya
Faktor-faktor warisan berhubungan dengan karakteristik biometrik individu. Contohnya termasuk sidik jari, pengenalan wajah, pola suara, dan bahkan pemindaian retina. Faktor-faktor ini memanfaatkan keunikan ciri-ciri biologis manusia, yang menghadirkan rintangan besar bagi penyusup potensial.
Salah satu metode berikut ini dapat digunakan selain kata sandi untuk mencapai autentikasi multi-faktor.
- Biometrik—suatu bentuk otentikasi yang mengandalkan perangkat atau aplikasi untuk mengenali data biometrik, seperti sidik jari, ciri-ciri wajah, atau retina dan iris mata seseorang
- Tekan untuk menyetujui—pemberitahuan di perangkat seseorang yang meminta pengguna untuk menyetujui permintaan akses dengan mengetuk layar perangkatnya
- Kata sandi sekali pakai (OTP)—sebuah rangkaian karakter yang dihasilkan secara otomatis untuk mengautentikasi pengguna hanya untuk satu sesi masuk atau satu transaksi saja
- Token perangkat keras atau token fisik atau kunci akses yang terikat pada perangkat—sebuah perangkat kecil dan portabel yang berfungsi sebagai generator OTP, yang kadang-kadang disebut sebagai key fob seperti Seri RSA iShield Key 2 atau autentikator perangkat keras RSA DS100
- Token perangkat lunak atau token lunak atau alat otentikasi berbasis perangkat lunak—sebuah token yang berbentuk aplikasi perangkat lunak di ponsel pintar atau perangkat lain, bukan dalam bentuk token fisik, seperti Aplikasi Authenticator dari RSA yang tersedia di iOS dan Android
Meningkatkan keamanan
Autentikasi multi-faktor meningkatkan keamanan. Lagi pula, ketika hanya ada satu mekanisme yang menjaga sebuah titik akses, seperti kata sandi, satu-satunya hal yang harus dilakukan oleh pelaku kejahatan untuk mendapatkan akses masuk adalah menemukan cara untuk menebak atau mencuri kata sandi tersebut. Itulah sebabnya mengapa sebagian besar pelanggaran data dimulai dengan kredensial yang disusupi atau phishing, yang berujung pada penyusupan kredensial.
Tetapi jika untuk masuk juga membutuhkan faktor autentikasi kedua (atau bahkan kedua dan ketiga), maka akan jauh lebih sulit untuk masuk, terutama jika persyaratannya adalah sesuatu yang lebih sulit ditebak atau dicuri, seperti fitur biometrik.
MFA juga meningkatkan kemampuan suatu organisasi dalam Nol Kepercayaan kematangan dan mencegah serangan phishing dengan otentikasi yang tahan terhadap phishing.
Mendukung inisiatif digital
Dengan semakin banyaknya organisasi yang ingin menerapkan tenaga kerja jarak jauh Saat ini, semakin banyak konsumen yang memilih untuk berbelanja online bukan di toko, dan lebih banyak organisasi memindahkan aplikasi dan sumber daya lainnya ke awan, otentikasi multi-faktor adalah pendukung yang kuat. Mengamankan sumber daya organisasi dan e-commerce merupakan tantangan di era digital, dan autentikasi multi-faktor bisa sangat berharga untuk membantu menjaga keamanan interaksi dan transaksi online.
Dalam proses menciptakan lingkungan akses yang lebih aman, ada kemungkinan untuk menciptakan lingkungan yang kurang nyaman-dan itu bisa menjadi kelemahan. (Hal ini terutama terjadi karena Nol Kepercayaan, yang memperlakukan segala sesuatu sebagai ancaman potensial, termasuk jaringan dan aplikasi atau layanan apa pun yang berjalan di jaringan, terus mendapatkan daya tarik sebagai fondasi untuk akses yang aman). Tidak ada karyawan yang ingin menghabiskan waktu ekstra setiap hari untuk berurusan dengan berbagai rintangan untuk masuk dan mengakses sumber daya, dan tidak ada konsumen yang terburu-buru untuk berbelanja atau melakukan transaksi perbankan yang ingin dihalangi oleh berbagai persyaratan autentikasi. Kuncinya adalah menyeimbangkan keamanan dan kenyamanan sehingga akses aman, tetapi persyaratan untuk akses tidak terlalu berat sehingga menciptakan ketidaknyamanan yang tidak semestinya bagi mereka yang secara sah membutuhkannya.
Salah satu cara untuk mencapai keseimbangan antara mencapai keamanan dan memastikan kenyamanan adalah dengan meningkatkan atau menurunkan persyaratan autentikasi berdasarkan apa yang dipertaruhkan-yaitu risiko yang terkait dengan permintaan akses. Inilah yang dimaksud dengan autentikasi berbasis risiko. Risiko bisa terletak pada apa yang diakses, siapa yang meminta akses, atau keduanya.
- Risiko yang ditimbulkan oleh apa yang diakses: Misalnya, jika seseorang meminta akses digital ke rekening bank, apakah tujuannya untuk melakukan transfer dana, atau sekadar memeriksa status transfer yang sudah dilakukan? Atau jika seseorang berinteraksi dengan situs web atau aplikasi belanja online, apakah tujuannya untuk memesan sesuatu, atau sekadar memeriksa status pengiriman pesanan yang sudah ada? Nama pengguna dan kata sandi mungkin sudah cukup untuk kasus yang terakhir, tetapi otentikasi multi-faktor menjadi penting ketika ada aset bernilai tinggi yang berisiko.
- Risiko yang ditimbulkan oleh siapa yang meminta akses: Ketika seorang karyawan atau kontraktor jarak jauh meminta akses ke jaringan perusahaan dari kota yang sama setiap hari, menggunakan laptop yang sama setiap saat, hanya ada sedikit alasan untuk mencurigai bahwa itu bukan orang tersebut. Namun apa yang terjadi jika permintaan dari Mary di Minneapolis tiba-tiba datang dari Moskow di suatu pagi? Potensi risikonya (apakah itu benar-benar dia?) mengharuskan adanya permintaan autentikasi tambahan.
Autentikasi multi-faktor terus berkembang untuk menyediakan akses yang lebih aman bagi organisasi dan tidak terlalu merepotkan bagi pengguna. Biometrik adalah contoh yang bagus untuk ide ini. Keduanya lebih aman, karena sulit untuk mencuri sidik jari atau wajah, dan lebih nyaman, karena pengguna tidak perlu mengingat apa pun (seperti kata sandi) atau melakukan upaya besar lainnya. Berikut ini adalah beberapa kemajuan yang membentuk autentikasi multi-faktor saat ini.
- Kecerdasan buatan (AI) dan pembelajaran mesin (ML): AI dan ML dapat digunakan untuk mengenali perilaku yang menunjukkan apakah suatu permintaan akses tertentu bersifat “normal” dan karenanya tidak memerlukan otentikasi tambahan (atau, sebaliknya, untuk mengenali perilaku yang tidak biasa yang memang memerlukan otentikasi tambahan).
- Fast Identity Online (FIDO): FOtentikasi IDO didasarkan pada serangkaian standar terbuka dan gratis dari Aliansi FIDO. Teknologi ini memungkinkan proses masuk menggunakan kata sandi digantikan dengan pengalaman masuk yang aman dan cepat di berbagai situs web dan aplikasi.
- Otentikasi tanpa kata sandi: Alih-alih menggunakan kata sandi sebagai metode utama untuk memverifikasi identitas dan melengkapinya dengan metode non-kata sandi lainnya, otentikasi tanpa kata sandi menghilangkan kata sandi sebagai bentuk otentikasi.
Yakinlah bahwa autentikasi multi-faktor akan terus berubah dan berkembang dalam upaya mencari cara untuk membuktikan bahwa mereka memang benar seperti yang mereka katakan-dengan andal dan tanpa melewati berbagai rintangan.
Coba Solusi otentikasi multi-faktor (MFA) cloud ID Plus—salah satu produk paling aman di pasaran, dan sistem MFA yang paling banyak digunakan di dunia.
Cari tahu alasannya: daftar untuk uji coba gratis selama 45 hari: Mulai uji coba gratis
MFA adalah singkatan dari otentikasi multi-faktor. Ini adalah mekanisme keamanan yang mengharuskan pengguna untuk memverifikasi identitasnya dengan dua atau lebih faktor yang saling independen sebelum akses diberikan, bukan hanya dengan kata sandi saja. Kombinasi apa pun dari dua atau lebih faktor tersebut memenuhi syarat, itulah sebabnya otentikasi dua faktor merupakan salah satu bentuk MFA.
Otentikasi dua faktor menggunakan tepat dua faktor. Otentikasi multi-faktor menggunakan dua faktor atau lebih, sehingga 2FA merupakan bagian dari MFA, bukan pendekatan yang bersaing. Perbedaan praktisnya terletak pada batas maksimal, bukan jenisnya: kebijakan MFA dapat mensyaratkan faktor ketiga untuk permintaan akses berisiko tinggi, sedangkan 2FA hanya menggunakan dua faktor.
Faktor otentikasi terbagi menjadi tiga kategori: sesuatu yang Anda ketahui, seperti kata sandi atau PIN; sesuatu yang Anda miliki, seperti token perangkat keras, kartu pintar, atau kunci akses yang terikat pada perangkat; dan sesuatu yang menjadi bagian dari diri Anda, seperti sidik jari, wajah, atau iris mata. MFA sejati menggabungkan faktor-faktor dari kategori yang berbeda, bukan dua faktor dari kategori yang sama.
Memasukkan kata sandi lalu menyetujui notifikasi push di ponsel yang terdaftar merupakan otentikasi multi-faktor, karena menggabungkan sesuatu yang Anda ketahui dengan sesuatu yang Anda miliki. Memasukkan kata sandi lalu menjawab pertanyaan keamanan bukanlah otentikasi multi-faktor, karena keduanya merupakan faktor pengetahuan dan satu kali kebocoran saja sudah dapat membahayakan keduanya.
MFA yang tahan phishing adalah metode otentikasi yang tidak dapat ditembus dengan cara menipu pengguna agar menyerahkan kredensialnya. Metode ini menghilangkan rahasia bersama dari alur proses dengan mengikat kredensial secara kriptografis ke situs yang sah. FIDO2, passkey WebAuthn, serta kartu pintar PIV atau CAC termasuk dalam kategori ini. Kode SMS, kode email, dan persetujuan push standar tidak termasuk dalam kategori ini.
Ya. Para penyerang berhasil mengelabui otentikasi multi-faktor (MFA) tanpa merusak sistem kriptografi, melainkan dengan menargetkan pengguna atau sesi tersebut. Cara-cara umum yang digunakan antara lain: proxy phishing “adversary-in-the-middle” yang meneruskan kode secara real time, token sesi yang dicuri yang melewati proses otentikasi sepenuhnya, penukaran SIM untuk mengelabui kode SMS, serta teknik rekayasa sosial melalui layanan bantuan teknis untuk mereset perangkat yang telah terdaftar.
MFA fatigue, yang juga dikenal sebagai push bombing, adalah serangan di mana pelaku ancaman yang sudah memiliki kata sandi yang sah memicu permintaan persetujuan push berulang kali hingga pengguna menyetujuinya karena kebingungan atau rasa jengkel. Pemilihan nomor, pembatasan frekuensi pada permintaan persetujuan, serta metode yang tahan terhadap phishing, semuanya dapat mengurangi risiko paparan.
Otentikasi berbasis risiko menyesuaikan apa yang harus dibuktikan oleh pengguna berdasarkan tingkat risiko dari permintaan tersebut. Sinyal-sinyal seperti perangkat, lokasi, jaringan, dan tingkat sensitivitas sumber daya menjadi dasar perhitungan skor risiko. Permintaan berisiko rendah diproses dengan persyaratan verifikasi yang lebih sedikit, sedangkan permintaan yang mencurigakan memicu peningkatan ke faktor otentikasi yang lebih kuat.
Kunci akses yang terikat pada perangkat, kunci keamanan FIDO2, dan kartu pintar menawarkan perlindungan terkuat, karena kunci pribadi tidak pernah meninggalkan perangkat dan tidak dapat dicuri melalui phishing atau direkam ulang. Kode akses sekali pakai melalui SMS dan email merupakan opsi terlemah yang banyak digunakan dan rentan terhadap penukaran SIM serta intersepsi.
Tidak, meskipun keduanya saling tumpang tindih. Sistem tanpa kata sandi menghilangkan kata sandi sebagai salah satu faktor, sedangkan MFA berkaitan dengan jumlah faktor independen yang diperlukan. Kunci akses yang dibuka dengan data biometrik atau PIN perangkat termasuk dalam kategori sistem tanpa kata sandi sekaligus multi-faktor. Sebaliknya, satu faktor tanpa kata sandi tanpa proses pembukaan kunci lokal tidak termasuk dalam kedua kategori tersebut.
Ya. SSO mengatur seberapa sering seorang pengguna melakukan otentikasi, bukan seberapa kuat prosesnya. Tanpa MFA sebagai lapisan perlindungan tambahan, satu kata sandi yang dicuri saja sudah cukup untuk membuka akses ke semua aplikasi yang terhubung sekaligus, yang justru memperluas jangkauan dampak daripada menguranginya. SSO dan MFA merupakan mekanisme pengamanan yang saling melengkapi.



 Termasuk