

Lembar Data
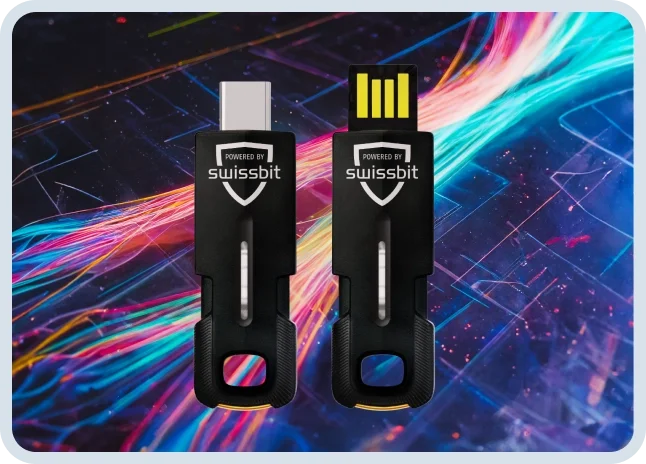
Seri RSA iShield Key 2, Didukung oleh Swissbit
Baca Sekarang
Gunakan formulir di sebelah kanan untuk menghubungi kami dan memulai pesanan Anda.
Seri RSA iShield Key 2 dapat menyediakan kunci keamanan AAL3 untuk organisasi yang sangat teratur, lembaga pemerintah federal AS, integrator sistem, dan kontraktor pemerintah, yang menyediakan:
RSA iShield Key 2 memberikan otentikasi yang didukung perangkat keras yang divalidasi dengan tolok ukur keamanan tertinggi. Tersertifikasi di bawah FIPS 140-3 dan FIDO2, iShield Key 2 selaras dengan kerangka kerja yang mencakup FedRAMP, NIST, DORA, NIS2, HIPAA, dan PCI DSS. Layanan keuangan, perawatan kesehatan, pemerintah, infrastruktur penting, dan organisasi hukum dapat mengandalkan iShield untuk melindungi data sensitif dan menunjukkan kepatuhan di lingkungan yang kompleks.
RSA iShield Key 2 terintegrasi dengan platform IAM yang sudah ada, alat tata kelola identitas, dan infrastruktur hibrida, sehingga mengurangi gesekan operasional bagi tim TI. Dengan dukungan multi-protokol-FIDO2, HOTP, dan PIV-perangkat tunggal menstandarkan autentikasi di berbagai sistem. Model USB dan nirkontak memberikan fleksibilitas kepada pengguna di berbagai alur kerja dan lingkungan.
Dirancang untuk peluncuran berskala besar, iShield Key 2 menyederhanakan penyediaan, pengelolaan, dan pencabutan untuk ribuan pengguna. Produk ini mendukung lingkungan yang terkoneksi, offline, dan lingkungan dengan celah udara, sehingga memperluas akses yang aman di mana saja. Pemantauan dan audit terpusat memperkuat kepatuhan, mendeteksi anomali, dan merampingkan respons insiden.
iShield Key 2 sebagai bagian dari RSA ID Plus tanpa kata sandi mengintegrasikan berbagai kemampuan keamanan identitas-termasuk autentikasi kontekstual, autentikasi berbasis risiko, kunci sandi seluler, dan verifikasi ID-untuk memajukan ZTA dan melindungi setiap komponen organisasi Anda.
Fitur layanan mandiri dengan ID Plus: Pengguna akhir dapat dengan mudah mendaftar, memperbarui, dan mengelola kredensial mereka melalui ID Plus, sehingga meminimalkan beban kerja tim TI sekaligus meningkatkan pengalaman pengguna. Pengurangan inventaris perangkat keras: hentikan penggunaan kartu proximity terpisah; kurangi pengeluaran untuk penggantian.
Dengan memanfaatkan otentikasi berbasis perangkat keras yang tahan phishing (FIDO2, PIV, HOTP), iShield Key 2 menghilangkan kerentanan kata sandi dan memblokir penggunaan kredensial yang dicuri.
Ya. Dengan validasi FIPS 140-3 dan sertifikasi FIDO2, iShield Key 2 memenuhi persyaratan di seluruh kerangka kerja federal, perawatan kesehatan, keuangan, dan infrastruktur penting.
Ya. Penyediaan terpusat, deprovisioning, dan manajemen siklus hidup menyederhanakan penerapan perusahaan. Perangkat terintegrasi dengan mudah dengan platform IAM yang sudah ada.
Tentu saja. iShield Key 2 bekerja di seluruh platform IAM modern, sistem lama, dan kasus penggunaan offline. Opsi USB dan nirkontak memastikan kompatibilitas yang luas.
iShield Key 2 memungkinkan organisasi untuk mempercepat adopsi tanpa kata sandi yang tahan terhadap phishing di berbagai kasus penggunaan penting, mengurangi ketergantungan pada kredensial yang lemah, dan mendukung inisiatif Zero Trust dengan otentikasi yang terbukti di masa depan untuk menghentikan phishing.





 Termasuk