ما هي المصادقة متعددة العوامل (MFA)؟


من خلال مطالبة المستخدمين بتأكيد هويتهم بأكثر من طريقة واحدة، توفر المصادقة متعددة العوامل ضمانًا أكبر بأنهم هم بالفعل من يدّعون أنهم هم — مما يقلل من مخاطر الوصول غير المصرح به إلى البيانات الحساسة. ففي النهاية، هناك فرق كبير بين إدخال كلمة مرور مسروقة للوصول إلى الحساب، وبين إدخال كلمة مرور مسروقة ثم يُطلب منك أيضًا إدخال رمز OTP الذي تم إرساله عبر رسالة نصية إلى الهاتف الذكي الخاص بالمستخدم الشرعي.
أي مزيج من عاملين أو أكثر يعتبر مصادقة متعددة العوامل. يمكن أيضًا الإشارة إلى استخدام عاملين فقط على أنه مصادقة بعاملين.
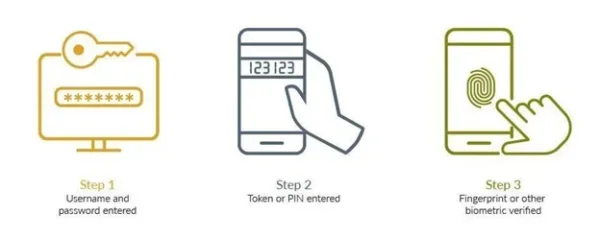
الخطوة الأولى – تم إدخال اسم المستخدم وكلمة المرور
عادةً ما تتضمن الخطوة الأولى في عملية المصادقة متعددة العوامل قيام المستخدم بإدخال اسم المستخدم وكلمة المرور الفريدين الخاصين به. غالبًا ما تكون هذه الطريقة التقليدية للمصادقة هي خط الدفاع الأولي ضد الوصول غير المصرح به. تتم مطالبة المستخدمين بتقديم بيانات اعتمادهم على صفحة تسجيل دخول آمنة. ومع ذلك، فإن الاعتماد على اسم المستخدم وكلمة المرور فقط يمكن أن يكون غير كافٍ بسبب التهديدات المختلفة، مثل هجمات التصيد الاحتيالي أو الهندسة الاجتماعية أو هجمات الخصم في الوسط أو خروقات بيانات الطرف الثالث التي جعلت بيانات اعتماد المستخدمين متاحة لجهات التهديد.
لذلك، سواء كان الأمر يتعلق بإكمال عملية المصادقة متعددة الأطراف التقليدية أو الانتقال إلى ما هو أبعد من كلمات المرور، فإن طرق التحقق الإضافية ضرورية لتعزيز الوضع الأمني للمؤسسة.
الخطوة الثانية – إدخال الرمز المميز أو رقم التعريف الشخصي
بعد إدخال اسم المستخدم وكلمة المرور بنجاح، تطلب معظم عمليات المصادقة المصغّرة من المستخدمين إدخال رقم تعريف شخصي مؤقت (PIN) أو رمز مرور لمرة واحدة (OTP). السمة الرئيسية لهذه الخطوة هي أن الرمز المميز حساس للوقت وغالباً ما يتغير على فترات منتظمة. هذا يعني أنه حتى لو حصل أحد الفاعلين الخبيثين على كلمة مرور المستخدم، فإنه سيظل بحاجة إلى الوصول إلى الرمز المميز لإكمال عملية تسجيل الدخول. هذا الشرط المزدوج للتحقق المزدوج يعزز بشكل كبير من أمان حساب المستخدم، مما يجعل الأمر أكثر صعوبة بالنسبة للمتطفلين للوصول إلى الحساب.
في حين أن استخدام OTP كعامل ثانٍ أكثر أمانًا بكثير من مجرد استخدام كلمة مرور، إلا أنه ليس آمنًا مثل البروتوكولات الأخرى. وعلاوة على ذلك، فإن كيفية مشاركة المؤسسات لكلمات المرور لمرة واحدة هي أيضًا عامل مهم في تحديد الأمان العام لعملية المصادقة، حيث تعتبر الرسائل النصية القصيرة ورسائل البريد الإلكتروني عادةً أقل أمانًا بشكل عام.
الخطوة الثالثة – التحقق عن طريق بصمة الإصبع أو أي وسيلة أخرى من وسائل التحقق البيومترية
غالبًا ما تتضمن الخطوة الأخيرة في عملية المصادقة متعددة العوامل إما التحقق البيومتري، مثل مسح بصمة الإصبع أو التعرف على الوجه أو مسح قزحية العين، أو المصادقة بناءً على شيء ما لديك، مثل مفتاح مرور مرتبط بجهاز. تعتمد القياسات البيومترية على خصائص جسدية فريدة من نوعها يصعب للغاية تقليدها أو تزويرها. من خلال طلب التحقق البيومتري بالإضافة إلى اسم المستخدم وكلمة المرور والرمز المميز، تضمن المصادقة المصادقة متعددة العوامل أن الشخص الذي يحاول الوصول إلى الحساب هو بالفعل المستخدم المصرح له. تعتبر هذه الخطوة ذات قيمة خاصة في بيئات الأجهزة المحمولة، حيث أن العديد من الأجهزة مزودة بتقنية التعرف على بصمات الأصابع أو الوجه. لا يؤدي تطبيق المصادقة البيومترية إلى تعزيز الأمان فحسب، بل يوفر أيضًا تجربة سلسة وسهلة الاستخدام، حيث يمكن للمستخدمين التحقق من هويتهم بسرعة وسهولة دون الحاجة إلى تذكر رموز معقدة.
كما توفر مفاتيح المرور المرتبطة بالأجهزة وأجهزة المصادقة الأخرى أو الرموز المميزة للأجهزة أماناً معززاً. تتم استضافة مفاتيح المرور المرتبطة بالأجهزة بشكل عام على أجهزة "مفاتيح أمان" محددة، مع إنشاء أزواج المفاتيح وتخزينها على جهاز واحد. علاوة على ذلك، لا تغادر مادة المفتاح نفسها هذا الجهاز أبداً، مما يجعل تدفق المصادقة أكثر أماناً.
عادةً ما يتم تصنيف طريقة المصادقة متعددة العوامل بإحدى الطرق الثلاث التالية:
1. شيء تعرفه - رقم تعريف شخصي أو كلمة مرور أو إجابة على سؤال الأمان
تجسد كلمات المرور وأرقام التعريف الشخصية عوامل المعرفة. وهي أسرار يعرفها المستخدم وتعمل بمثابة خط الدفاع الأول. كجزء من MFA، فإنها ترسخ الأمن في المعلومات التي يُفترض أن يحفظها المستخدم ولا يمكن للآخرين الوصول إليها.
2. شيء ما لديك - رمز مميز، أو رمز مميز، أو جهاز موثوق به، أو بطاقة ذكية أو شارة، أو مفاتيح مرور مرتبطة بجهاز
تشكل ملكية الأجهزة المادية، مثل الرموز المميزة للأجهزة أو مفاتيح المرور المرتبطة بالأجهزة أو الهواتف المحمولة، عوامل حيازة. غالبًا ما تحتوي هذه العناصر على مفاتيح تشفير أو قادرة على تلقي رموز التحقق، مما يضيف حاجزًا إضافيًا للوصول غير المصرح به. مع عوامل الحيازة، فإن مجرد معرفة كلمة المرور غير كافٍ؛ إذ يتطلب الوصول إلى شيء يحمله المستخدم فعليًا.
3. شيء أنت عليه - الوجه أو بصمة الإصبع أو بصمة الإصبع أو مسح شبكية العين أو غيرها من المقاييس الحيوية
تتعلق عوامل التلازم بالخصائص البيومترية للفرد. وتشمل الأمثلة على ذلك بصمات الأصابع، والتعرّف على الوجه، وأنماط الصوت، وحتى مسح شبكية العين. تستفيد هذه العوامل من تفرد السمات البيولوجية البشرية، مما يشكل عقبة كبيرة أمام المتطفلين المحتملين.
يمكن استخدام أي من الطرق التالية بالإضافة إلى كلمة المرور لتحقيق مصادقة متعددة العوامل.
- القياسات الحيوية—شكل من أشكال المصادقة يعتمد على قيام جهاز أو تطبيق بالتعرف على سمة بيومترية، مثل بصمة الإصبع أو ملامح الوجه أو شبكية العين أو قزحية العين
- ادفع للموافقة—إشعار يظهر على جهاز المستخدم يطلب منه الموافقة على طلب الوصول عن طريق النقر على شاشة جهازه
- كلمة المرور لمرة واحدة (OTP)—مجموعة من الأحرف يتم إنشاؤها تلقائيًا وتُستخدم لتوثيق هوية المستخدم لجلسة تسجيل دخول واحدة أو معاملة واحدة فقط
- رمز الجهاز أو الرموز المادية أو مفاتيح المرور المرتبطة بالأجهزة—جهاز صغير ومحمول لتوليد رموز OTP، يُشار إليه أحيانًا باسم «مفتاح التحكم عن بُعد» مثل سلسلة مفاتيح RSA iShield Key 2 أو مصادقة أجهزة RSA DS100
- رمز البرنامج أو الرموز الرقمية غير المادية أو أجهزة المصادقة البرمجية—رمز يظهر في شكل تطبيق برمجي على الهاتف الذكي أو أي جهاز آخر، وليس كرمز مادي، مثل تطبيق Authenticator من RSA المتوفر على أنظمة iOS وAndroid
تحسين الأمن
تعمل المصادقة متعددة العوامل على تحسين الأمان. ففي نهاية المطاف، عندما تكون هناك آلية واحدة فقط تحمي نقطة وصول، مثل كلمة المرور، فإن الشيء الوحيد الذي يتعين على الفاعل السيئ فعله للدخول هو إيجاد طريقة لتخمين كلمة المرور تلك أو سرقتها. هذا هو السبب في أن غالبية خروقات البيانات تبدأ إما ببيانات اعتماد مخترقة أو تصيد احتيالي، مما يؤدي إلى اختراق بيانات الاعتماد.
ولكن إذا كان الدخول يتطلب أيضاً عاملاً ثانياً (أو حتى عاملاً ثانياً وثالثاً) للمصادقة، فإن ذلك يزيد من صعوبة الدخول، خاصةً إذا كان الشرط هو شيء يصعب تخمينه أو سرقته، مثل خاصية القياسات الحيوية.
كما تعمل إدارة الأداء (MFA) على تحسين... في المؤسسة الثقة الصفرية النضج ويوقف عمليات التصيد الاحتيالي بفضل آلية المصادقة المقاومة للتصيد الاحتيالي.
تمكين المبادرات الرقمية
مع حرص المزيد من المؤسسات على نشر القوى العاملة عن بُعد اليوم، المزيد من المستهلكين الذين يختارون تسوق عبر الإنترنت بدلًا من المتاجر، والمزيد من المؤسسات التي تنقل التطبيقات والموارد الأخرى إلى السحابة, ، تعد المصادقة متعددة العوامل عامل تمكين قوي. يمثل تأمين الموارد المؤسسية وموارد التجارة الإلكترونية تحديًا في العصر الرقمي، ويمكن أن تكون المصادقة متعددة العوامل ذات قيمة كبيرة للمساعدة في الحفاظ على أمان التفاعلات والمعاملات عبر الإنترنت.
في عملية إنشاء بيئة وصول أكثر أمانًا، من الممكن إنشاء بيئة وصول أقل ملاءمة - وقد يكون ذلك عيبًا. (وهذا ينطبق بشكل خاص على الثقة الصفرية, الذي يتعامل مع كل شيء على أنه تهديد محتمل، بما في ذلك الشبكة وأي تطبيقات أو خدمات تعمل على الشبكة، لا يزال يكتسب زخمًا كأساس للوصول الآمن). لا يريد أي موظف أن يقضي وقتاً إضافياً كل يوم في التعامل مع عقبات متعددة لتسجيل الدخول والوصول إلى الموارد، ولا يريد أي مستهلك في عجلة من أمره لإنجاز بعض عمليات التسوق أو الخدمات المصرفية أن يعيق متطلبات المصادقة المتعددة. المفتاح هو تحقيق التوازن بين الأمان والراحة بحيث يكون الوصول آمنًا، ولكن متطلبات الوصول ليست مرهقة لدرجة أنها تخلق إزعاجًا لا مبرر له لأولئك الذين يحتاجون إليها بشكل مشروع.
تتمثل إحدى طرق تحقيق التوازن بين تحقيق الأمان وضمان الملاءمة في زيادة متطلبات المصادقة أو تقليلها بناءً على ما هو على المحك - أي المخاطر المرتبطة بطلب الوصول. هذا هو المقصود ب المصادقة القائمة على المخاطر. يمكن أن تكمن المخاطر في ما يتم الوصول إليه أو من يطلب الوصول أو كليهما.
- المخاطر التي يشكلها ما يتم الوصول إليه: على سبيل المثال، إذا طلب شخص ما الوصول الرقمي إلى حساب مصرفي، فهل ذلك لبدء عملية تحويل أموال، أم لمجرد التحقق من حالة عملية تحويل تمت بالفعل؟ أو إذا تفاعل شخص ما مع موقع أو تطبيق للتسوق عبر الإنترنت، فهل ذلك لطلب شيء ما، أم لمجرد التحقق من حالة توصيل طلب موجود بالفعل؟ قد يكفي اسم المستخدم وكلمة المرور في الحالة الأخيرة، لكن المصادقة متعددة العوامل تكون مبررة عندما يكون هناك أصل ذو قيمة عالية معرض للخطر.
- المخاطر التي تشكلها الجهة التي تطلب الوصول: عندما يطلب موظف أو متعاقد عن بُعد الوصول إلى شبكة الشركة من نفس المدينة يومًا بعد يوم، باستخدام نفس الكمبيوتر المحمول في كل مرة، فليس هناك سبب وجيه للشك في أنه ليس هذا الشخص. ولكن ماذا يحدث عندما يأتي طلب من ماري في مينيابوليس فجأة من موسكو ذات صباح؟ الخطر المحتمل (هل هي حقاً؟) يستدعي طلب مصادقة إضافية.
تتطور المصادقة متعددة العوامل باستمرار لتوفير وصول أكثر أماناً للمؤسسات وأقل إزعاجاً للمستخدمين. تعد القياسات الحيوية مثالاً رائعاً على هذه الفكرة. إنها أكثر أماناً، لأنه من الصعب سرقة بصمة الإصبع أو الوجه، وأكثر ملاءمة لأن المستخدم لا يتعين عليه تذكر أي شيء (مثل كلمة المرور) أو بذل أي جهد كبير آخر. فيما يلي بعض التطورات التي تشكل المصادقة متعددة العوامل اليوم.
- الذكاء الاصطناعي (AI) والتعلم الآلي (ML): يمكن استخدام الذكاء الاصطناعي والتعلم الآلي للتعرف على السلوكيات التي تشير إلى ما إذا كان طلب وصول معين “طبيعيًا” وبالتالي لا يتطلب مصادقة إضافية (أو، على العكس، للتعرف على السلوكيات الشاذة التي تستلزم ذلك).
- Fast Identity Online (FIDO): Fتستند مصادقة IDO إلى مجموعة من المعايير الحرة والمفتوحة الصادرة عن تحالف FIDO. وهي تتيح استبدال عمليات تسجيل الدخول باستخدام كلمات المرور بتجارب تسجيل دخول آمنة وسريعة عبر المواقع الإلكترونية والتطبيقات.
- المصادقة بدون كلمة مرور: بدلاً من استخدام كلمة المرور كطريقة رئيسية للتحقق من الهوية واستكمالها بطرق أخرى لا تعتمد على كلمة المرور، فإن المصادقة بدون كلمة مرور تلغي استخدام كلمات المرور كشكل من أشكال المصادقة.
كن على يقين من أن المصادقة متعددة العوامل ستستمر في التغيير والتحسين في البحث عن طرق يمكن للأشخاص من خلالها إثبات هويتهم - بشكل موثوق ودون المرور عبر الأطواق.
جرّب حل المصادقة السحابية متعددة العوامل (MFA) ID Plus—أحد أكثر المنتجات أمانًا في السوق، وأكثر أنظمة المصادقة متعددة العوامل (MFA) انتشارًا في العالم.
اكتشف السبب: اشترك في نسختنا التجريبية المجانية لمدة 45 يومًا: ابدأ تجربة مجانية
MFA هي اختصار لعبارة «المصادقة متعددة العوامل». وهي إجراء أمني يتطلب من المستخدم تأكيد هويته باستخدام عاملين مستقلين أو أكثر قبل منحه حق الوصول، بدلاً من الاعتماد على كلمة المرور وحدها. ويُعتبر أي مزيج من عاملين أو أكثر مؤهلاً لهذا الغرض، ولهذا السبب تُعد المصادقة الثنائية شكلاً من أشكال المصادقة متعددة العوامل (MFA).
تستخدم المصادقة الثنائية عاملين اثنين بالضبط. أما المصادقة متعددة العوامل فتستخدم عاملين أو أكثر، لذا فإن المصادقة الثنائية (2FA) تُعدّ مجموعة فرعية من المصادقة متعددة العوامل (MFA) وليست نهجًا منافسًا لها. ويكمن الاختلاف العملي في الحد الأقصى، وليس في النوع: فقد تتطلب سياسة المصادقة متعددة العوامل (MFA) عاملًا ثالثًا لطلبات الوصول عالية المخاطر، في حين تقتصر المصادقة الثنائية (2FA) على عاملين اثنين.
تنقسم عوامل المصادقة إلى ثلاث فئات: شيء تعرفه، مثل كلمة المرور أو رقم التعريف الشخصي (PIN)؛ شيء تمتلكه، مثل رمز الأمان المادي أو البطاقة الذكية أو مفتاح المرور المرتبط بجهاز معين؛ وشيء يميزك، مثل بصمة الإصبع أو الوجه أو قزحية العين. وتجمع المصادقة متعددة العوامل (MFA) الحقيقية بين عوامل من فئات مختلفة، وليس بين عاملين من نفس الفئة.
يُعد إدخال كلمة المرور ثم الموافقة على إشعار فوري على هاتف مسجل عملية مصادقة متعددة العوامل، لأنها تجمع بين شيء تعرفه وشيء تمتلكه. أما إدخال كلمة المرور ثم الإجابة على سؤال أمان فلا يُعد كذلك، لأن كلاهما من عوامل المعرفة، ويمكن أن يؤدي اختراق أحدهما إلى الكشف عن الآخر.
التوثيق متعدد العوامل (MFA) المقاوم للتصيد الاحتيالي هو طريقة توثيق لا يمكن التحايل عليها عن طريق خداع المستخدم لحمله على الكشف عن بيانات اعتماده. فهو يزيل «الأسرار المشتركة» من عملية التوثيق من خلال ربط بيانات الاعتماد تشفيرياً بالموقع الشرعي. وتندرج ضمن هذه الفئة مفاتيح المرور FIDO2 وWebAuthn، بالإضافة إلى البطاقات الذكية PIV أو CAC. أما الرموز المرسلة عبر الرسائل القصيرة (SMS) أو البريد الإلكتروني، والموافقات القياسية عبر الإشعارات الفورية، فهي غير مؤهلة.
نعم. يتمكن المهاجمون من التحايل على المصادقة متعددة العوامل (MFA) دون اختراق نظام التشفير، وذلك من خلال استهداف المستخدم أو الجلسة بدلاً من ذلك. ومن بين الطرق الشائعة في ذلك: استخدام وكلاء التصيد الاحتيالي من نوع «المهاجم في الوسط» (man-in-the-middle) التي تنقل الرموز في الوقت الفعلي، ورموز الجلسة المسروقة التي تتخطى عملية المصادقة تمامًا، وتبديل بطاقة SIM لاستغلال رموز الرسائل القصيرة (SMS)، والهندسة الاجتماعية عبر مركز الدعم الفني لإعادة تعيين إعدادات جهاز مسجل.
يُعرف «إرهاق المصادقة الثنائية» (MFA fatigue)، الذي يُسمى أيضًا «القصف بالدفع» (push bombing)، بأنه هجوم يقوم فيه الجاني الذي يمتلك بالفعل كلمة مرور صالحة بإرسال طلبات موافقة متكررة عبر الدفع حتى يوافق المستخدم على أحدها بسبب الارتباك أو الانزعاج. وتساهم كل من مطابقة الأرقام، وتقييد معدل ظهور مطالبات الموافقة، والطرق المقاومة للتصيد الاحتيالي في تقليل التعرض لهذا النوع من الهجمات.
تعمل المصادقة القائمة على المخاطر على تكييف ما يتعين على المستخدم إثباته بناءً على درجة مخاطر الطلب. وتُستخدم إشارات مثل الجهاز والموقع والشبكة وحساسية المورد في حساب درجة المخاطر. وتتم معالجة الطلبات منخفضة المخاطر بعدد أقل من إجراءات التحقق، بينما تؤدي الطلبات الشاذة إلى الانتقال إلى عامل مصادقة أقوى.
توفر مفاتيح المرور المرتبطة بالأجهزة، ومفاتيح الأمان FIDO2، والبطاقات الذكية أقوى حماية، لأن المفتاح الخاص لا يغادر الجهاز أبدًا ولا يمكن استخراجه عن طريق التصيد الاحتيالي أو إعادة استخدامه. أما رموز المرور لمرة واحدة التي تُرسل عبر الرسائل النصية القصيرة والبريد الإلكتروني، فهي الخيار الأضعف بين الخيارات المستخدمة على نطاق واسع، كما أنها عرضة لعمليات استبدال شريحة SIM واعتراض الرسائل.
لا، على الرغم من أن هناك تداخلًا بينهما. فالأسلوب «بدون كلمة مرور» يلغي كلمة المرور كعامل من عوامل المصادقة، بينما تتعلق المصادقة متعددة العوامل (MFA) بعدد العوامل المستقلة المطلوبة. فعبارة المرور التي يتم فتحها باستخدام ميزة بيومترية أو رقم تعريف شخصي (PIN) للجهاز تُعدّ «بدون كلمة مرور» و«متعددة العوامل» في آن واحد. أما العامل الوحيد «بدون كلمة مرور» الذي لا يتضمن فتحًا محليًّا، فلا يُعتبر أيًّا منهما.
نعم. يتحكم نظام تسجيل الدخول الموحد (SSO) في عدد مرات مصادقة المستخدم، وليس في مدى قوة هذه المصادقة. فبدون وجود المصادقة متعددة العوامل (MFA) كخط دفاع إضافي، تكفي كلمة مرور مسروقة واحدة لفتح جميع التطبيقات المتصلة في آن واحد، مما يوسع نطاق الخطر بدلاً من تقليصه. ويُعد كل من نظام تسجيل الدخول الموحد (SSO) والمصادقة متعددة العوامل (MFA) آليتين متكاملتين للتحكم.



 متضمنة